
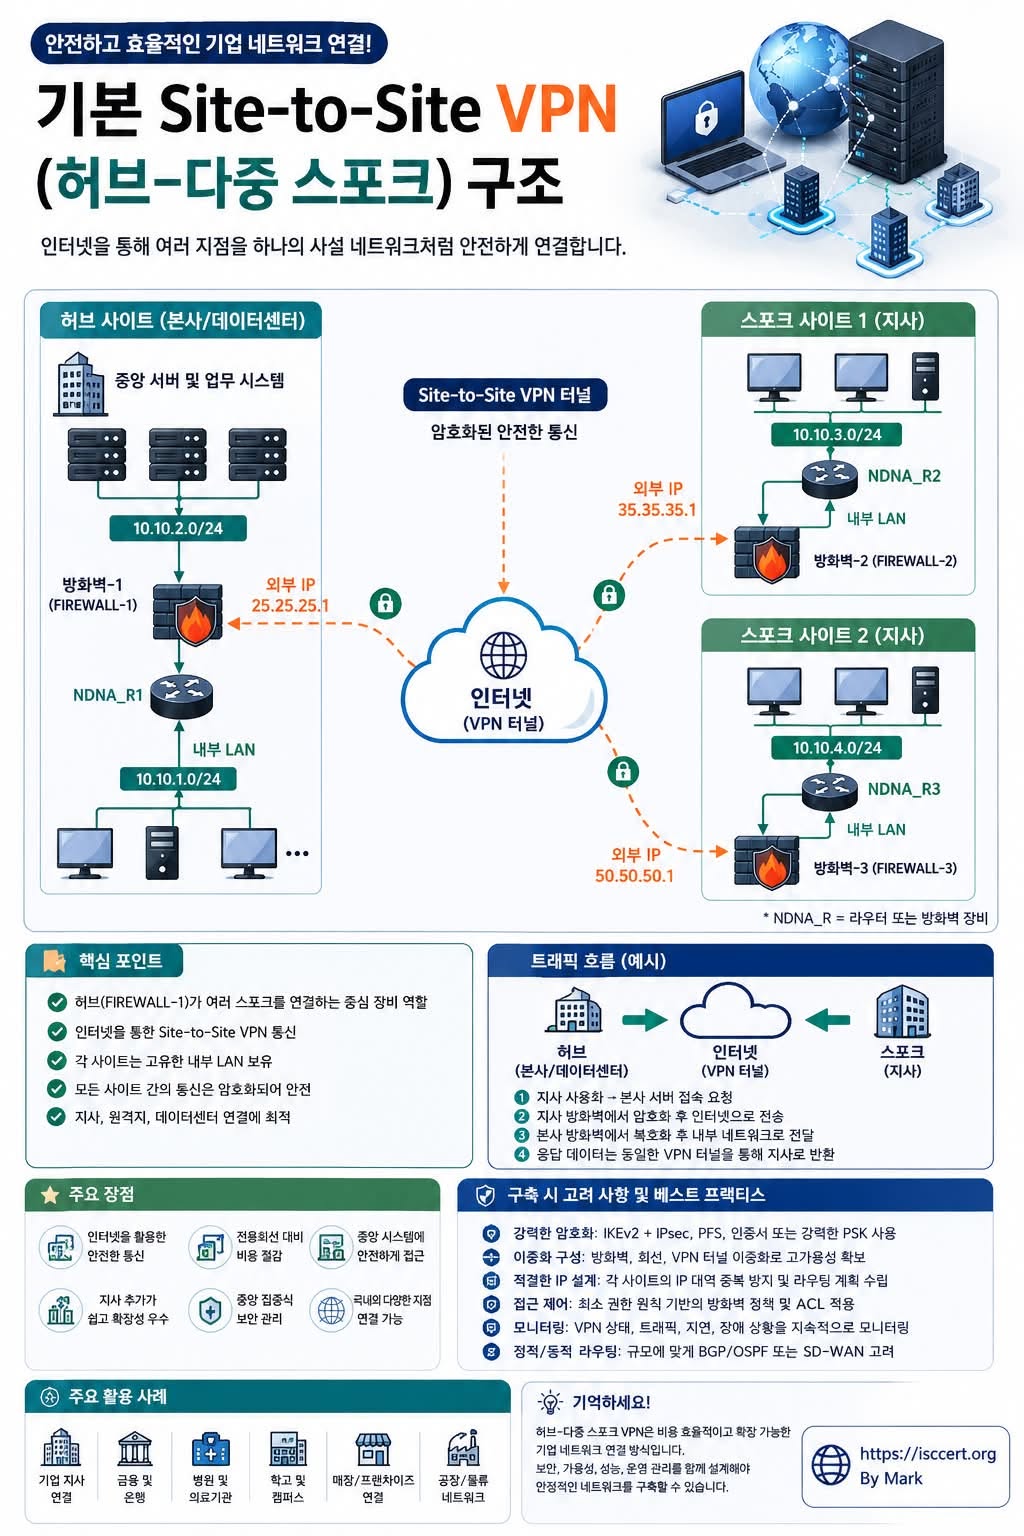
허브 앤 스포크 방식의 Site-to-Site VPN
본사, 데이터센터, 지사, 공장, 매장처럼 서로 떨어져 있는 여러 사업장을 하나의 사설 네트워크처럼 연결하려면 어떻게 해야 할까요?
전용회선을 구축할 수도 있지만 비용과 확장성 측면에서 부담이 큽니다. 이때 많이 사용하는 방식이 바로 허브 앤 스포크(Hub-and-Spoke) 기반의 Site-to-Site VPN입니다.
인터넷을 통신 경로로 사용하되, 각 사업장 사이의 데이터를 암호화된 VPN 터널로 보호하여 안전하게 주고받는 구조입니다.
1. 허브 사이트(Hub Site)
허브는 전체 네트워크의 중심이 되는 곳입니다.
일반적으로 다음과 같은 장소가 허브 역할을 합니다.
* 본사
* 데이터센터
* 클라우드 핵심 네트워크
* 중앙 업무 시스템이 있는 사업장
허브 사이트에는 VPN을 처리하는 방화벽이나 라우터가 설치되며, 각 지사와 개별 VPN 터널을 구성합니다.
허브에는 보통 다음과 같은 중앙 자원이 위치합니다.
ERP·그룹웨어
파일 및 데이터베이스 서버
Active Directory
업무용 웹 애플리케이션
백업·보안·모니터링 시스템
2. 스포크 사이트(Spoke Site)
스포크는 허브에 연결되는 지사나 원격 사업장입니다.
각 지사는 자체적인 내부 LAN을 운영하면서, VPN 터널을 통해 본사의 시스템에 접근합니다.
예를 들면 다음과 같습니다.
* 서울 본사 부산 지사
* 데이터센터 지역 사무소
* 본사 공장
* 본사 프랜차이즈 매장
* 클라우드 VPC 온프레미스 네트워크
각 스포크는 허브와는 직접 연결되지만, 기본 구조에서는 다른 스포크와 직접 통신하지 않고 허브를 거쳐 통신합니다.
3. Site-to-Site VPN은 어떻게 동작할까요?
통신 과정은 비교적 단순합니다.
① 지사 사용자가 본사 서버에 접속을 요청합니다.
예:
지사 PC → 본사 ERP 서버
② 지사의 방화벽이 패킷을 암호화합니다.
외부 인터넷을 지나기 전에 IPsec 등의 기술로 데이터를 암호화합니다.
③ 암호화된 트래픽이 인터넷을 통과합니다.
인터넷 구간에서는 데이터의 실제 내용을 쉽게 확인할 수 없습니다.
④ 본사 방화벽이 데이터를 복호화합니다.
VPN 상대 장비를 인증한 뒤, 내부 네트워크로 트래픽을 전달합니다.
⑤ 본사 서버의 응답도 동일한 VPN 터널을 통해 돌아갑니다.
본사 서버
→ 본사 방화벽 암호화
→ 인터넷
→ 지사 방화벽 복호화
→ 사용자 PC
방화벽과 VPN 게이트웨이의 역할
각 사업장에 설치된 방화벽이나 VPN 게이트웨이는 단순히 터널만 만드는 장비가 아닙니다.
다음과 같은 기능을 함께 수행합니다.
VPN 장비 상호 인증
트래픽 암호화 및 복호화
내부·외부 네트워크 접근 제어
허용된 IP와 포트만 통신
침입 차단 및 로그 기록
VPN 연결 상태 모니터링
즉, 연결성뿐 아니라 보안 정책까지 함께 책임지는 핵심 장비입니다.
Hub-and-Spoke VPN의 주요 장점
1. 인터넷을 이용한 안전한 통신
비용이 낮은 공용 인터넷을 사용하면서도, VPN 암호화를 통해 기업 데이터를 보호할 수 있습니다.
2. 전용회선보다 경제적
MPLS, 임대회선 등 전통적인 사설 WAN보다 초기 구축비와 운영비를 줄일 수 있습니다.
3. 중앙 시스템에 안전하게 접근
지사에서도 본사의 ERP, 파일 서버, 데이터베이스, 업무 애플리케이션을 사용할 수 있습니다.
4. 지사 추가가 비교적 쉽습니다
새로운 사업장이 생기면 허브와 VPN 터널을 추가하는 방식으로 확장할 수 있습니다.
5. 중앙 집중식 보안 관리
허브에서 보안 정책과 통신 흐름을 통합 관리하기 쉬운 구조입니다.
6. 다양한 지역을 하나의 기업망으로 연결
국내외 지사, 공장, 매장, 데이터센터를 논리적으로 하나의 네트워크처럼 구성할 수 있습니다.
설계할 때 반드시 고려할 사항
허브 앤 스포크 구조는 단순하고 효율적이지만, 허브에 장애가 발생하면 여러 지점에 영향을 줄 수 있습니다.
따라서 다음 사항을 반드시 고려해야 합니다.
허브 이중화
방화벽과 인터넷 회선, 전원, VPN 장비를 이중화해 단일 장애 지점을 줄여야 합니다.
대역폭 산정
모든 지사 트래픽이 허브에 집중되므로 본사의 인터넷 대역폭과 장비 처리 성능을 충분히 확보해야 합니다.
IP 대역 중복 방지
본사와 각 지사가 서로 다른 사설 IP 대역을 사용해야 합니다.
예:
본사: 10.10.1.0/24
지사 1: 10.10.2.0/24
지사 2: 10.10.3.0/24
지사 3: 10.10.4.0/24
지점 간 IP 대역이 중복되면 라우팅과 VPN 통신에 문제가 발생합니다.
접근 제어 정책
모든 지점이 모든 서버에 접근하도록 허용하지 말고, 업무 목적에 필요한 최소 권한만 부여해야 합니다.
로그 및 상태 모니터링
VPN 연결 상태, 인증 실패, 트래픽 양, 지연시간, 패킷 손실을 지속적으로 확인해야 합니다.
권장 보안 설정
실무에서는 다음과 같은 구성을 권장합니다.
IKEv2 + IPsec 사용
강력한 암호화 알고리즘 적용
인증서 또는 안전한 사전 공유키 사용
Dead Peer Detection(DPD) 활성화
Perfect Forward Secrecy(PFS) 적용
불필요한 암호화 알고리즘 비활성화
방화벽 정책과 ACL 최소 권한 적용
관리자 접근에 MFA 적용
VPN 구성 변경 이력 관리
고가용성을 위한 이중화 구성
업무 연속성이 중요한 조직이라면 기본 VPN 터널 하나만 구성해서는 부족합니다.
다음과 같은 이중화가 필요합니다.
주 회선 VPN
↓ 장애 발생
보조 회선 VPN으로 자동 전환
예를 들어,
* ISP 1 + ISP 2 이중 회선
* 주 방화벽 + 대기 방화벽
* Primary VPN + Backup VPN
* 온프레미스 허브 + 클라우드 허브
구조를 적용하면 장애 발생 시 서비스 중단을 줄일 수 있습니다.
정적 라우팅과 동적 라우팅
지점이 적고 구조가 단순하다면 정적 라우팅으로도 운영할 수 있습니다.
하지만 지점이 많아질수록 다음 기술을 고려하는 것이 좋습니다.
* BGP
* OSPF
* SD-WAN
* 클라우드 Transit Gateway
동적 라우팅을 적용하면 경로 변경과 장애 복구를 자동화할 수 있어 대규모 환경에서 유리합니다.
대표적인 활용 분야
허브 앤 스포크 Site-to-Site VPN은 다음 환경에서 널리 사용됩니다.
기업 본사와 지사 연결
은행·금융기관 영업점 연결
병원과 지역 의료시설 연결
대학 본부와 캠퍼스 연결
프랜차이즈·유통 매장 연결
공장과 물류센터 연결
온프레미스와 AWS·Azure·Google Cloud 연결
허브 앤 스포크와 풀 메시 비교
구분 Hub-and-Spoke Full Mesh
연결 구조 모든 지점이 허브와 연결 모든 지점이 서로 직접 연결
구축 난이도 비교적 단순 지점 증가 시 복잡
비용 상대적으로 낮음 상대적으로 높음
관리 중앙 집중식 분산 관리
지점 간 통신 허브를 경유 직접 통신 가능
적합 환경 대부분의 기업 지사망 지점 간 트래픽이 많은 환경
허브 앤 스포크는 관리와 확장이 쉽지만, 지사 간 통신도 허브를 경유하므로 지연과 대역폭 사용량을 고려해야 합니다.
핵심 메시지
Hub-and-Spoke Site-to-Site VPN은 공용 인터넷 위에 암호화된 기업 전용 통신망을 구축하는 경제적이고 확장 가능한 방법입니다.
성공적인 구축을 위해서는 단순히 VPN 터널을 연결하는 것만으로는 부족합니다.
다음 요소가 함께 설계되어야 합니다.
IP 주소 체계
라우팅
암호화와 인증
방화벽 정책
회선과 장비 이중화
로그 모니터링
장애 대응 절차
즉, VPN은 단순한 네트워크 연결 기술이 아니라 보안, 가용성, 성능, 운영관리까지 포함한 기업 인프라 설계 영역입니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)