
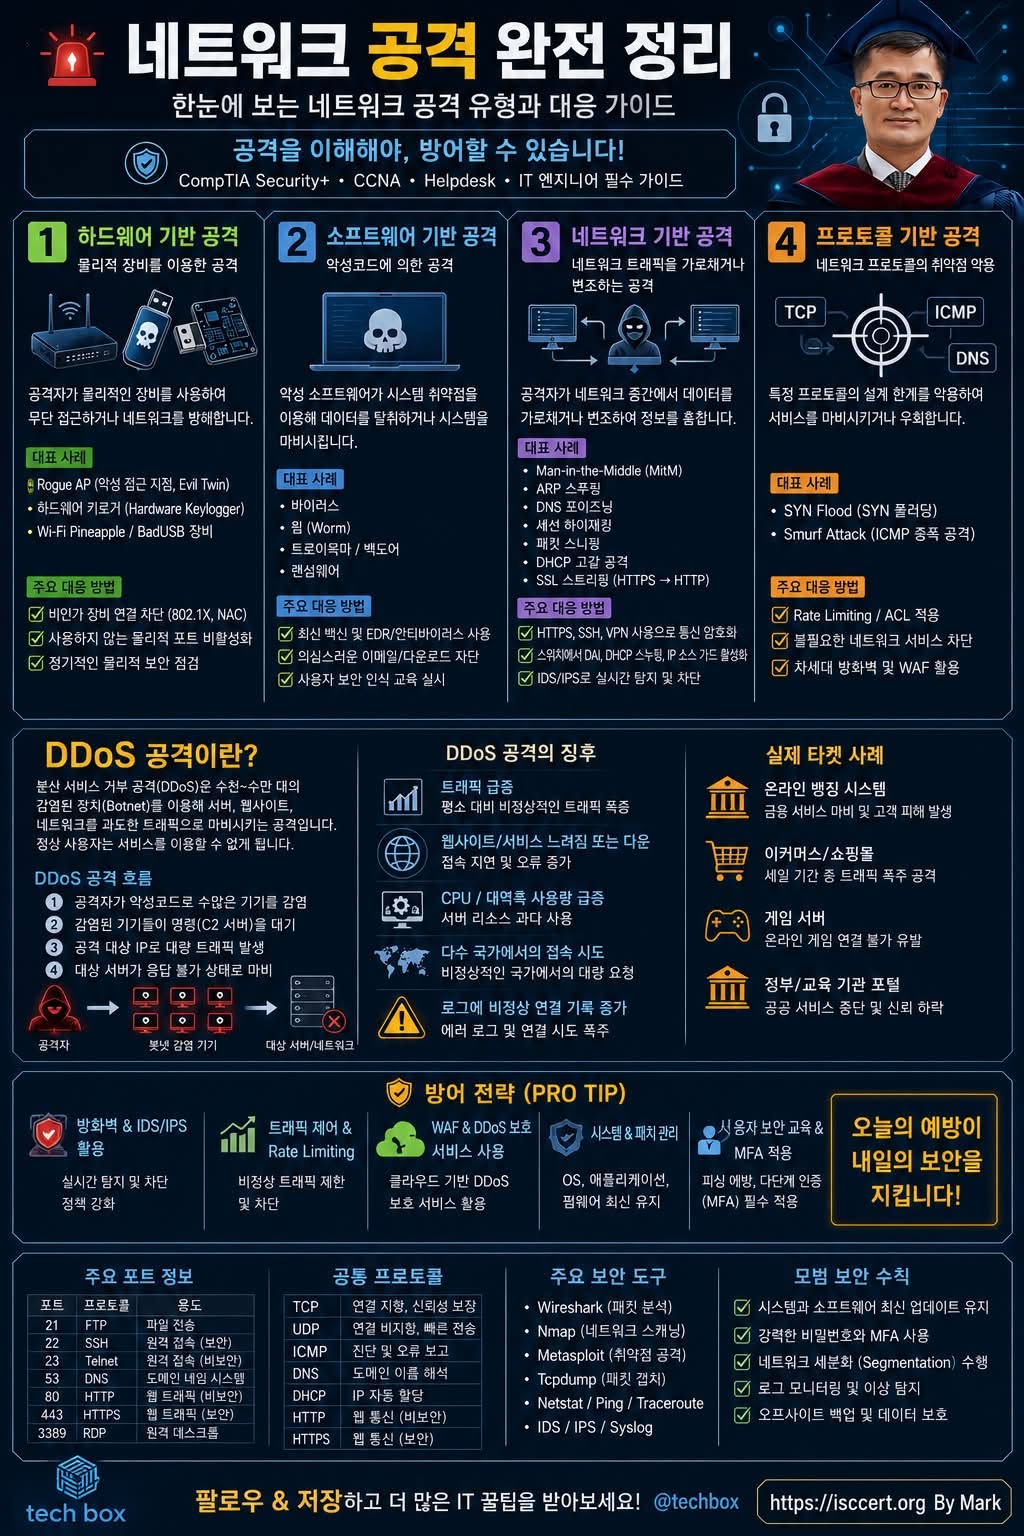
오늘날 사이버 공격은 개인 PC부터 기업 서버, 공공기관, 금융 시스템까지 모든 네트워크를 노리고 있습니다. 공격 유형을 이해하면 보안 사고를 예방하는 첫걸음을 내딛을 수 있습니다.
네트워크 공격 완전 정리
하드웨어 기반 공격 (Hardware-Based Attack)
공격자가 실제 장비를 이용해 네트워크에 침투하는 방식입니다.
Rogue AP(악성 무선 AP, Evil Twin)
하드웨어 키로거(Keylogger)
Wi-Fi Pineapple
BadUSB
대응 방법
* NAC(네트워크 접근제어) 적용
* 사용하지 않는 포트 차단
* 물리적 접근 통제
* 정기적인 자산 관리
소프트웨어 기반 공격 (Software-Based Attack)
악성코드를 이용하여 시스템을 감염시키거나 데이터를 탈취합니다.
바이러스(Virus)
웜(Worm)
트로이목마(Trojan)
백도어(Backdoor)
랜섬웨어(Ransomware)
대응 방법
* 최신 보안 패치 적용
* EDR/백신 운영
* 이메일 보안 강화
* 사용자 보안 교육
네트워크 기반 공격 (Network-Based Attack)
네트워크 통신 과정에서 데이터를 가로채거나 변조하는 공격입니다.
Man-in-the-Middle(MITM)
ARP Spoofing
DNS Poisoning
Session Hijacking
Packet Sniffing
대응 방법
* HTTPS, SSH, VPN 사용
* IDS/IPS 운영
* DHCP Snooping, DAI 적용
* 실시간 네트워크 모니터링
프로토콜 기반 공격 (Protocol-Based Attack)
TCP/IP 프로토콜 자체의 구조적 특성을 악용하는 공격입니다.
SYN Flood
Smurf Attack
ICMP 기반 공격
대응 방법
* Rate Limiting
* ACL 적용
* 차세대 방화벽(NGFW)
* WAF(Web Application Firewall)
DDoS 공격이란?
DDoS(Distributed Denial of Service) 는 수천~수백만 대의 감염된 컴퓨터(Botnet)를 이용하여 특정 서버나 웹사이트에 대량의 트래픽을 발생시켜 정상적인 서비스를 불가능하게 만드는 공격입니다.
공격 과정
① 악성코드로 다수의 기기를 감염시킴
② 봇넷(Botnet) 구축
③ 공격 명령(C2 Server) 전달
④ 대상 서버에 대량의 트래픽 전송
⑤ 정상 사용자의 서비스 이용 불가
DDoS 공격 징후
갑작스러운 트래픽 폭증
웹사이트 접속 지연 또는 장애
CPU 및 네트워크 대역폭 급증
여러 국가에서 동시에 접속 시도
로그에 비정상적인 연결 기록 증가
실제 공격 대상
인터넷 뱅킹
쇼핑몰 및 이커머스
온라인 게임 서버
정부기관 및 공공기관
교육기관 및 LMS
클라우드 서비스
반드시 기억해야 할 보안 수칙
방화벽(Firewall) + IDS/IPS 함께 운영
WAF와 DDoS 방어 서비스 활용
운영체제와 애플리케이션 최신 패치 유지
MFA(다중인증) 적용
네트워크 세분화(Segmentation)
로그 모니터링 및 이상징후 탐지
중요 데이터 백업 및 복구 체계 구축
임직원 대상 보안 인식 교육 실시
사이버 공격은 대부분 ‘기술’보다 ‘기본 보안 수칙 미준수’를 노립니다.
공격 기법을 이해하고, 예방 중심의 보안 체계를 구축하는 것이 가장 강력한 방어입니다.
이 카드 한 장으로 네트워크 공격의 핵심 개념과 대응 전략을 한눈에 정리해 보세요!
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)