
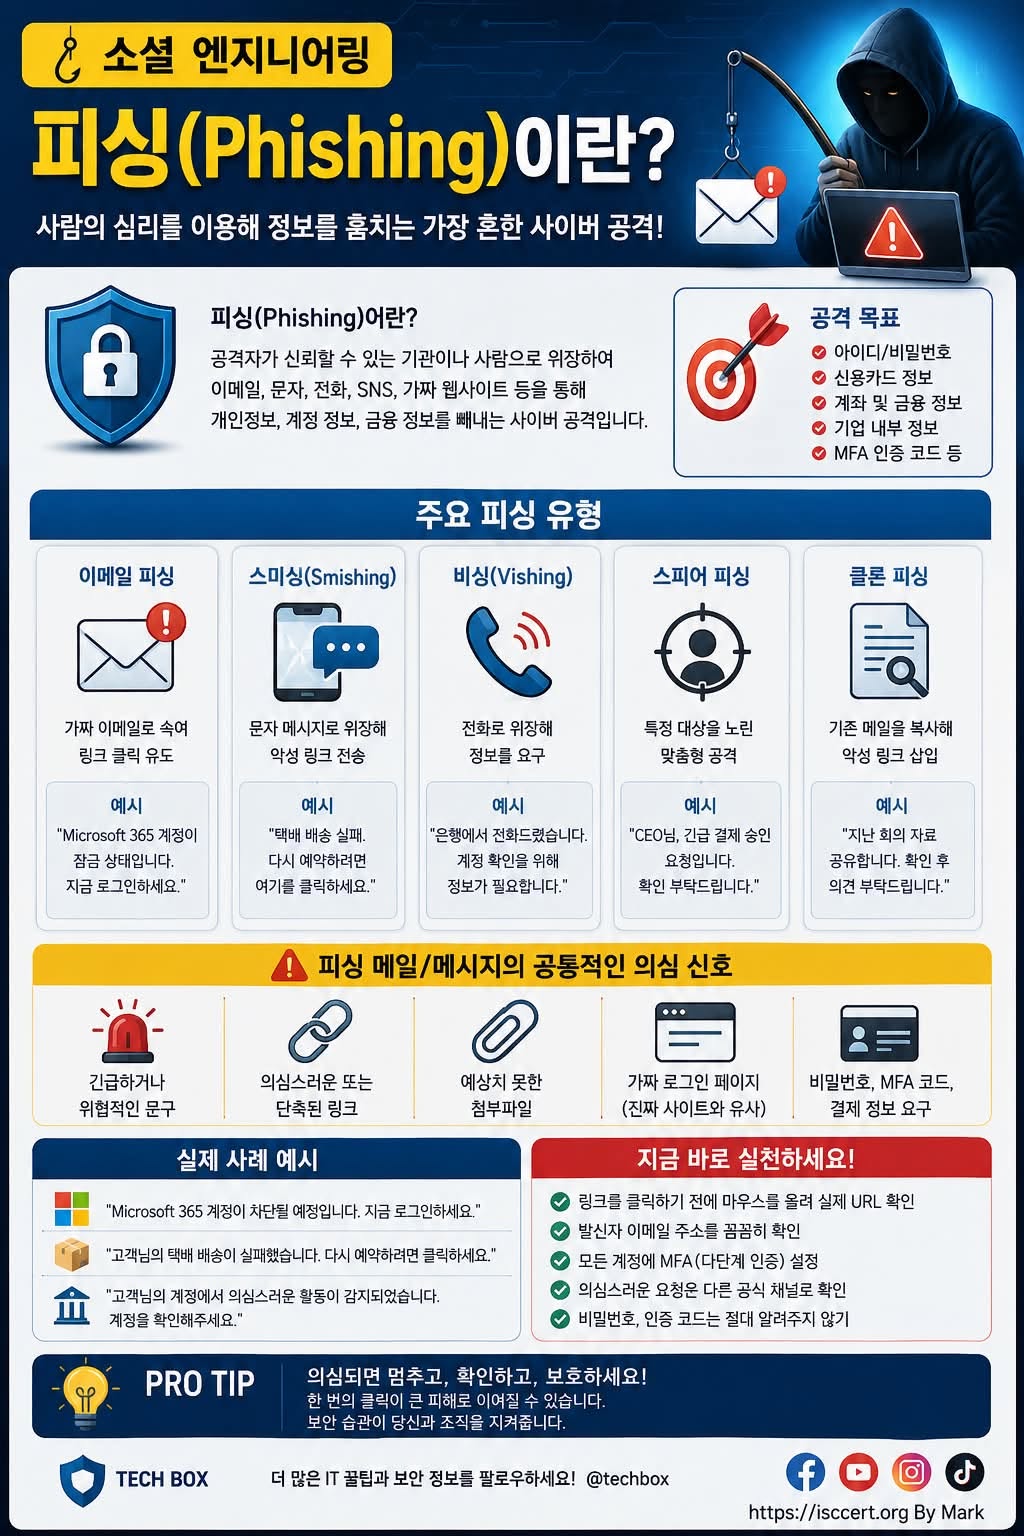
사이버 공격은 더 이상 시스템만 노리지 않습니다. 사람의 심리와 신뢰를 먼저 공격합니다.
피싱(Phishing)은 공공기관, 은행, Microsoft 365, 택배사, 카드사 등 신뢰할 수 있는 기관으로 위장하여 이메일, 문자(Smishing), 전화(Vishing), SNS 메시지, 가짜 웹사이트 등을 통해 개인정보와 금융정보를 탈취하는 대표적인 사회공학(Social Engineering) 공격입니다.
최근에는 생성형 AI까지 악용되면서 피싱 메시지가 더욱 자연스럽고 정교해져 누구나 피해자가 될 수 있습니다.
반드시 기억해야 할 피싱 의심 신호
“지금 당장!”을 강조하며 긴급함을 유도한다.
단축 URL이나 출처가 불분명한 링크를 클릭하도록 유도한다.
예상하지 못한 첨부파일을 열도록 요구한다.
실제 사이트와 거의 동일하게 만든 가짜 로그인 페이지로 연결한다.
비밀번호, OTP, MFA 인증코드, 카드번호, 계좌정보 입력을 요구한다.
실제로 자주 발생하는 피싱 사례
Microsoft 365 계정 차단 안내
“계정이 곧 비활성화됩니다. 지금 로그인하여 인증하세요.”
택배 배송 사칭
“배송이 보류되었습니다. 배송을 재예약하려면 클릭하세요.”
은행 사칭
“의심스러운 금융거래가 감지되었습니다. 본인 확인이 필요합니다.”
결제·송금 요청
“긴급 송금이 필요합니다. 아래 링크에서 승인해주세요.”
기술지원 사칭
“고객님의 PC가 악성코드에 감염되었습니다.”
피싱을 예방하는 가장 좋은 방법
링크를 클릭하기 전에 실제 URL을 반드시 확인하세요.
발신자의 이메일 주소와 도메인을 꼼꼼히 확인하세요.
모든 중요 계정에 MFA(다단계 인증)를 활성화하세요.
비밀번호와 인증번호는 이메일, 문자, 전화로 절대 공유하지 마세요.
의심스러운 요청은 반드시 공식 홈페이지나 대표번호를 통해 재확인하세요.
운영체제와 브라우저, 백신 프로그램을 항상 최신 상태로 유지하세요.
PRO TIP
공격자는 기술보다 사람의 심리를 노립니다.
* 긴급함(Urgency)
* 두려움(Fear)
* 호기심(Curiosity)
* 권위(Authority)
* 보상(Reward)
이 다섯 가지 감정을 이용해 사용자의 판단력을 흐리게 만듭니다.
잠깐 멈추고, 한 번 더 확인하는 습관이 최고의 보안입니다.
기억하세요!
People > Process > Technology
최고의 보안 장비보다 더 중요한 것은 보안 의식(Security Awareness)입니다.
여러분의 한 번의 확인이 개인 정보는 물론, 회사와 조직의 중요한 자산까지 안전하게 지킬 수 있습니다.
도움이 되셨다면 공유하여 가족과 동료들에게도 알려주세요.
작은 관심과 실천이 더 안전한 디지털 세상을 만듭니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)