
하지만 공격의 원리와 대응 방법을 이해한다면 대부분의 사이버 위협은 충분히 예방할 수 있습니다.
오늘날 기업과 기관을 노리는 공격은 단순한 바이러스 수준을 넘어 랜섬웨어, DDoS, 피싱, 중간자 공격(MITM), DNS 스푸핑 등 매우 다양한 형태로 진화하고 있습니다. 공격자는 기술적 취약점뿐 아니라 사람의 실수까지 노리기 때문에 보안은 IT 부서만의 일이 아니라 모든 구성원의 책임이 되었습니다.
이번 낸용은 대표적인 네트워크 공격 유형과 방어 전략을 한눈에 이해할 수 있도록 핵심 내용만 정리했습니다.
대표적인 네트워크 공격 유형
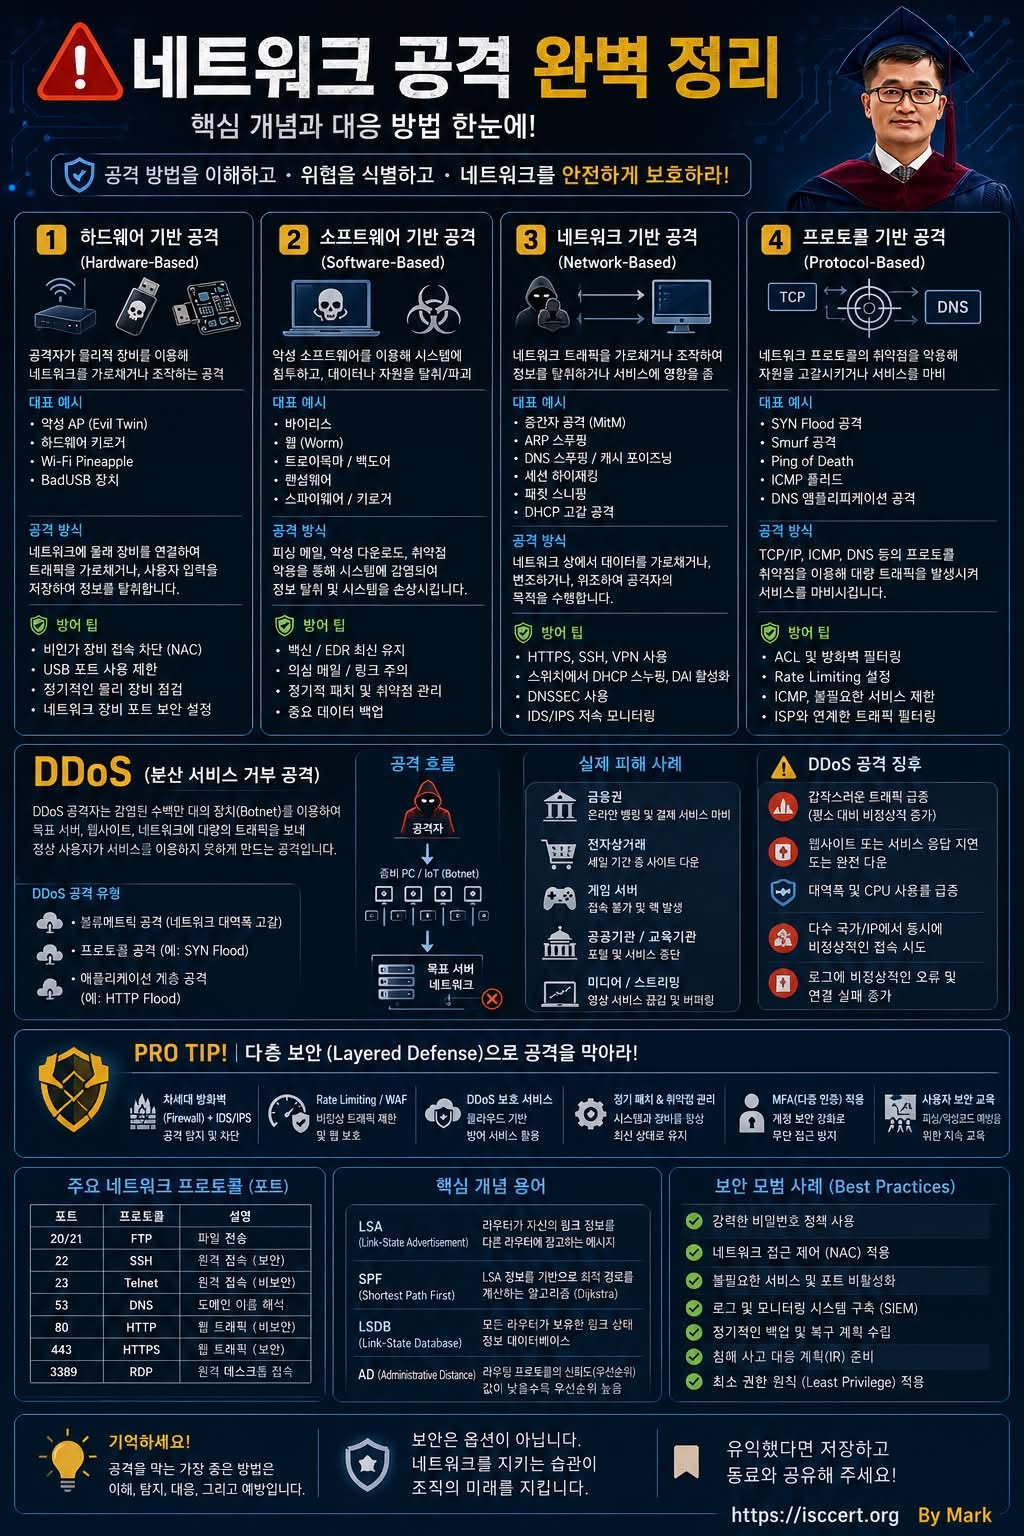
① 하드웨어 기반 공격(Hardware-Based Attack)
물리적인 장비를 이용해 네트워크를 침해하는 공격입니다.
대표 사례
* 악성 무선 AP(Evil Twin)
* 하드웨어 키로거
* BadUSB
* Wi-Fi Pineapple
예방 방법
* NAC(Network Access Control) 적용
* USB 사용 제한
* 출입통제 강화
* 장비 자산관리 수행
② 소프트웨어 기반 공격(Software-Based Attack)
악성코드를 이용하여 시스템을 감염시키는 가장 흔한 공격입니다.
대표 사례
* 바이러스
* 웜(Worm)
* 트로이목마
* 백도어
* 랜섬웨어
* 스파이웨어
예방 방법
* 운영체제 및 소프트웨어 최신 업데이트
* 백신 및 EDR 운영
* 이메일 보안 강화
* 사용자 보안 교육 실시
③ 네트워크 기반 공격(Network-Based Attack)
네트워크 통신 자체를 가로채거나 조작하는 공격입니다.
대표 사례
* MITM(중간자 공격)
* ARP Spoofing
* DNS Spoofing
* Session Hijacking
* Packet Sniffing
예방 방법
* HTTPS, SSH, VPN 사용
* DNSSEC 적용
* IDS/IPS 운영
* DHCP Snooping, Dynamic ARP Inspection 적용
④ 프로토콜 기반 공격(Protocol-Based Attack)
TCP/IP 프로토콜의 구조적인 특성을 악용하는 공격입니다.
대표 사례
* SYN Flood
* Smurf Attack
* Ping Flood
* ICMP Flood
* DNS Amplification
예방 방법
* ACL 적용
* Rate Limiting
* 차세대 방화벽(NGFW)
* WAF(Web Application Firewall)
* 최신 보안 패치 유지
DDoS(분산 서비스 거부 공격)이란?
DDoS는 수천~수백만 대의 감염된 장치(Botnet)를 이용해 특정 서버나 웹사이트에 동시에 대량의 트래픽을 보내 정상 서비스를 마비시키는 공격입니다.
한 대의 공격자가 아니라 수많은 좀비 PC가 동시에 공격하기 때문에 일반적인 방화벽만으로는 대응하기 어렵습니다.
DDoS 공격의 주요 징후
다음과 같은 현상이 발생하면 DDoS 공격을 의심해야 합니다.
갑작스러운 트래픽 폭증
웹사이트 응답 속도 급격한 저하
CPU 및 네트워크 대역폭 사용률 급증
여러 국가에서 동시에 접속 시도
정상 사용자도 서비스 이용 불가
네트워크 보안의 핵심은 ‘다층 방어(Defense in Depth)’
한 가지 보안 장비만으로는 모든 공격을 막을 수 없습니다.
기업에서는 다음과 같은 여러 계층의 보안을 함께 운영해야 합니다.
방화벽(Firewall)
IDS / IPS
WAF(Web Application Firewall)
DDoS 방어 서비스
NAC(Network Access Control)
SIEM 기반 통합 로그 분석
MFA(다중 인증)
EDR/XDR
정기적인 보안 패치
기업이 반드시 실천해야 할 보안 수칙
운영체제와 애플리케이션을 항상 최신 상태로 유지
강력한 비밀번호와 MFA 적용
최소 권한 원칙(Least Privilege) 준수
네트워크 분리 및 VLAN 구성
중요 데이터 정기 백업
로그 모니터링과 이상행위 탐지
임직원 대상 보안 인식 교육 정기 실시
사고 대응(IR) 절차와 복구 계획 수립
ISO/IEC 27001 관점에서 본 네트워크 보안
네트워크 공격에 효과적으로 대응하기 위해서는 기술뿐 아니라 관리적·물리적 보안 통제가 함께 이루어져야 합니다.
대표적으로 다음과 같은 통제가 중요합니다.
접근통제(Access Control)
네트워크 보안(Network Security)
로그 및 모니터링(Log Monitoring)
사고 대응(Incident Response)
백업 및 복구(Backup & Recovery)
사용자 보안 인식 교육(Security Awareness)
이는 ISO/IEC 27001:2022, NIST Cybersecurity Framework(CSF), MITRE ATT&CK 등 주요 국제 보안 프레임워크에서도 핵심 통제로 권장되고 있습니다.
보안은 공격을 받은 후 복구하는 것이 아니라, 공격을 받기 전에 준비하는 것입니다.
기술은 계속 발전하지만 공격 기법도 함께 진화합니다. 가장 강력한 보안은 최신 기술 + 체계적인 관리 + 지속적인 교육이 함께 이루어질 때 완성됩니다.
여러분의 조직에서는 어떤 보안 솔루션을 가장 중요하게 운영하고 계신가요?
방화벽(NGFW)
IDS/IPS
EDR/XDR
SIEM
WAF
NAC
DDoS 방어 서비스
댓글로 여러분의 운영 경험과 노하우를 함께 공유해 주세요!
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)