
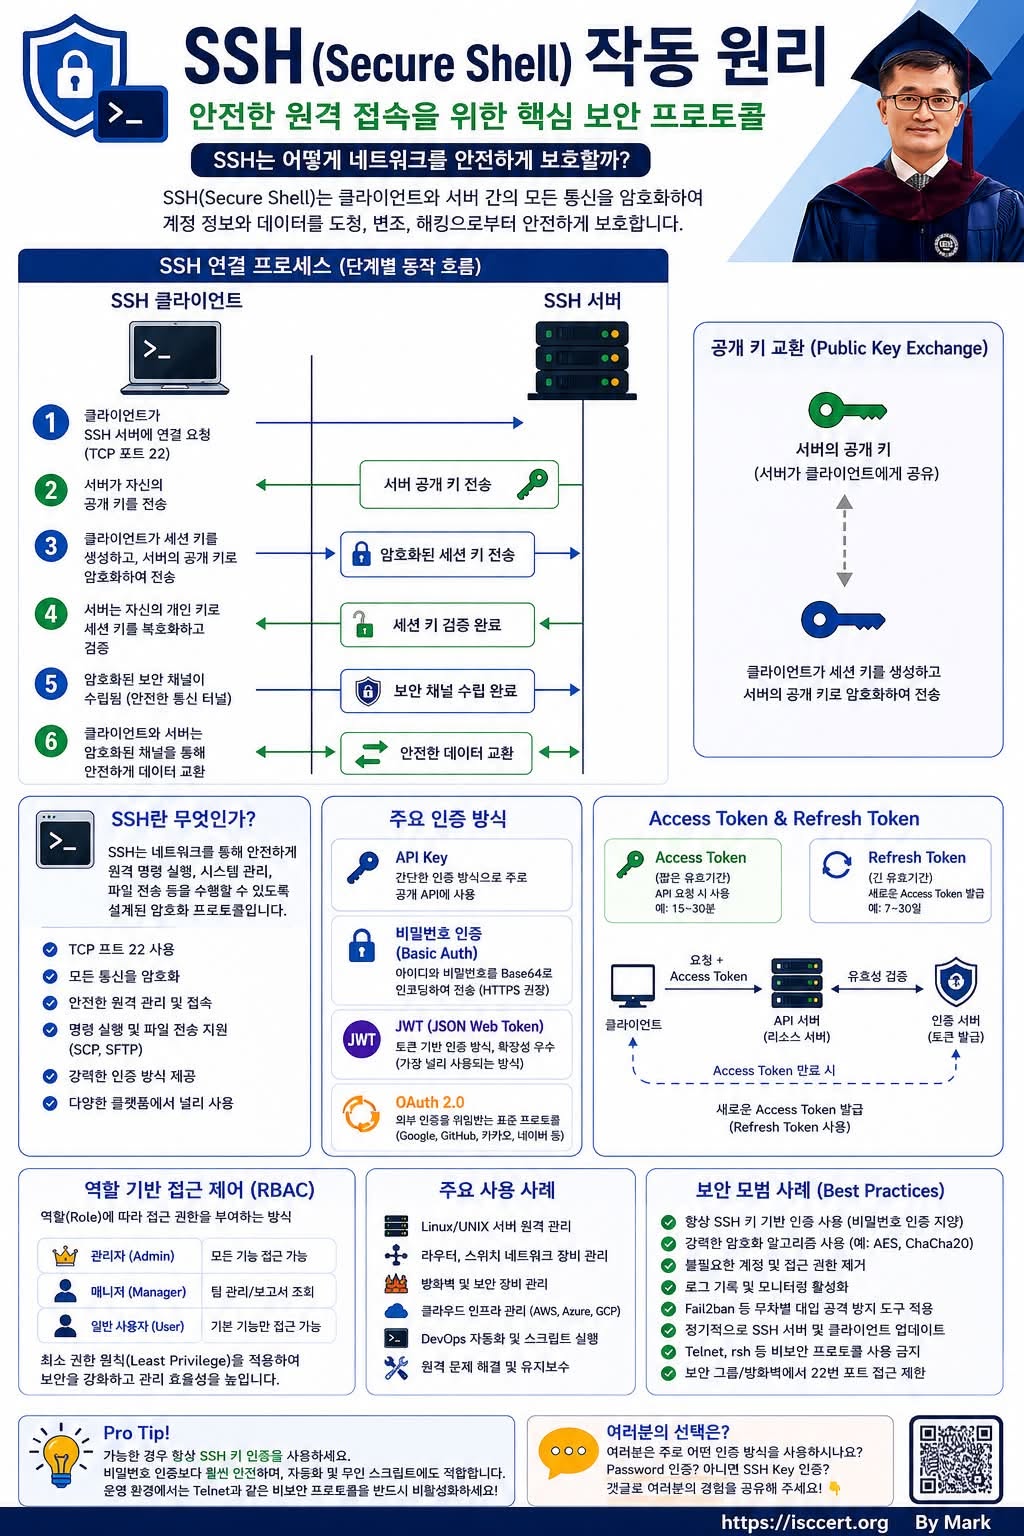
오늘날 가장 중요한 원격 접속 보안 기술입니다.
리눅스 서버, 클라우드(AWS·Azure·GCP),
네트워크 스위치, 라우터,
방화벽을 원격으로 관리할 때 가장 널리 사용되는 프로토콜이
바로 SSH(Secure Shell) 입니다.
예전에는 Telnet을 많이 사용했지만,
아이디와 비밀번호를 평문(Plain Text)으로 전송하기 때문에
보안에 매우 취약했습니다. 반면
SSH는 모든 통신을 암호화하여 도청,
패킷 스니핑(Packet Sniffing), 중간자 공격(Man-in-the-Middle Attack)으로부터
안전하게 보호합니다.
이번 인포그래픽에서는 SSH가 어떻게 안전한 연결을 만드는지를
이해하기 쉽게 단계별로 정리했습니다.
SSH 연결 과정(6단계)
① SSH 클라이언트가 서버에 접속 요청
SSH Client가 TCP 22번 포트를 통해 SSH Server에 연결을 요청합니다.
② 서버가 공개키(Public Key)를 전송
서버는 자신의 공개키(Public Key) 를 클라이언트에게 전달합니다.
③ 클라이언트가 세션 키(Session Key) 생성
클라이언트는 통신에 사용할 대칭 암호화 세션 키를 생성한 후, 서버의 공개키로 암호화하여 전송합니다.
④ 서버가 개인키(Private Key)로 복호화
서버는 자신만 가지고 있는 개인키를 이용하여 세션 키를 복호화합니다.
⑤ 암호화된 보안 채널 생성
양쪽 모두 동일한 세션 키를 공유하게 되면 안전한 암호화 통신 채널이 생성됩니다.
⑥ 안전한 데이터 송수신
이후 모든 명령어와 파일 전송은 강력한 암호화 알고리즘으로 보호됩니다.
SSH를 사용하는 이유
원격 서버를 안전하게 관리할 수 있습니다.
로그인 정보와 데이터를 암호화하여 유출을 방지합니다.
공개키 기반 인증(SSH Key Authentication)을 지원하여 비밀번호보다 훨씬 안전합니다.
SCP, SFTP를 이용한 안전한 파일 전송이 가능합니다.
Linux, UNIX, Windows, Cisco, Juniper, Fortinet, Palo Alto 등 대부분의 시스템에서 표준으로 지원됩니다.
SSH의 대표 활용 분야
Linux/UNIX 서버 관리
Cisco·Juniper·Fortinet 등 네트워크 장비 설정
방화벽 및 보안 장비 운영
AWS, Azure, Google Cloud 등 클라우드 인프라 관리
DevOps 자동화 및 원격 배포
서버 유지보수 및 장애 대응
SSH 보안 모범 사례(Best Practice)
비밀번호 대신 SSH Key 인증을 사용하세요.
ED25519 또는 RSA 4096 이상의 강력한 키를 사용하세요.
Root 계정의 직접 로그인을 제한하세요.
MFA(다중 인증)를 함께 적용하면 보안 수준이 더욱 향상됩니다.
Fail2Ban, IDS/IPS 등을 활용하여 무차별 로그인 공격을 차단하세요.
SSH 서버와 클라이언트는 항상 최신 보안 패치를 유지하세요.
운영 환경에서는 Telnet을 반드시 비활성화하고 SSH만 사용하세요.
ISO/IEC 27001 관점에서 SSH
SSH는 단순한 원격 접속 기술이 아니라 정보보호 관리체계(ISMS) 를 구현하는 핵심 보안 통제 중 하나입니다.
다음과 같은 ISO/IEC 27001:2022 Annex A 통제와도 밀접하게 연관됩니다.
* 안전한 인증(Authentication)
* 권한 관리(Access Control)
* 암호화 통신(Cryptography)
* 관리자 활동 로그 및 추적(Audit Logging)
* 네트워크 보안(Network Security)
* 계정 및 키 관리(Key Management)
기업의 서버와 네트워크 장비를 운영한다면 SSH는 선택이 아니라 필수 보안 기술입니다.
여러분은 서버와 네트워크 장비를 관리할 때 어떤 인증 방식을 사용하시나요?
비밀번호(Password Authentication)
SSH 공개키 인증(SSH Key Authentication)
MFA(다중 인증) + SSH Key
인증서 기반(Certificate Authentication)
댓글로 여러분의 운영 환경과 경험을 함께 공유해 주세요! #SSH #SecureShell #Linux #CyberSecurity #NetworkSecurity #Server #DevOps #Cloud #AWS #Azure #GCP #Cisco #Fortinet #ISO27001 #정보보안 #네트워크 #시스템관리 #보안엔지니어 #인프라 #IT
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)