
훌륭한 애플리케이션은 ‘보안’으로 신뢰를 얻습니다.
오늘날 대부분의 웹과 모바일 서비스는 API(Application Programming Interface) 를 통해 서로 데이터를 주고받습니다. 하지만 API가 제대로 보호되지 않는다면, 집 현관문을 열어둔 것과 다를 바 없습니다.
해커들은 SQL Injection보다 인증(Authentication) 과 권한 관리(Authorization) 의 허점을 더 많이 노립니다. 따라서 API 보안은 선택이 아닌, 모든 개발자가 반드시 갖춰야 할 기본 역량입니다.
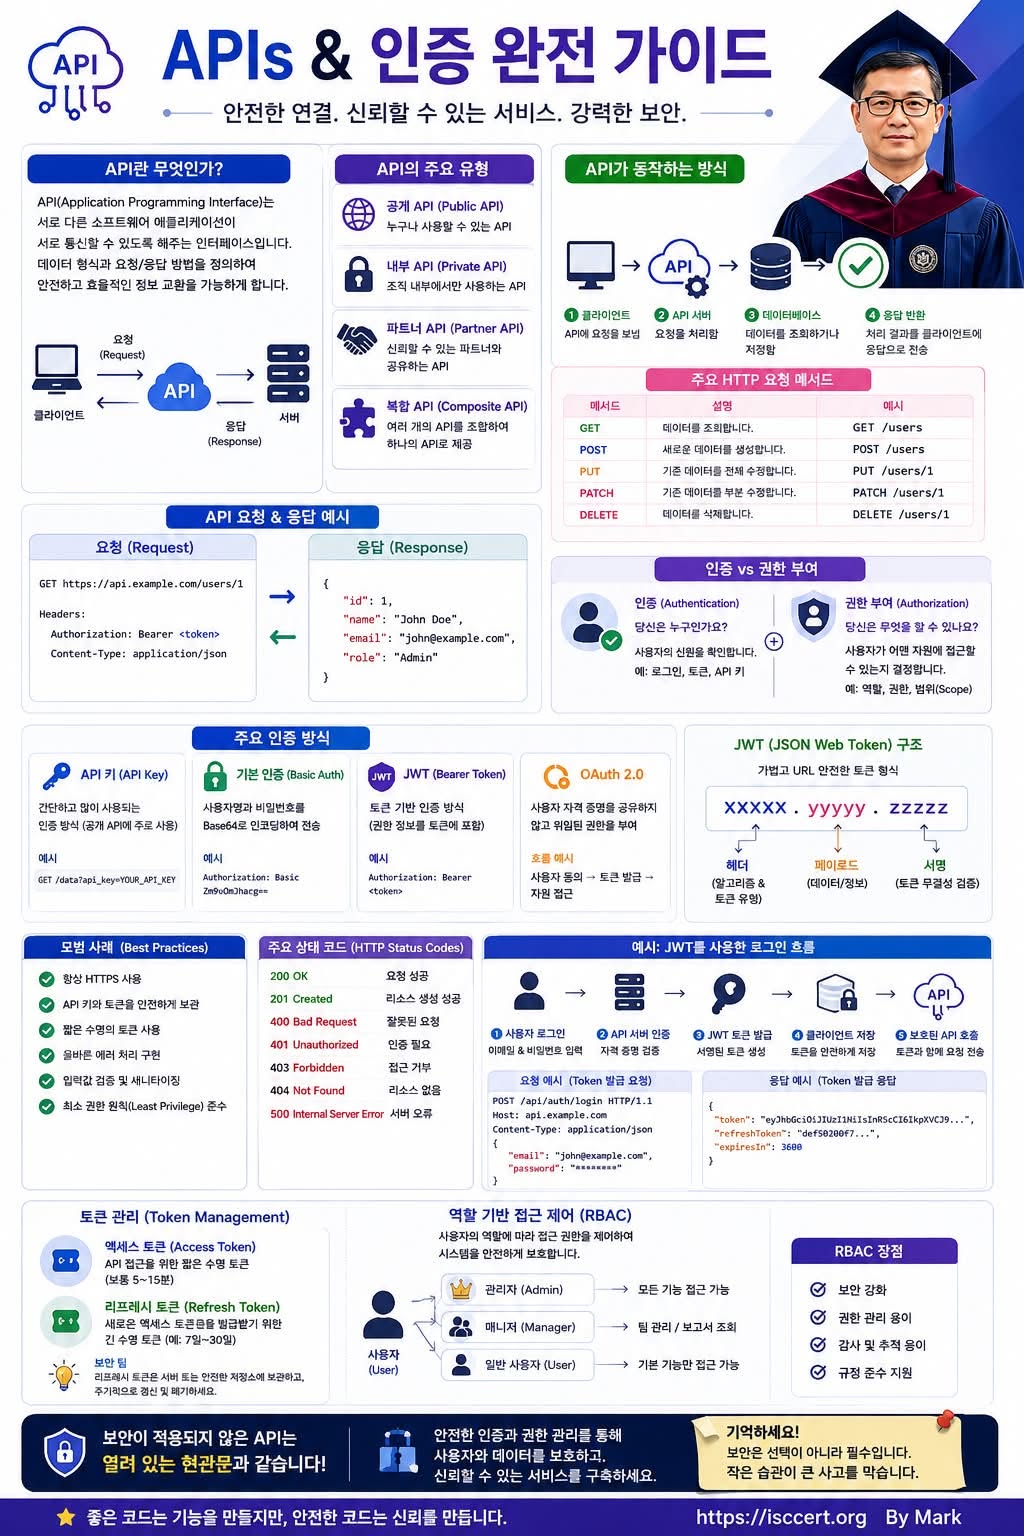
이번 인포그래픽은 API의 동작 원리부터 인증 방식, JWT, OAuth 2.0, RBAC(Role-Based Access Control), 보안 모범 사례(Best Practices) 까지 한눈에 이해할 수 있도록 정리했습니다.
API 보안 핵심 개념
API란 무엇인가?
API는 서로 다른 시스템과 애플리케이션이 안전하게 데이터를 주고받을 수 있도록 연결해 주는 디지털 인터페이스입니다.
예를 들어,
* 모바일 앱 서버
* 쇼핑몰 결제 시스템
* ERP CRM
* AI 서비스 외부 데이터
모두 API를 통해 통신합니다.
인증(Authentication)과 권한(Authorization)은 다릅니다.
많은 개발자가 혼동하는 개념입니다.
인증(Authentication)
“당신은 누구입니까?”
* 로그인
* API Key
* JWT
* OAuth 인증
사용자의 신원을 확인하는 과정입니다.
권한(Authorization)
“무엇을 할 수 있습니까?”
* 관리자(Admin)
* 운영자(Manager)
* 일반 사용자(User)
인증이 끝난 후 사용자에게 허용된 기능만 사용할 수 있도록 제어합니다.
즉,
인증 → 신원 확인
권한 → 접근 가능 범위 결정
대표적인 인증 방식
① API Key
* 가장 간단한 방식
* 공개 API에서 많이 사용
* 구현이 쉽지만 보안은 상대적으로 낮음
② Basic Authentication
아이디와 비밀번호를 Base64로 전송하는 방식입니다.
HTTPS 환경에서는 사용할 수 있지만
현재는 JWT나 OAuth 사용이 일반적입니다.
③ JWT(JSON Web Token)
가장 널리 사용하는 인증 방식입니다.
장점
서버 세션 불필요
확장성 우수
마이크로서비스에 적합
모바일 서비스에 적합
④ OAuth 2.0
Google 로그인
Apple 로그인
GitHub 로그인
카카오 로그인
네이버 로그인
처럼 외부 서비스의 인증을 위임받을 때 사용하는 국제 표준입니다.
Access Token과 Refresh Token
JWT 기반 서비스에서는 두 개의 토큰을 함께 사용하는 것이 일반적입니다.
Access Token
* API 호출 시 사용
* 유효기간이 짧음(예: 15~30분)
Refresh Token
* Access Token이 만료되었을 때 새로운 토큰 발급
* 상대적으로 긴 유효기간(예: 7~30일)
이 구조는 보안성과 사용자 편의성을 동시에 확보하는 대표적인 방법입니다.
RBAC(Role-Based Access Control)
역할(Role)에 따라 권한을 부여하는 접근 제어 방식입니다.
예를 들어,
관리자(Admin) → 모든 기능 사용
매니저(Manager) → 팀 관리 및 승인
일반 사용자(User) → 자신의 데이터만 조회 및 수정
권한을 역할 단위로 관리하기 때문에 유지보수가 쉽고 보안 수준도 높습니다.
API 보안을 위한 실무 체크리스트
HTTPS만 사용하기
API Key와 JWT를 안전하게 보관하기
Access Token은 짧게, Refresh Token은 안전하게 관리하기
입력값 검증(Input Validation) 수행하기
최소 권한 원칙(Least Privilege) 적용하기
적절한 HTTP 상태 코드 반환하기
Rate Limiting 및 API Gateway 적용하기
모든 접근 로그를 기록하고 모니터링하기
정기적인 보안 점검 및 취약점 진단 수행하기
API 보안은 개발자의 경쟁력입니다.
AI 서비스, 클라우드, 모바일 앱, SaaS, 전자상거래 플랫폼 등 현대의 거의 모든 서비스는 API를 기반으로 동작합니다.
아무리 뛰어난 기능을 구현해도 인증과 권한 관리가 허술하다면 개인정보 유출, 서비스 장애, 금전적 피해와 같은 심각한 보안 사고로 이어질 수 있습니다.
좋은 개발자는 기능을 구현하지만, 뛰어난 개발자는 보안까지 함께 설계합니다.
API 보안을 제대로 이해하는 것은 백엔드 개발자뿐 아니라 프론트엔드 개발자, DevOps 엔지니어, 클라우드 엔지니어, 정보보안 담당자 모두에게 반드시 필요한 핵심 역량입니다.
여러분의 프로젝트에서는 어떤 인증 방식을 가장 많이 사용하시나요?
JWT, OAuth 2.0, API Key, Session 인증 중 실무에서 가장 선호하는 방식을
댓글로 함께 공유해 주세요!
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)