
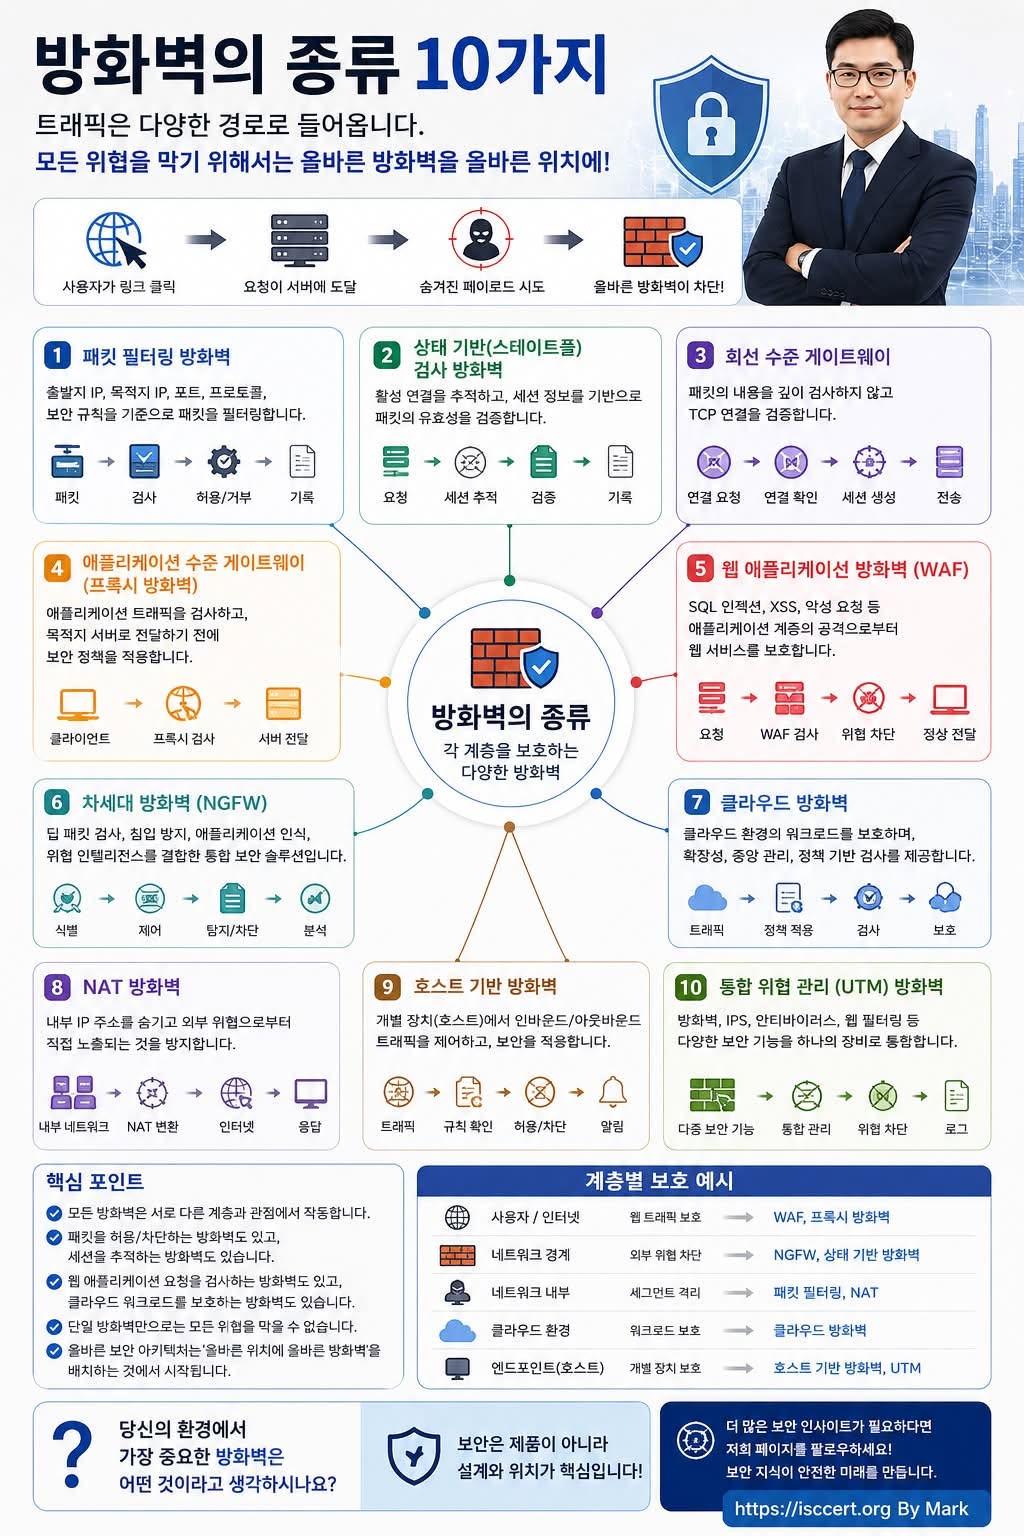
사용자가 웹사이트 링크를 클릭하는 순간부터 서버가 요청을 처리하기까지, 수많은 보안 위협이 네트워크를 통과하려고 시도합니다.
패킷 위조, 세션 하이재킹, SQL Injection, XSS, 랜섬웨어, DDoS 공격….
이러한 다양한 공격을 하나의 방화벽만으로 모두 막을 수는 없습니다.
그래서 현대의 보안 아키텍처는 여러 종류의 방화벽을 적재적소에 배치하는 ‘다계층 방어(Defense in Depth)’ 전략을 사용합니다.
방화벽은 계층마다 역할이 다릅니다.
① 패킷 필터링 방화벽 (Packet Filtering Firewall)
가장 기본적인 방화벽으로 IP 주소, 포트, 프로토콜, ACL(Access Control List)을 기준으로 트래픽을 허용하거나 차단합니다.
빠른 처리 속도
네트워크 경계 보호
기본적인 접근 제어
② 상태 기반(Stateful Inspection) 방화벽
패킷 하나만 보는 것이 아니라 세션(Session) 전체를 추적합니다.
이미 허용된 연결인지 확인한 후 패킷을 통과시키므로 패킷 필터링 방식보다 훨씬 안전합니다.
오늘날 대부분의 기업 방화벽이 사용하는 기본 기술입니다.
③ 회선 수준 게이트웨이 (Circuit-Level Gateway)
TCP Handshake 등 연결 자체가 정상인지 확인합니다.
데이터 내용까지 분석하지는 않지만
연결 위조
세션 변조
등을 방어하는 데 효과적입니다.
④ 애플리케이션 게이트웨이 (Proxy Firewall)
사용자와 서버 사이에서 프록시(Proxy) 역할을 수행합니다.
클라이언트가 서버에 직접 접근하지 못하도록 하여
내부 서버 보호
트래픽 검사
접근 제어
를 수행합니다.
⑤ 웹 애플리케이션 방화벽(WAF)
웹 서비스라면 반드시 고려해야 하는 방화벽입니다.
다음과 같은 OWASP Top 10 공격을 효과적으로 방어합니다.
SQL Injection
Cross-Site Scripting(XSS)
Command Injection
File Inclusion
CSRF
웹 서버 앞단에 배치되어 애플리케이션 계층(L7)을 보호합니다.
⑥ 차세대 방화벽(NGFW)
전통적인 방화벽 기능에
IDS/IPS
애플리케이션 제어
사용자 기반 정책
SSL Inspection
위협 인텔리전스
기능까지 통합한 현대적인 보안 플랫폼입니다.
기업 네트워크에서는 사실상 표준으로 자리 잡고 있습니다.
⑦ 클라우드 방화벽
AWS, Azure, GCP 같은 클라우드 환경에서 동작하는 방화벽입니다.
대표적으로
AWS Security Group
AWS Network Firewall
Azure Firewall
Google Cloud Firewall
등이 있으며, 클라우드 네이티브 환경에 최적화되어 있습니다.
⑧ NAT 방화벽
사설 IP를 외부에 노출하지 않도록 변환(NAT)하여
직접적인 외부 공격 위험을 줄입니다.
인터넷 공유기에서도 가장 흔하게 사용하는 보안 기술입니다.
⑨ 호스트 기반 방화벽
개별 PC와 서버에 설치되는 방화벽입니다.
대표적으로
Windows Defender Firewall
Linux iptables / nftables
macOS PF Firewall
등이 있으며, 엔드포인트 보안의 첫 번째 방어선입니다.
⑩ 통합 위협 관리(UTM) 방화벽
방화벽뿐 아니라
VPN
IDS/IPS
안티바이러스
URL Filtering
이메일 보안
등을 하나의 장비에서 통합 관리하는 솔루션입니다.
중소기업과 지사 환경에서 많이 활용됩니다.
현대 보안의 핵심은 ‘방화벽의 개수’가 아니라 ‘배치 전략’입니다.
좋은 보안은 방화벽을 많이 설치하는 것이 아닙니다.
네트워크 계층, 애플리케이션 계층, 클라우드, 엔드포인트 등 각 계층에 적합한 방화벽을 올바르게 배치하는 것이 핵심입니다.
예를 들어 웹 서비스 환경이라면 다음과 같은 구조가 일반적입니다.
인터넷
NGFW (네트워크 경계 보호)
WAF (웹 애플리케이션 보호)
로드밸런서
웹 서버
호스트 기반 방화벽
데이터베이스 서버
여기에 클라우드 환경이라면 Cloud Firewall, 내부망에는 NAT, 사용자 단말에는 Host Firewall이 함께 동작하여 다계층 보안 체계(Defense in Depth)를 완성합니다.
ISO/IEC 27001:2022 관점에서의 방화벽
방화벽은 단순한 네트워크 장비가 아니라 정보보호 통제(Control)의 핵심 요소입니다.
특히 다음 통제 항목과 밀접하게 연계됩니다.
* A.8.20 네트워크 보안(Network Security)
* A.8.21 네트워크 서비스의 보안(Security of Network Services)
* A.8.22 네트워크 분리(Segregation of Networks)
* A.8.16 모니터링 활동(Monitoring Activities)
* A.5.7 위협 인텔리전스(Threat Intelligence)
ISO 심사에서는 방화벽 장비의 보유 여부보다 정책 관리, 접근통제 규칙, 로그 모니터링, 변경관리, 정기적인 규칙 검토가 실제로 운영되고 있는지를 중요하게 확인합니다.
결론적으로, 방화벽은 하나의 제품이 아니라 각 계층을 보호하는 다양한 보안 기술의 집합입니다.
강력한 보안은 최신 방화벽 한 대에서 시작되지 않습니다.
올바른 위치에, 올바른 종류의 방화벽을 배치하고 지속적으로 관리하는 것이 진정한 보안 아키텍처의 핵심입니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)