
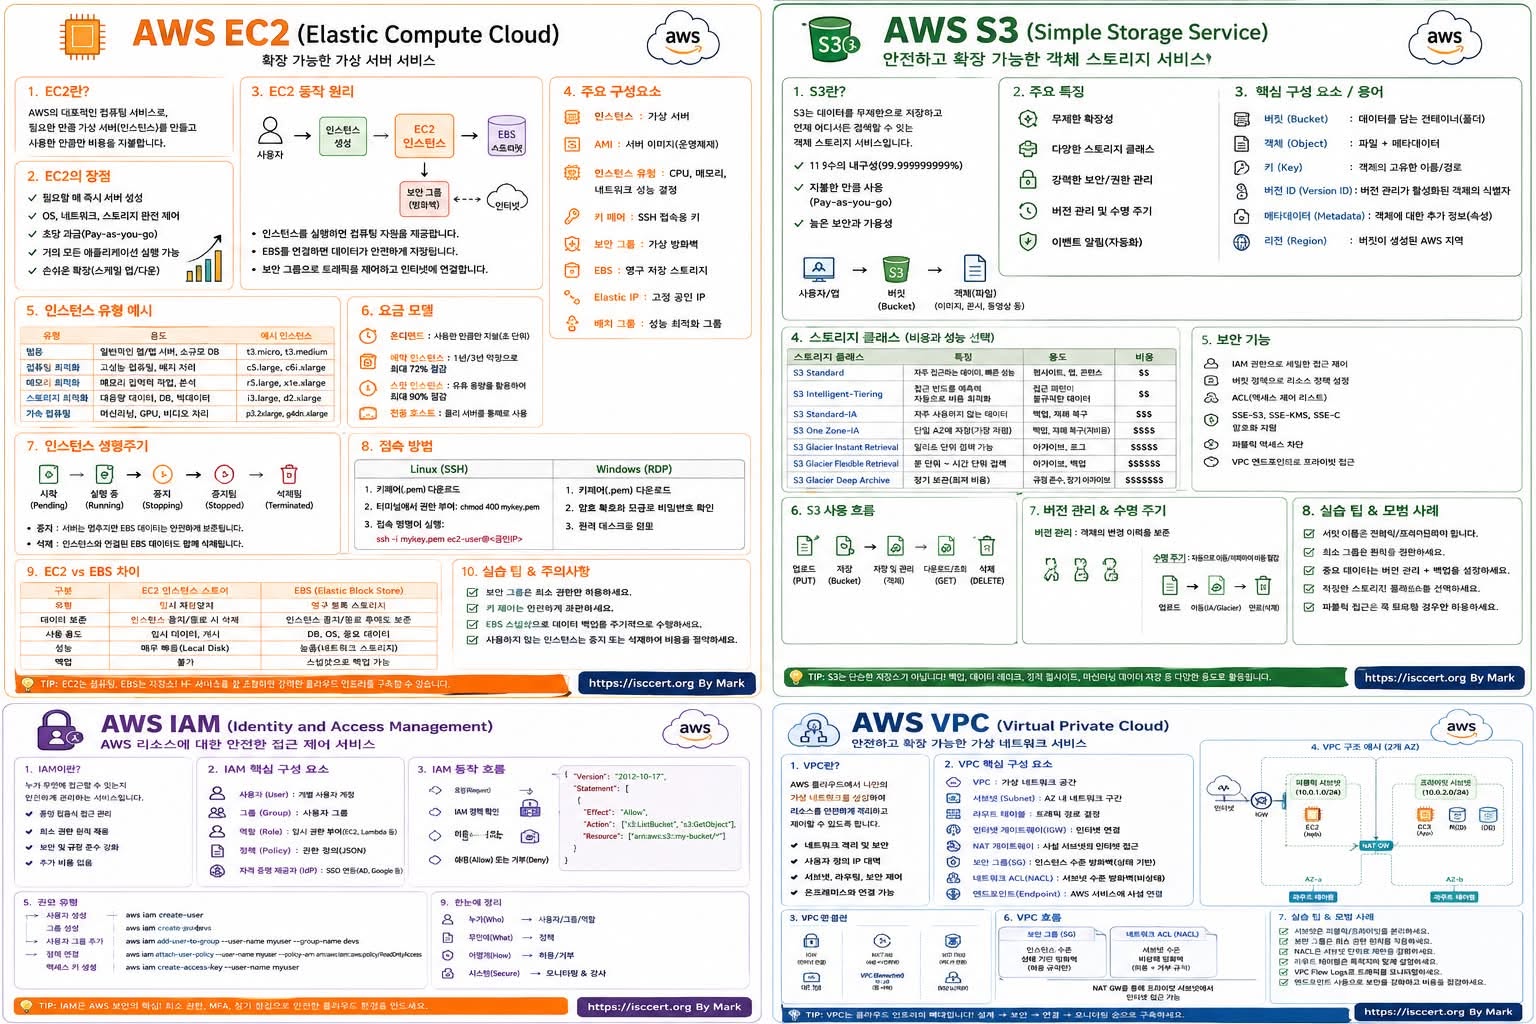
EC2 · S3 · IAM · VPC, AWS의 핵심 4대 서비스를 한 번에 정리했습니다.
AWS를 처음 접하면 수백 개의 서비스 때문에 어디서부터 공부해야 할지 막막합니다.
하지만 실제로 대부분의 AWS 아키텍처는 EC2, S3, IAM, VPC 네 가지 서비스를 중심으로 구축됩니다.
이 네 가지를 제대로 이해하면 웹서비스 구축, 시스템 운영, DevOps, 보안, AI 인프라까지 훨씬 쉽게 접근할 수 있습니다.
AWS EC2 (Elastic Compute Cloud)
“클라우드 위의 가상 서버”
EC2는 AWS에서 가장 많이 사용되는 컴퓨팅 서비스입니다.
실제 서버를 구매하지 않고도 몇 분 안에 원하는 운영체제와 사양의 가상 서버를 생성하여 사용할 수 있습니다.
주요 특징
Linux·Windows 서버 생성
CPU·메모리 자유롭게 선택
사용한 만큼만 비용 지불(Pay-as-you-go)
Auto Scaling으로 자동 확장
Load Balancer와 연동 가능
핵심 구성요소
* EC2 Instance
* AMI
* Security Group
* Key Pair
* EBS
* Elastic IP
대표 활용 사례
* 기업 홈페이지
* 쇼핑몰
* ERP
* Moodle LMS
* AI 서버
* API 서버
* Docker/Kubernetes
AWS S3 (Simple Storage Service)
“무제한 확장이 가능한 객체(Object) 스토리지”
S3는 파일 저장을 위한 대표적인 AWS 서비스입니다.
이미지, 동영상, 문서, 백업, 로그, AI 데이터셋 등 거의 모든 데이터를 안전하게 저장할 수 있으며, 99.999999999%(11 Nine) 내구성을 제공합니다.
주요 특징
무제한 저장 공간
매우 높은 내구성
버전 관리(Versioning)
Lifecycle 자동 관리
Cross Region Replication 지원
정적 웹사이트 호스팅 가능
Storage Class
* Standard
* Intelligent-Tiering
* Standard-IA
* One Zone-IA
* Glacier Instant Retrieval
* Glacier Flexible Retrieval
* Glacier Deep Archive
대표 활용 사례
* 홈페이지 이미지 저장
* 영상 저장
* 백업
* 로그 저장
* 데이터 레이크(Data Lake)
* AI 학습 데이터 저장
AWS IAM (Identity and Access Management)
“AWS 보안의 시작은 IAM”
IAM은 AWS 리소스에 누가(Who), 무엇을(What), 어디까지(How Much) 접근할 수 있는지를 관리하는 권한 제어 서비스입니다.
보안을 설계할 때 가장 먼저 구성해야 하는 핵심 서비스입니다.
핵심 구성요소
User
Group
Role
Policy
꼭 기억해야 할 원칙
최소 권한 원칙(Least Privilege)
사용자와 서비스에는 필요한 권한만 부여하는 것이 AWS 보안의 기본입니다.
대표 활용 사례
* 개발자 권한 분리
* 운영자 권한 관리
* EC2 → S3 접근 권한 부여
* Lambda 실행 권한
* Cross Account Access
* MFA 적용
AWS VPC (Virtual Private Cloud)
“AWS 안에 나만의 전용 네트워크”
VPC는 AWS에서 가장 중요한 네트워크 서비스입니다.
기업 데이터센터처럼 독립적인 네트워크 환경을 직접 설계할 수 있습니다.
핵심 구성요소
VPC
Subnet
Route Table
Internet Gateway
NAT Gateway
Security Group
Network ACL
일반적인 구조
Internet
│
Internet Gateway
│
Public Subnet
(ALB/Bastion)
│
Private Subnet
(EC2 App)
│
Private DB Subnet
(RDS)
대표 활용 사례
* 기업 시스템 구축
* 웹 서비스 운영
* ERP
* AI 플랫폼
* 금융 시스템
* 하이브리드 클라우드
* VPN 구축
AWS 핵심 서비스 관계도
IAM
│
│ 권한 관리
▼
EC2 ───────
S3
│ ▲
│ │
│ │
└──── VPC ────┘
VPC가 네트워크를 구성하고
IAM이 접근 권한을 관리하며
EC2가 애플리케이션을 실행하고
S3가 데이터를 안전하게 저장합니다.
AWS를 처음 공부한다면 이 순서를 추천합니다.
① IAM → 보안과 권한 이해
② VPC → 네트워크 구조 설계
③ EC2 → 서버 생성 및 운영
④ S3 → 데이터 저장 및 백업
이 순서대로 학습하면 AWS의 핵심 개념을 자연스럽게 연결할 수 있으며,
대부분의 실무 아키텍처를 이해하는 데 큰 도움이 됩니다.
핵심 요약
EC2 → 가상 서버(Compute)
S3 → 객체 스토리지(Storage)
IAM → 사용자 및 권한 관리(Security)
VPC → 네트워크(Network)
이 네 가지 서비스는 AWS 클라우드의 핵심 기반입니다. 이를 확실히 이해하면
EKS, ECS,
Lambda, RDS,
CloudFront, Route 53,
Bedrock 등 다양한 AWS 서비스도 훨씬 쉽게 익힐 수 있습니다.
클라우드를 공부하거나 AWS 자격증을 준비하고 있다면
이 게시물을 저장해 두고 반복해서 복습해 보세요.
실무와 시험 모두에 도움이 되는 핵심 개념입니다.
#AWS #CloudComputing #EC2 #S3 #IAM #VPC #AmazonWebServices #CloudArchitecture #DevOps #CloudSecurity #AWSCertification #SolutionsArchitect #SysOps #Developer #클라우드 #AWS #클라우드컴퓨팅 #인프라 #보안 #ISCCERT #Mark
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)