
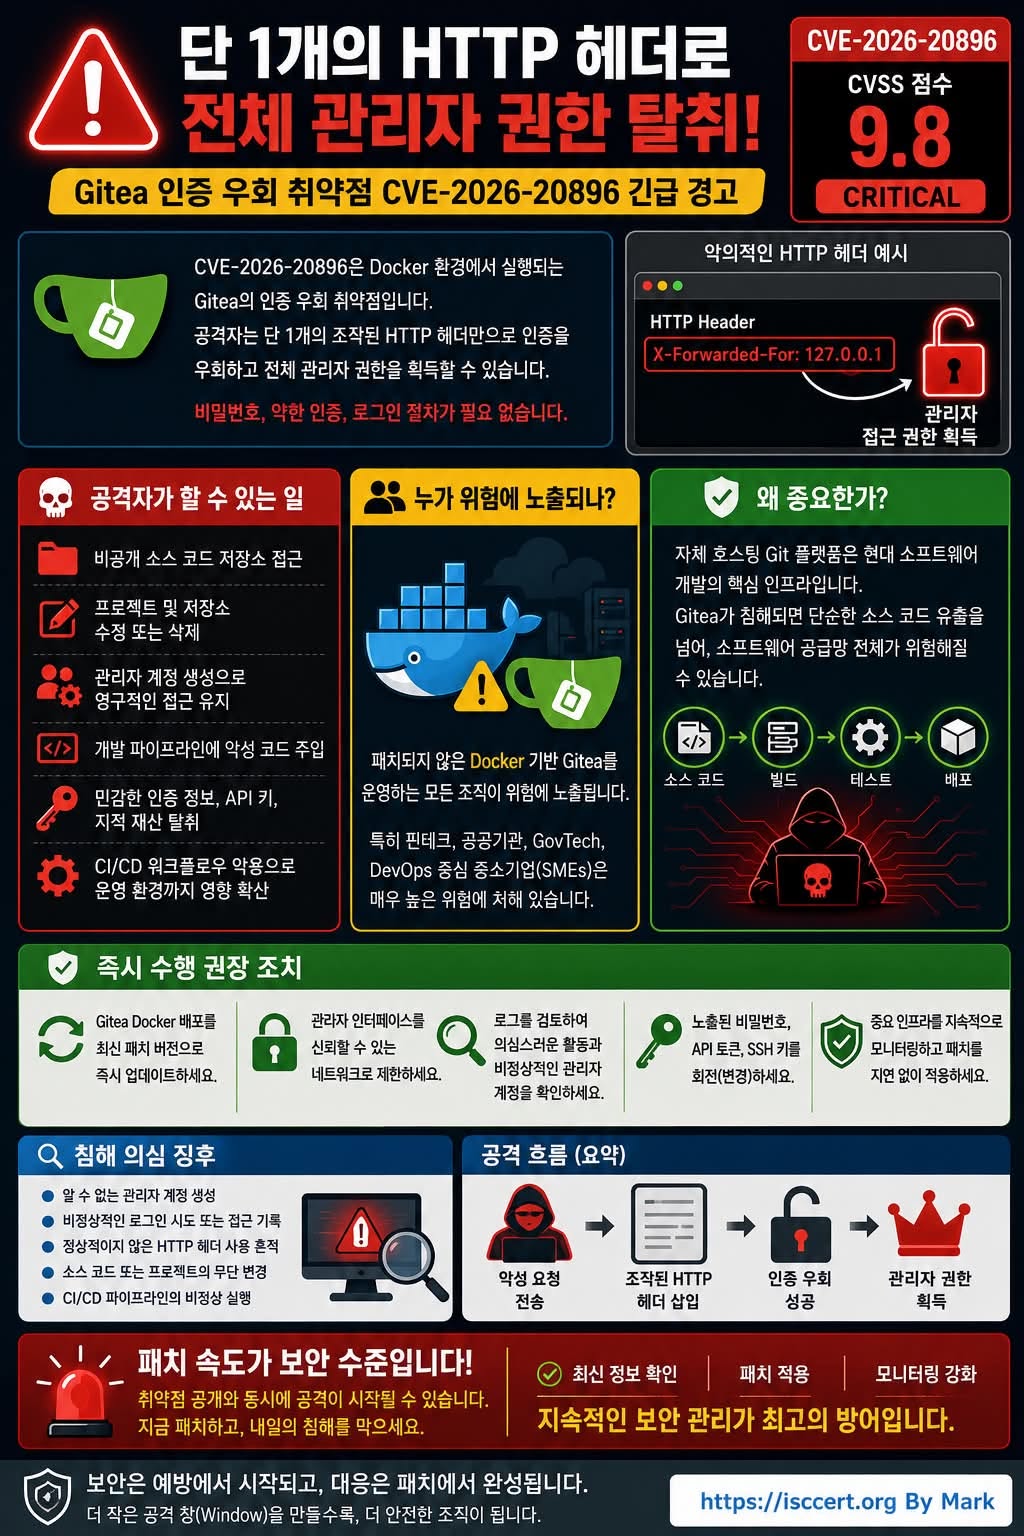
비밀번호가 필요 없습니다.
로그인도 필요 없습니다.
무차별 대입 공격(Brute Force)도 아닙니다.
단 하나의 조작된 HTTP Header만으로 Git 저장소 전체가 공격자 손에 넘어갈 수 있습니다.
이번에 공개된 CVE-2026-20896(CVSS 9.8 / Critical)는 Docker 환경에서 운영되는 Gitea의 인증 우회(Authentication Bypass) 취약점으로, 공격자가 인증 절차를 우회하여 관리자(Admin) 권한을 획득할 수 있는 매우 심각한 보안 취약점입니다.
얼마나 위험한 취약점인가?
공격자는 단 하나의 악성 HTTP 요청만으로 다음과 같은 행위를 수행할 수 있습니다.
비공개(Source Code) 저장소 접근
프로젝트 및 저장소 수정 또는 삭제
새로운 관리자 계정 생성
CI/CD 파이프라인에 악성 코드 삽입
API Key, SSH Key, Access Token 등 중요 인증정보 탈취
공급망(Supply Chain) 공격을 통한 운영 서버 침해
즉, 단순히 소스코드가 유출되는 수준이 아니라 조직 전체의 개발 인프라가 장악될 수 있는 위험을 의미합니다.
왜 이것이 중요한가?
오늘날 대부분의 기업은 Git 저장소를 중심으로
소스코드 관리
코드 리뷰
CI/CD 자동 배포
DevOps 운영
개발 협업
을 수행하고 있습니다.
따라서 Git 플랫폼이 침해되면
개발 서버
테스트 서버
운영 서버
클라우드 환경
고객 서비스
까지 연쇄적으로 영향을 받을 수 있습니다.
즉,
Git 서버 = 기업의 핵심 자산(Core Asset)
이라고 볼 수 있습니다.
특히 다음 조직은 즉시 확인해야 합니다.
Docker 기반 Gitea 운영 기업
DevOps 환경 구축 기업
자체 Git 서버(Self-hosted Git) 운영 조직
금융(FinTech)
공공기관(GovTech)
SaaS 기업
SI/SM 개발사
스타트업
지금 바로 해야 할 보안 조치
Gitea를 최신 보안 패치 버전으로 즉시 업데이트
관리자(Admin) 페이지를 내부망 또는 VPN으로 제한
최근 관리자 로그인 기록 및 이상 로그인 여부 점검
신규 관리자 계정 생성 여부 확인
API Key, Access Token, SSH Key 교체
Web Application Firewall(WAF) 및 Reverse Proxy 로그 분석
IDS/IPS 및 SIEM을 통한 이상 행위 모니터링 강화
Docker 이미지와 Container를 최신 버전으로 재배포
ISO/IEC 27001 관점에서 본 대응
이번 취약점은 단순한 시스템 업데이트 문제가 아니라 정보보호 관리체계(ISMS)의 핵심 통제 항목과 직접 연결됩니다.
관련 주요 통제 분야는 다음과 같습니다.
취약점 관리(Vulnerability Management)
안전한 개발(Secure Development)
접근통제(Access Control)
로그 및 모니터링(Logging & Monitoring)
변경관리(Change Management)
사고 대응(Incident Response)
공급망 보안(Supplier & ICT Supply Chain Security)
기업은 취약점 공개 → 영향도 분석 → 위험평가 → 패치 → 검증 → 지속적인 모니터링까지의 전 과정을 체계적으로 수행해야 합니다.
기억해야 할 핵심 메시지
사이버 공격은 취약점이 발견되는 순간부터 시작됩니다.
패치가 하루 늦어질수록 공격자가 노릴 수 있는 공격 창(Attack Window)은 더욱 넓어집니다.
빠른 대응은 단순한 유지보수가 아니라 기업의 비즈니스 연속성과 신뢰를 지키는 가장 강력한 보안 전략입니다.
“패치는 선택이 아니라 필수입니다.
오늘의 신속한 대응이 내일의 침해사고를 예방합니다.”
#️⃣ 해시태그
#정보보안 #사이버보안 #Gitea #Docker #CVE202620896 #취약점관리 #DevSecOps #공급망보안 #소프트웨어보안 #ISMS #ISO27001 #정보보호 #CI_CD #API보안 #보안패치 #해킹 #침해사고 #Security #CyberSecurity #https_isccert_org
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)