
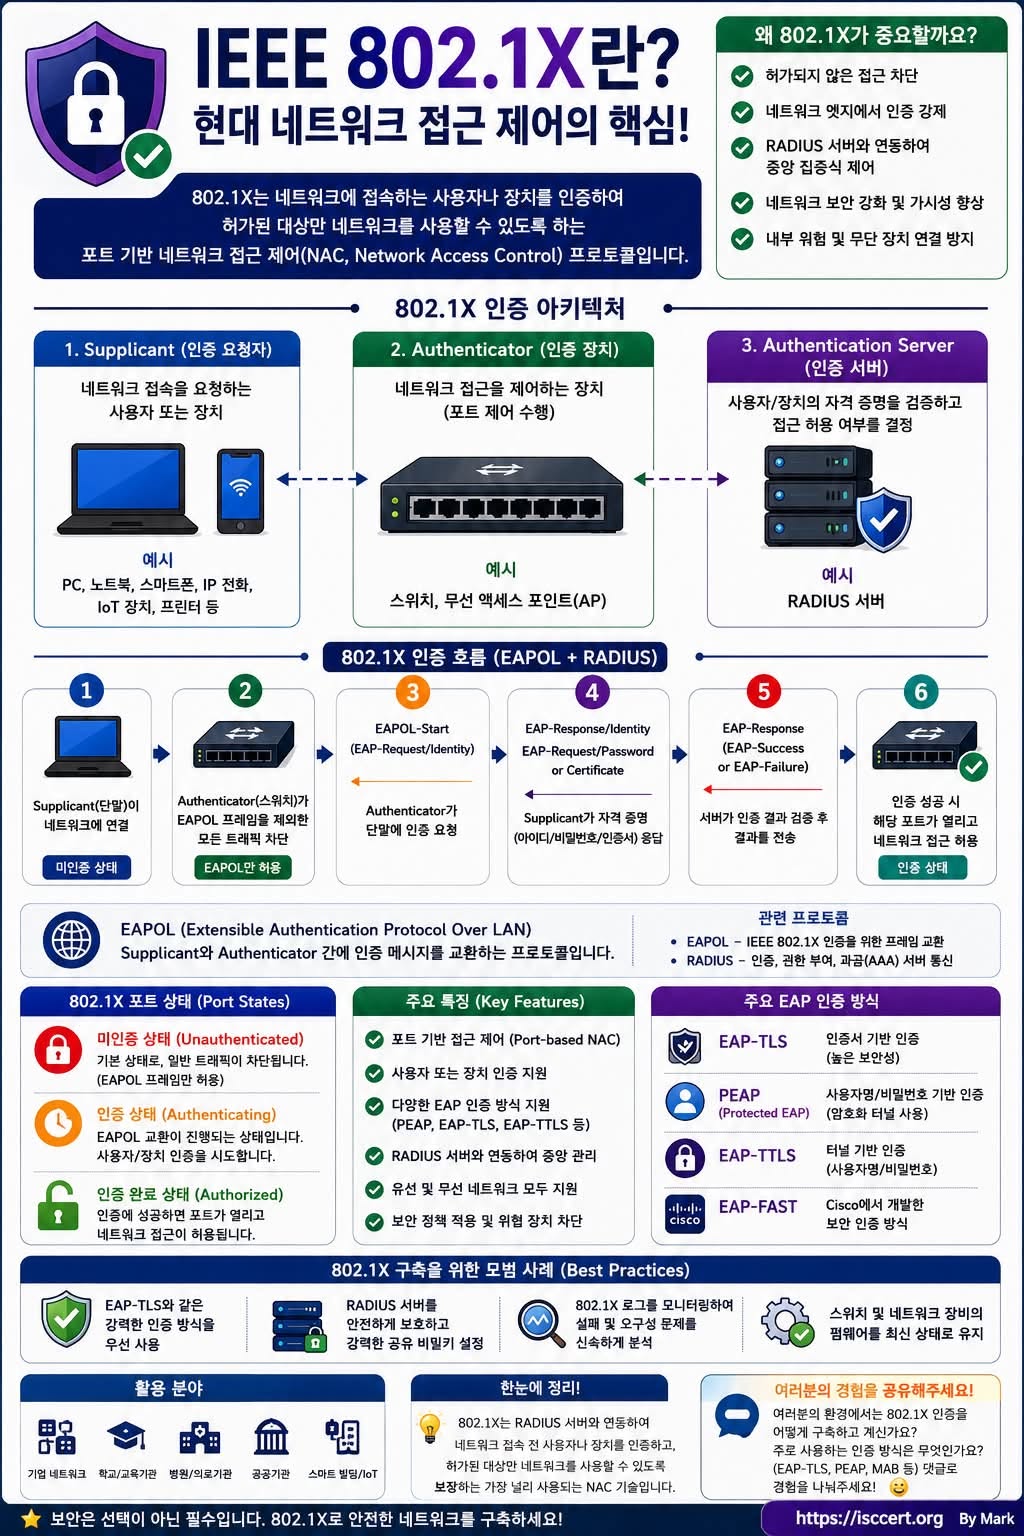
기업에서 발생하는 정보보안 사고의 상당수는 허가되지 않은 사용자나 장치가 네트워크에 연결되는 순간부터 시작됩니다.
아무나 랜선만 꽂거나 Wi-Fi에 접속할 수 있다면 중요한 기업 정보는 언제든 유출될 수 있습니다.
이 문제를 해결하기 위해 전 세계 기업과 공공기관이 사용하는 대표적인 네트워크 접근제어(Network Access Control, NAC) 기술이 바로 IEEE 802.1X입니다.
IEEE 802.1X란?
IEEE 802.1X는 네트워크에 접속하려는 사용자 또는 장치를 먼저 인증(Authentication)한 후, 인증에 성공한 경우에만 네트워크 사용을 허용하는 국제 표준입니다.
쉽게 말하면,
“신원을 확인하기 전까지는 네트워크 문을 열어주지 않는다.”
라는 개념입니다.
오늘날 대부분의 기업 무선랜(Wi-Fi), 유선 LAN, 병원, 금융기관, 공공기관, 학교에서 사용하는 핵심 보안 기술입니다.
802.1X를 구성하는 3가지 핵심 요소
1. Supplicant (인증 요청자)
네트워크에 접속하려는 사용자 또는 장치입니다.
예)
노트북
스마트폰
PC
IP Phone
프린터
IoT 장비
2. Authenticator (인증 장치)
접속을 제어하는 네트워크 장비입니다.
대표적으로
* Switch
* Wireless Access Point(AP)
가 사용됩니다.
사용자가 인증되기 전까지는 일반 트래픽을 차단합니다.
3. Authentication Server
실제 인증을 수행하는 서버입니다.
대부분
RADIUS 서버
를 사용합니다.
사용자의
* 아이디
* 비밀번호
* 인증서
* AD 계정
등을 검증하여 접속 여부를 결정합니다.
IEEE 802.1X 인증 과정
802.1X 인증은 매우 체계적으로 진행됩니다.
① 사용자가 네트워크 연결 요청
↓
② Switch(AP)가 일반 트래픽 차단
↓
③ EAPOL을 이용하여 사용자 인증 요청
↓
④ 사용자가 ID, 비밀번호 또는 인증서 제출
↓
⑤ RADIUS 서버가 인증 수행
↓
⑥ 인증 성공
↓
네트워크 포트 Open
↓
정상적인 네트워크 사용 가능
즉,
“인증 전에는 차단, 인증 후에만 허용”
이라는 원칙을 따릅니다.
EAPOL이란?
EAPOL(Extensible Authentication Protocol over LAN)은
Supplicant와 Authenticator 사이에서 인증 메시지를 전달하는 프로토콜입니다.
반면
RADIUS는
Authenticator와 Authentication Server 사이에서 인증 정보를 전달합니다.
즉,
EAPOL + RADIUS가 함께 동작하여 802.1X 인증을 완성합니다.
대표적인 인증 방식(EAP)
기업에서는 목적에 따라 다양한 인증 방식을 사용합니다.
EAP-TLS
가장 안전한 인증 방식
인증서 기반
비밀번호 불필요
금융기관, 공공기관에서 많이 사용
PEAP
가장 많이 사용하는 방식
ID/비밀번호 기반
암호화 터널 사용
구축이 비교적 쉬움
EAP-TTLS
터널 기반 인증
다양한 내부 인증 방식 지원
EAP-FAST
Cisco에서 개발한 인증 방식
Cisco 환경에서 많이 사용됩니다.
802.1X가 중요한 이유
802.1X를 구축하면
허가되지 않은 장치 접속 차단
내부자 위협 감소
랜섬웨어 확산 방지
NAC(Network Access Control) 구현
중앙집중식 사용자 관리
Zero Trust 보안 구현
AD·LDAP 연동 가능
유·무선 네트워크 통합 인증
등의 효과를 얻을 수 있습니다.
구축 시 Best Practice
EAP-TLS와 같은 인증서 기반 인증 우선 적용
RADIUS 서버 이중화 구성
강력한 공유 비밀키(Shared Secret) 관리
인증 로그 실시간 모니터링
실패한 인증 이벤트 분석
스위치·무선 AP 최신 펌웨어 유지
VLAN 동적 할당 적용
NAC 정책과 연계 운영
ISO/IEC 27001과의 연계
IEEE 802.1X는 단순한 네트워크 인증 기술을 넘어 ISO/IEC 27001:2022 정보보호경영시스템(ISMS) 구축에도 중요한 역할을 합니다.
특히 다음과 같은 통제와 밀접하게 연계됩니다.
* A.5 접근통제 정책: 허가된 사용자만 네트워크에 접근하도록 관리
* A.8 기술적 통제: 네트워크 접근 제어 및 인증 강화
* A.8.5 보안 인증: 사용자와 장치의 신원 검증
* A.8.20 네트워크 보안: 내부 네트워크 보호 및 불법 접속 차단
즉, 802.1X는 Zero Trust 네트워크 구현과 ISO/IEC 27001 인증의 핵심 기술 중 하나라고 할 수 있습니다.
결론
현대 기업에서 네트워크는 가장 중요한 업무 기반이며, 보안은 접속을 허용하기 전에 신원을 검증하는 것에서 시작됩니다.
IEEE 802.1X는 단순한 인증 기술이 아니라, 네트워크 보안의 첫 번째 관문이자 Zero Trust 보안 모델의 핵심 구성 요소입니다.
클라우드와 원격근무, IoT, 스마트팩토리 환경이 확대되는 지금, 802.1X의 중요성은 더욱 커지고 있습니다.
강력한 네트워크 보안은 방화벽만으로 완성되지 않습니다.
“누가, 어떤 장치로, 어떤 권한으로 접속하는가”를 검증하는 것이 진정한 보안의 시작입니다.
여러분의 조직에서는 802.1X 인증을 운영하고 계신가요?
* EAP-TLS(인증서 기반)
* PEAP(ID/비밀번호)
* MAB(MAC Authentication Bypass)
* NAC 솔루션(Cisco ISE, Aruba ClearPass 등)
어떤 방식을 사용하고 계신지 경험을 댓글로 함께 공유해 주세요!
#정보보안 #네트워크보안 #IEEE8021X #NAC #RADIUS #EAPTLS #PEAP #CCNA #CCNP #ISO27001 #ISMS #ZeroTrust #사이버보안 #네트워크 #클라우드보안 #보안엔지니어 #IT인프라 #isccert #ByMark
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)