
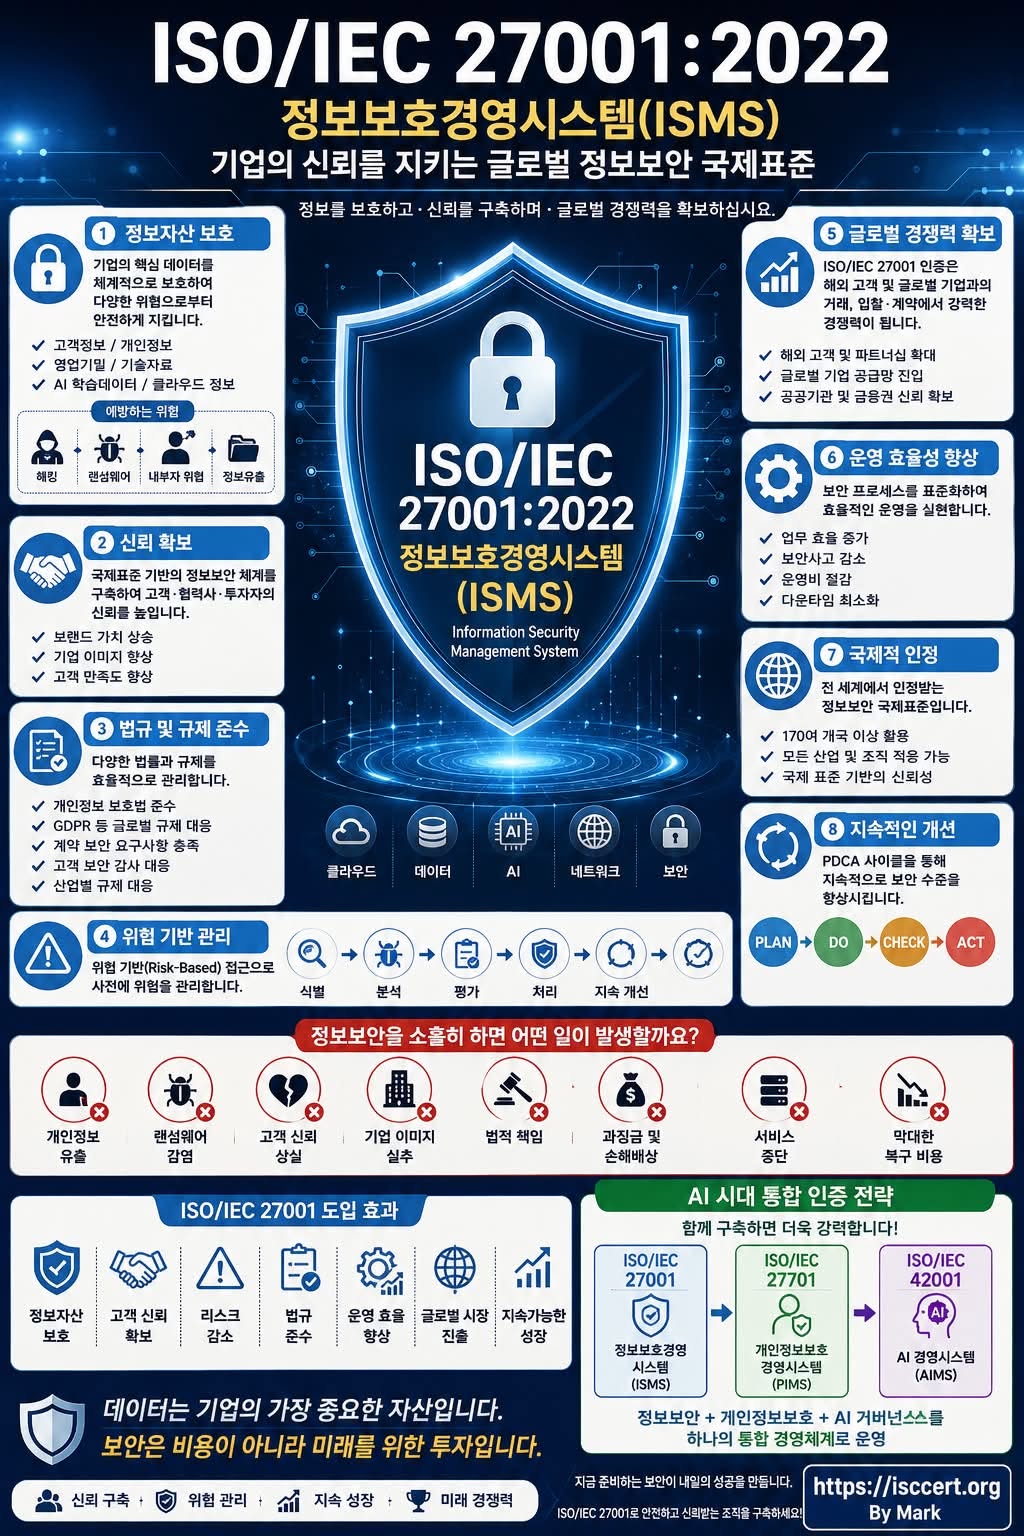
정보보호경영시스템(ISMS)
부제목: 기업의 신뢰를 지키는 글로벌 정보보안 국제표준
ISO/IEC 27001:2022, 이제는 선택이 아닌 기업 경쟁력입니다.
기업들은 보안 사고가 발생한 후에야 정보보안의 중요성을 깨닫는 경우가 많습니다.
하지만 오늘날 정보보안은 단순히 해킹을 막는 기술이 아니라 기업의 신뢰, 매출, 글로벌 경쟁력을 결정하는 핵심 경영 전략입니다.
바로 이러한 이유로 전 세계 수많은 기업들이 ISO/IEC 27001:2022 정보보호경영시스템(ISMS) 을 도입하고 있습니다.
ISO/IEC 27001은 조직의 정보자산을 체계적으로 보호하기 위한 국제표준으로, 정보보안 위험을 식별하고 관리하며 지속적으로 개선하는 경영시스템을 요구합니다.
왜 ISO/IEC 27001이 중요한가?
① 기업의 핵심 자산을 보호합니다.
오늘날 기업의 가장 중요한 자산은 건물이나 장비가 아니라 데이터와 정보입니다.
ISO/IEC 27001은 고객정보, 기술자료, 영업비밀, 개인정보 등 핵심 정보를 안전하게 보호할 수 있도록 체계적인 관리체계를 제공합니다.
고객정보 보호
개인정보 보호
영업기밀 보호
랜섬웨어 대응
내부자 위협 관리
② 고객과 시장의 신뢰를 높여줍니다.
고객은 더 이상
“우리 회사는 안전합니다.”
라는 말만 믿지 않습니다.
국제적으로 인정받는 인증을 통해
“우리는 국제표준에 따라 보안을 관리하고 있습니다.”
라는 객관적인 증거를 제시해야 합니다.
ISO/IEC 27001 인증은 고객, 투자자, 협력사에게 신뢰를 제공하는 중요한 경쟁력이 됩니다.
③ 법률 및 규제 대응이 쉬워집니다.
최근 기업은
* 개인정보보호법
* 정보통신망법
* 전자금융감독규정
* GDPR
* 각종 계약 보안 요구사항
등 다양한 규제를 준수해야 합니다.
ISO/IEC 27001은 이러한 요구사항을 체계적으로 관리할 수 있는 기반을 제공합니다.
④ 위험을 사전에 예방합니다.
사고가 발생한 후 대응하는 것이 아니라
사전에
위협을 식별하고
취약점을 분석하며
위험을 평가하고
적절한 통제를 적용하는
위험 기반(Risk-Based) 접근법을 채택합니다.
이것이 ISO/IEC 27001의 가장 큰 장점입니다.
ISO/IEC 27001 인증이 기업에 주는 6가지 핵심 효과
1. 정보자산 보호
중요한 데이터를 체계적으로 보호하여 정보유출과 보안사고를 예방합니다.
2. 기업 신뢰도 향상
고객과 투자자, 협력사에게 국제 수준의 정보보안 체계를 운영하고 있음을 입증합니다.
3. 글로벌 시장 진출
해외 고객 및 글로벌 기업과의 거래에서 ISO/IEC 27001 인증은 중요한 경쟁력이 됩니다.
4. 운영 효율성 향상
업무 절차를 표준화하고 보안사고를 줄여 운영 비용과 다운타임을 최소화합니다.
5. 위험관리 체계 구축
위험을 지속적으로 식별·평가·관리하여 기업의 안정성과 회복력을 높입니다.
6. 지속적인 개선
ISO/IEC 27001은 일회성 인증이 아니라
PDCA(Plan-Do-Check-Act) 기반의 지속적인 개선 체계를 요구합니다.
정보보안을 소홀히 하면 어떤 일이 발생할까요?
정보보안은 비용이 아니라 투자입니다.
보안관리가 미흡하면 다음과 같은 위험이 발생할 수 있습니다.
개인정보 유출
랜섬웨어 피해
고객 신뢰 상실
막대한 복구 비용
법적 제재 및 과징금
기업 이미지 실추
한 번 잃은 신뢰를 회복하는 데는 인증을 준비하는 것보다 훨씬 많은 시간과 비용이 필요합니다.
ISO/IEC 27001은 어떤 기업이 필요한가?
다음과 같은 기업이라면 ISO/IEC 27001 구축을 적극 고려해야 합니다.
IT·SW 개발기업
AI·클라우드 서비스 기업
SaaS 기업
금융 및 핀테크 기업
제조기업
의료기관
공공기관
개인정보를 처리하는 모든 기업
AI 시대에는 ISO/IEC 27001만으로 충분할까요?
생성형 AI와 AI 에이전트가 빠르게 확산되면서 기업은 정보보안뿐 아니라 개인정보 보호와 AI 거버넌스까지 함께 관리해야 합니다.
따라서 앞으로는 다음과 같은 국제표준을 통합적으로 구축하는 것이 경쟁력이 될 것입니다.
* ISO/IEC 27001 : 정보보호경영시스템(ISMS)
* ISO/IEC 27701 : 개인정보보호경영시스템(PIMS)
* ISO/IEC 42001 : AI 경영시스템(AIMS)
세 가지 표준을 함께 운영하면 정보보안, 개인정보 보호, AI 거버넌스를 하나의 통합 경영체계로 관리할 수 있어 기업의 신뢰성과 지속가능성을 크게 높일 수 있습니다.
마무리
데이터는 기업의 가장 중요한 자산입니다.
그리고 그 자산을 보호하는 것은 더 이상 IT 부서만의 책임이 아니라 경영진부터 모든 임직원이 함께 실천해야 하는 경영 활동입니다.
ISO/IEC 27001은 단순한 인증서가 아니라 기업의 신뢰를 구축하고, 고객을 보호하며, 글로벌 시장에서 경쟁력을 확보하기 위한 국제표준입니다.
보안은 비용이 아니라 미래를 위한 투자입니다.
여러분의 조직은 ISO/IEC 27001을 단순한 ‘인증’으로 생각하시나요, 아니면 기업 경쟁력을 높이는 ‘경영 전략’으로 활용하고 계신가요?
#ISO27001 #ISMS #정보보안 #사이버보안 #ISO27701 #ISO42001 #개인정보보호 #AI거버넌스 #리스크관리 #정보보호 #클라우드보안 #AWS #AI #디지털전환 #기업경쟁력 #국제인증 #ISCCERT #IGC인증원
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)