
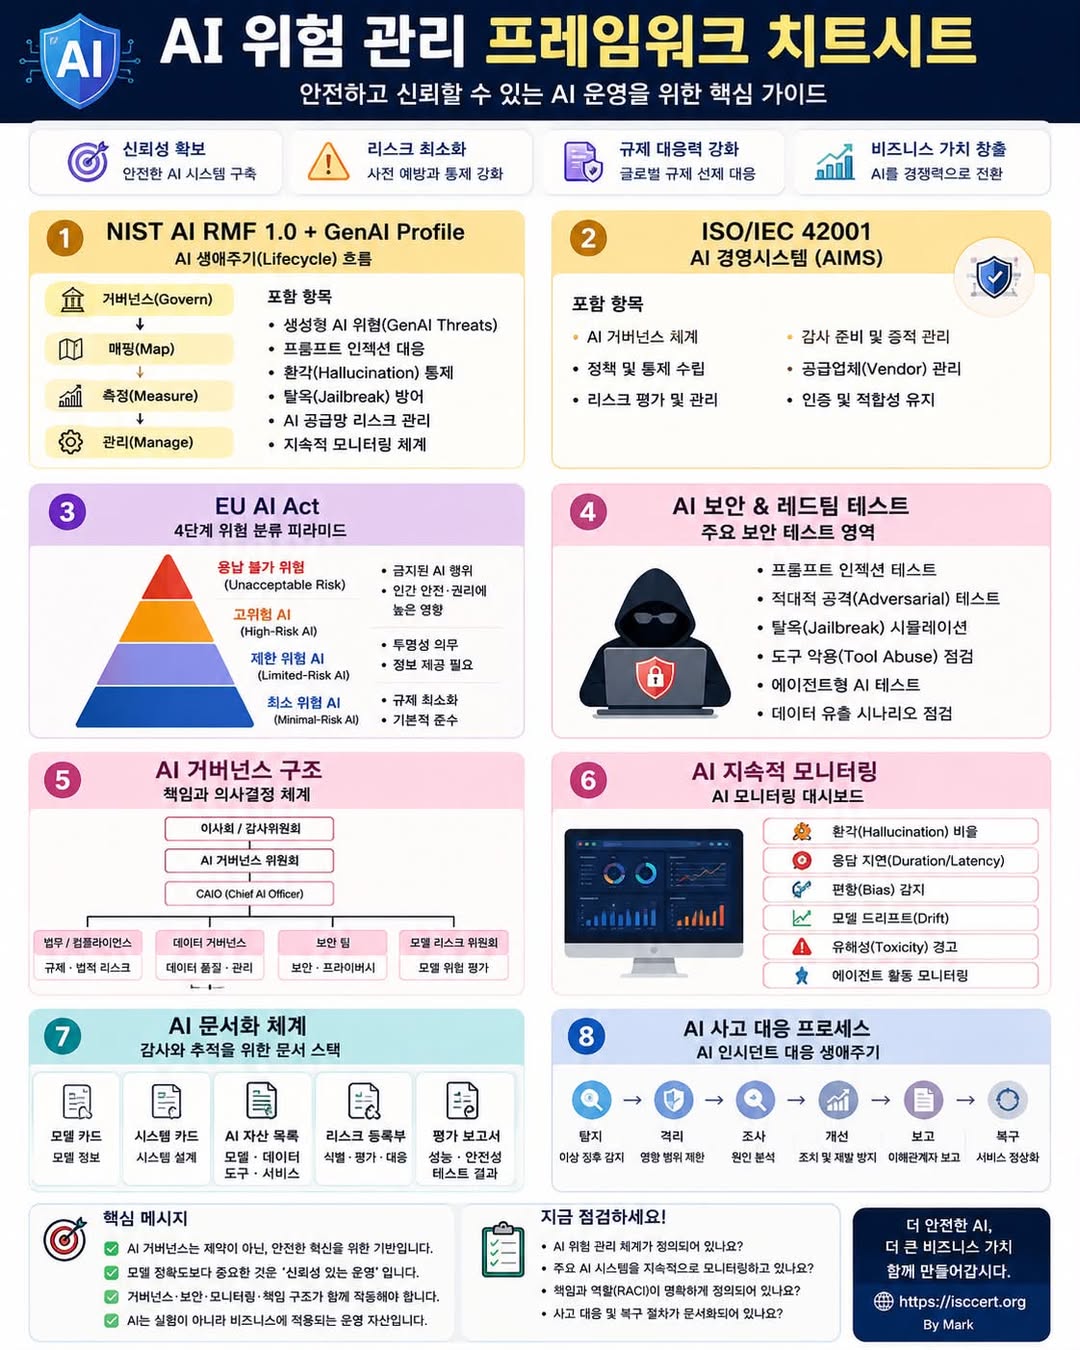
하지만 AI를 안전하게 운영하는 기업은 많지 않습니다.
2026년 기업의 가장 큰 AI 리스크는
AI 모델의 성능이 아닙니다.
‘통제되지 않는 AI(Uncontrolled AI)’ 입니다.
이제 AI는 단순히 질문에 답하는 도구가 아닙니다.
업무를 자동으로 수행하고
시스템과 연결되며
의사결정에 영향을 주고
다른 AI와 협업하는 시대입니다.
이러한 환경에서는 AI 거버넌스(AI Governance) 가 선택이 아니라 필수가 되었습니다.
왜 AI 거버넌스가 중요한가?
많은 기업이 이렇게 생각합니다.
“좋은 LLM을 사용하면 충분하지 않을까?”
하지만 실제 기업에서는 그렇지 않습니다.
기업이 실패하는 이유는 AI 모델 때문이 아니라
잘못된 프롬프트
환각(Hallucination)
권한 없는 데이터 접근
공급망(Supply Chain) 위험
에이전트의 오작동
책임 소재 불명확
감사(Audit) 증적 부족
때문인 경우가 훨씬 많습니다.
앞으로 AI 운영은 이렇게 바뀝니다.
① AI 거버넌스가 시스템 안으로 들어갑니다.
AI 프로젝트가 끝난 후 관리하는 시대는 끝났습니다.
이제는
설계 → 개발 → 테스트 → 운영 → 폐기
전 생명주기에 거버넌스가 포함됩니다.
대표적인 프레임워크
NIST AI RMF 1.0
ISO/IEC 42001
② AI도 위험등급을 관리합니다.
EU AI Act는 AI를
허용 불가 위험
고위험
제한 위험
최소 위험
으로 구분합니다.
앞으로는
“AI를 만들었는가?”
보다
“어떤 위험 수준의 AI인가?”
가 더욱 중요해집니다.
③ 생성형 AI는 반드시 보안 테스트를 거쳐야 합니다.
이제 기업에서는
Prompt Injection
Jailbreak
Adversarial Attack
Tool Abuse
Agent 공격
등을 실제 운영 전에 테스트합니다.
AI도 보안 취약점 진단 대상이 된 것입니다.
④ AI는 지속적으로 모니터링해야 합니다.
AI는 한 번 배포했다고 끝나는 시스템이 아닙니다.
운영 중에도 지속적으로 확인해야 합니다.
대표적인 모니터링 항목
Hallucination Rate
Bias Drift
Model Drift
Toxicity
Response Latency
Agent Activity
이러한 지표를 실시간으로 관리해야 안정적인 AI 운영이 가능합니다.
⑤ 조직에도 AI 책임자가 필요합니다.
AI는 IT 부서 혼자 운영할 수 없습니다.
앞으로는
AI Governance Board
CAIO(Chief AI Officer)
보안팀
법무·컴플라이언스
데이터 거버넌스
모델 리스크 위원회
가 함께 협력하는 구조가 표준이 될 것입니다.
⑥ AI 문서는 경쟁력이 됩니다.
AI 시스템은
Model Card
System Card
AI Inventory
Risk Register
Evaluation Report
같은 문서를 체계적으로 관리해야 합니다.
이러한 문서는 단순한 기록이 아니라
감사(Audit),
규제 대응,
ISO 인증,
고객 신뢰 확보를 위한 핵심 자산입니다.
⑦ AI도 사고 대응 체계가 필요합니다.
AI 사고가 발생하면
탐지(Detect)
격리(Contain)
조사(Investigate)
보고(Report)
복구(Recover)
개선(Improve)
의 절차를 신속하게 수행해야 합니다.
AI Incident Response 역시 기업의 필수 역량이 되고 있습니다.
이제 AI 경쟁력은 모델이 아니라 운영 능력입니다.
많은 기업이
“어떤 AI 모델을 사용할까?”
를 고민합니다.
하지만 진짜 경쟁력은
AI를 얼마나 안전하게 운영하는가
위험을 얼마나 체계적으로 관리하는가
신뢰할 수 있는 AI 서비스를 얼마나 지속적으로 제공하는가
에 달려 있습니다.
좋은 AI 모델은 누구나 사용할 수 있습니다.
하지만 좋은 AI 운영 체계는 쉽게 구축할 수 없습니다.
앞으로 기업의 경쟁력은 AI 모델이 아니라 AI 거버넌스와 운영 체계(AI Governance & AIOps) 에서 결정될 것입니다.
여러분의 조직은 어느 단계에 있나요?
* AI 거버넌스 설계
* AI 보안 및 레드팀 테스트
* AI 모니터링
* ISO/IEC 42001 구축
* NIST AI RMF 적용
* AI 감사(Audit) 준비
가장 먼저 개선해야 할 부분은 무엇이라고 생각하시나요?
#AI #AIGovernance #ISO42001 #NISTAIRMF #GenAI #LLM #AISecurity #AIOps #AISafety #AIRiskManagement #AgenticAI #ISO #ISOIEC42001 #DigitalTransformation #AIAudit #인공지능 #AI거버넌스 #정보보안 #생성형AI #아이지씨인증원 #ISCCERT
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)