
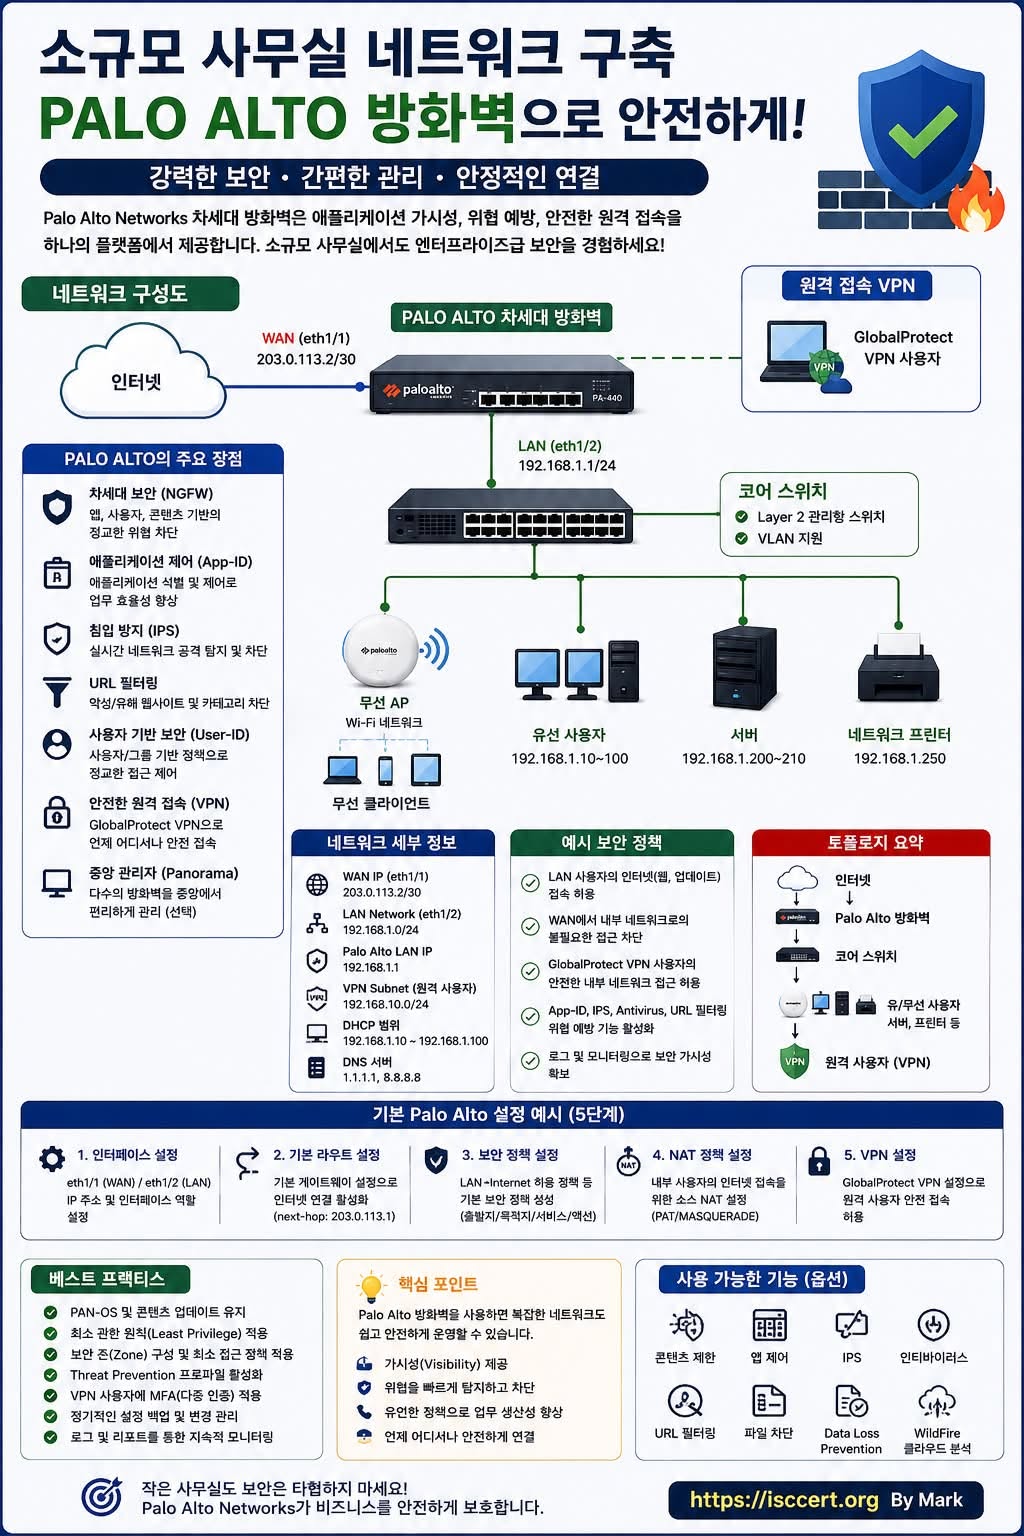
Palo Alto 차세대 방화벽(NGFW)으로 구축하는 안전한 사무실 네트워크
많은 기업들이 방화벽을 단순히 “인터넷을 연결해 주는 장비” 정도로 생각합니다.
하지만 최근의 사이버 공격은 랜섬웨어, 피싱, 악성코드, 계정 탈취, 내부 정보 유출 등 매우 지능적으로 진화하고 있으며, 단순한 패킷 차단만으로는 기업의 자산을 보호하기 어렵습니다.
이러한 환경에서 차세대 방화벽(NGFW, Next-Generation Firewall) 은 네트워크의 출입문을 지키는 핵심 보안 장비로 자리 잡았습니다.
이번 인포그래픽은 Palo Alto Networks 방화벽을 중심으로 한 소규모 사무실(Small Office) 네트워크 구축 예시를 통해 안전하고
효율적인 사무실 네트워크 설계 방법을 한눈에 이해할 수 있도록 구성했습니다.
네트워크는 이렇게 구성됩니다.
인터넷
│
Palo Alto 차세대 방화벽
│
관리형 Layer2 스위치
├─ 유선 사용자
├─ 무선 AP
├─ 서버
├─ 네트워크 프린터
└─ 원격근무 VPN 사용자
모든 내부 트래픽은 Palo Alto 방화벽을 통과하며,
사용자·애플리케이션·콘텐츠를 실시간으로 분석하여 허용 또는 차단합니다.
즉,
“누가(Who), 어떤 애플리케이션(What),
어디에서(Where), 어떤 목적으로(Why)” 통신하는지까지 식별하여
정책을 적용할 수 있습니다.
Palo Alto 방화벽의 핵심 기능
1. 차세대 방화벽(NGFW)
기존 방화벽은 IP와 Port만 검사했습니다.
반면 NGFW는
사용자(User)
애플리케이션(App)
콘텐츠(Content)
위협(Threat)
까지 함께 분석하여 더욱 정교한 보안을 제공합니다.
2. App-ID 기반 애플리케이션 제어
예를 들어 직원이
* YouTube
* Dropbox
* ChatGPT
* Teams
* Zoom
* GitHub
등 어떤 서비스를 사용하는지 식별할 수 있습니다.
단순히 포트를 차단하는 것이 아니라,
애플리케이션 자체를 인식하고 업무에 필요한 서비스만 허용할 수 있다는 것이 큰 장점입니다.
3. IPS(침입 방지 시스템)
이미 알려진 공격뿐 아니라 다양한 네트워크 공격을 실시간으로 탐지하고 차단합니다.
대표적으로
* SQL Injection
* Buffer Overflow
* 악성코드 통신
* 취약점 공격
등을 자동으로 탐지하고 차단합니다.
4. URL Filtering
사용자가
* 피싱 사이트
* 악성코드 유포 사이트
* 불법 사이트
* 업무와 무관한 위험 사이트
등에 접속하는 것을 정책에 따라 차단할 수 있습니다.
이는 정보 유출과 악성코드 감염을 예방하는 데 매우 효과적입니다.
5. GlobalProtect VPN
재택근무와 원격근무가 일상화된 지금,
외부에서도 회사 내부 시스템에 암호화된 VPN을 통해 안전하게 접속할 수 있습니다.
VPN 사용자는 사무실 내부에 있는 것과 동일한 보안 정책을 적용받아 안전한 업무 환경을 유지할 수 있습니다.
6. User-ID 기반 보안 정책
IP 주소가 아닌 사용자 계정 기준으로 정책을 적용할 수 있습니다.
예를 들어
* 개발팀은 GitHub 접근 허용
* 회계팀은 ERP만 허용
* 외주 인력은 제한된 시스템만 접근
과 같이 사용자와 조직 역할(Role)에 맞는 세밀한 접근 제어가 가능합니다.
예시 보안 정책
실제 운영 환경에서는 다음과 같은 정책을 기본으로 구성하는 것이 좋습니다.
내부 사용자의 인터넷 접속 허용
외부에서 내부로의 불필요한 접근 차단
VPN 사용자만 내부 시스템 접근 허용
IPS·안티바이러스·URL 필터링 활성화
NAT 정책 적용
모든 보안 이벤트 로그 저장
실시간 모니터링 수행
이러한 정책은 보안성과 운영 편의성을 함께 확보하는 데 중요한 역할을 합니다.
안정적인 네트워크 운영을 위한 베스트 프랙티스
기업 환경에서는 방화벽을 설치하는 것만으로 충분하지 않습니다. 지속적인 운영과 관리가 함께 이루어져야 합니다.
PAN-OS 최신 버전 유지
최소 권한 원칙(Least Privilege) 적용
VLAN과 보안 영역(Security Zone) 분리
Threat Prevention 프로파일 활성화
VPN 사용자 다중인증(MFA) 적용
방화벽 설정 정기 백업
로그와 이벤트 상시 모니터링
정책 변경 이력 관리
정기적인 취약점 점검 및 보안 감사
특히 다중인증(MFA) 과 최소 권한 원칙은 계정 탈취와 내부 위협을 줄이는 데 매우 효과적인 보안 전략입니다.
ISO/IEC 27001 관점에서의 의미
이러한 네트워크 구성은 ISO/IEC 27001:2022의
다양한 통제 항목과도 밀접하게 연계됩니다.
대표적으로 다음과 같은 통제 목적을 지원합니다.
* 안전한 네트워크 관리 및 통신 보호
* 접근통제(Access Control) 강화
* 권한 관리 및 최소 권한 원칙 적용
* 악성코드 방지 및 위협 탐지
* 로그 기록 및 모니터링
* 원격접속 보안 강화
* 정보자산의 기밀성(Confidentiality), 무결성(Integrity),
가용성(Availability) 확보
즉, 차세대 방화벽은 단순한 네트워크 장비가 아니라,
기업의 정보보호 관리체계(ISMS)를 구현하는 핵심 기반 요소라고 할 수 있습니다.
핵심 메시지
기업의 보안 수준은 방화벽 한 대의 성능만으로 결정되지 않습니다. 적절한 네트워크 설계, 체계적인 보안 정책, 지속적인 모니터링과 운영이 함께 이루어질 때 비로소 강력한 보안 체계가 완성됩니다.
Palo Alto Networks 차세대 방화벽은 애플리케이션 가시성(App-ID),
사용자 기반 정책(User-ID), 위협 방지(Threat Prevention),
안전한 원격접속(GlobalProtect VPN), 중앙 집중식 관리 기능을 통해
소규모 사무실부터 대규모 기업까지 확장 가능한 보안 환경을 제공합니다.
오늘날의 네트워크는 연결(Connectivity)을
넘어 보안(Security)과 신뢰(Trust)를 제공해야 합니다.
체계적인 보안 설계와 지속적인 운영 관리가
기업의 디지털 경쟁력을 높이는 가장 중요한 기반입니다.
#ISMS #ISO27001 #정보보안 #사이버보안 #네트워크보안 #PaloAlto #방화벽 #NGFW #VPN #GlobalProtect #ZeroTrust #CyberSecurity #NetworkSecurity #정보보호 #CloudSecurity #IT인프라 #EnterpriseSecurity #SOC #SecurityOperations #ISCCERT
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)