
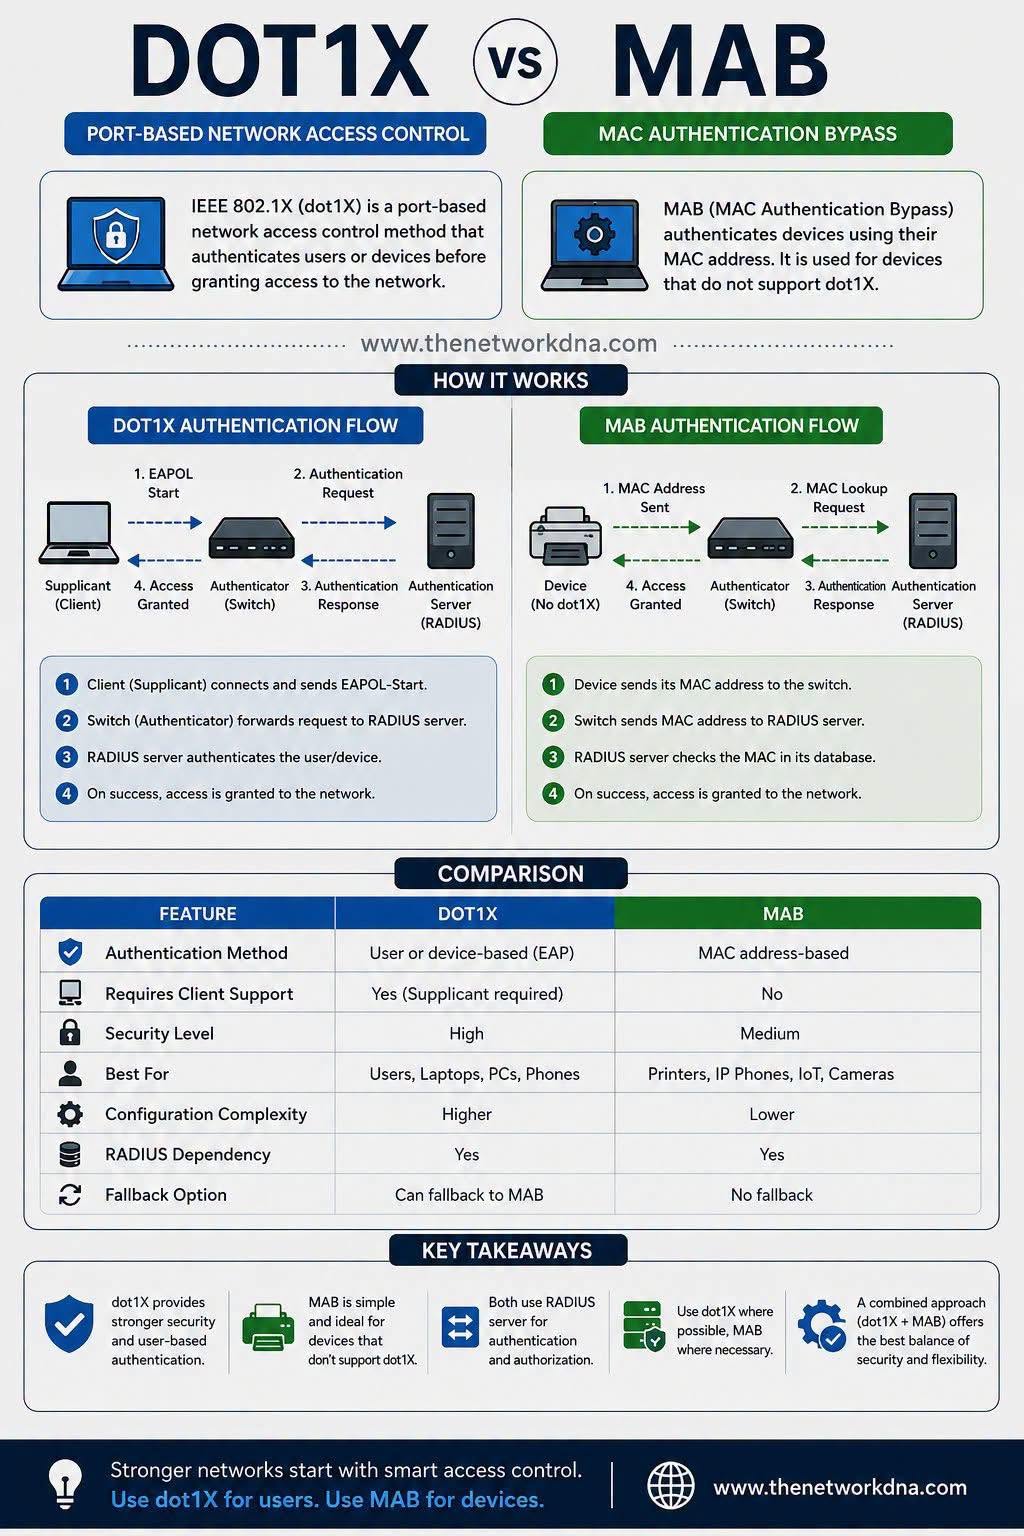
기업의 정보보호에서 가장 중요한 보안 기술 중 하나입니다.
사용자와 장비가 네트워크에 접속하기 전에
"누가?", "어떤 장비인가?"를 확인하여
허가된 대상만 접근하도록 하는 기술입니다.
DOT1X(IEEE 802.1X)
사용자 기반 인증(EAP)
높은 보안 수준
RADIUS 서버 이용
사용자별 VLAN 적용 가능
기업 환경 권장
쉽게 말하면
"출입증을 확인하고 건물에 들어가는 방식"입니다.
MAB(MAC Authentication Bypass)
MAC 주소 기반 인증
프린터
IP Phone
IoT
CCTV
Legacy 장비
쉽게 말하면
"차량 번호판을 확인하고 출입을 허용하는 방식"입니다.
DOT1X 인증 과정
① 단말 연결
↓
② EAPOL 요청
↓
③ RADIUS 인증
↓
④ 인증 성공
↓
⑤ 네트워크 접근 허용
MAB 인증 과정
① MAC 주소 전송
↓
② RADIUS 조회
↓
③ 등록 여부 확인
↓
④ 접근 허용
언제 무엇을 사용할까?
사용자
DOT1X
프린터
MAB
IP Phone
MAB
CCTV
MAB
노트북
DOT1X
ISO/IEC 27001 · ISMS-P
DOT1X와 MAB는 다음과 같은 통제와 관련됩니다.
A.5.15 접근통제
A.5.16 신원관리
A.5.18 접근권한
A.8.20 네트워크 보안
심사 시에는
사용자 인증
RADIUS
VLAN
인증 로그
NAC 정책
등을 확인합니다.
핵심 요약
DOT1X는 사용자 인증
MAB는 장비 인증
두 기술을 함께 사용하는 것이 가장 이상적인 NAC 구축 방법입니다.
한 줄 요약
"사용자는 DOT1X, 장비는 MAB."
www.isccert.org
By Mark(이춘곤)
#DOT1X #MAB #NAC #NetworkSecurity #ISMS #ISO27001 #CyberSecurity
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)