
웹사이트 주소창에 표시되는 자물쇠 아이콘을 보면서
“내 개인정보는 어떻게 안전하게 보호될까?”
라고 생각해 본 적이 있으신가요?
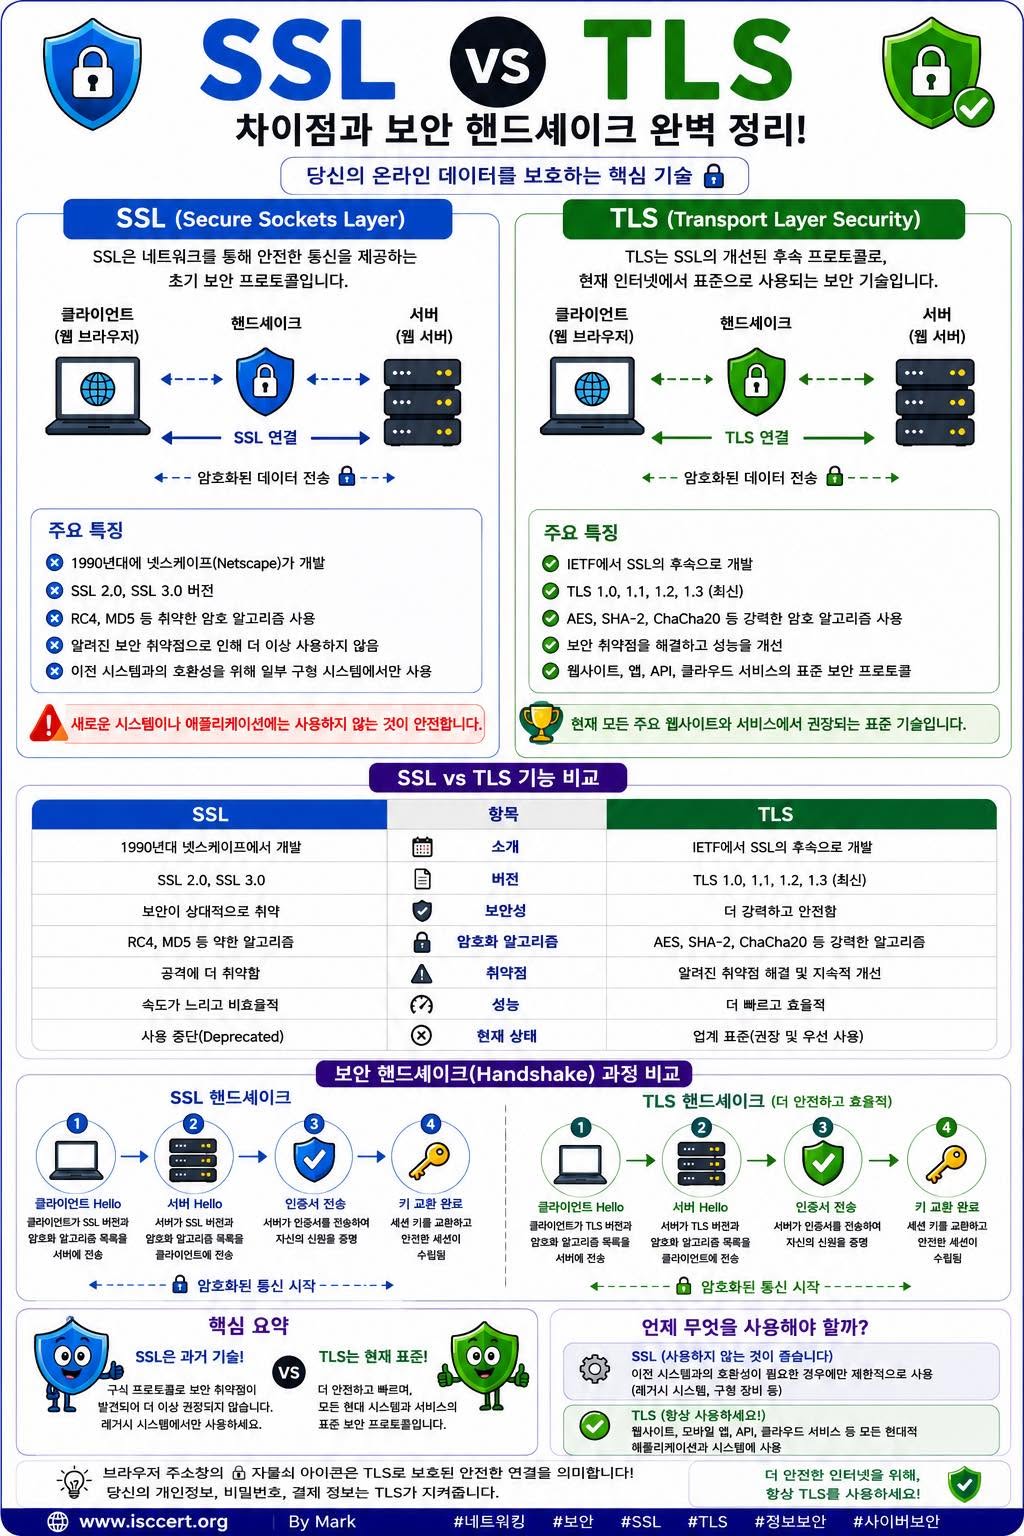
많은 사람들이 아직도 ‘SSL 인증서’ 라는 표현을 사용하지만, 사실 오늘날 대부분의 웹사이트와 서비스는 TLS(Transport Layer Security) 를 사용하고 있습니다.
SSL은 인터넷 보안의 시작을 알린 기술이었고,
TLS는 이를 더욱 안전하고 빠르게 발전시킨 현대 인터넷의 표준 보안 프로토콜입니다.
SSL(Secure Sockets Layer)
SSL은 1990년대 Netscape에서 개발한 최초의 인터넷 암호화 프로토콜입니다.
당시에는 혁신적인 기술이었지만,
현재는 여러 보안 취약점이 발견되어 더 이상 사용하지 않습니다.
주요 특징
1990년대 개발
SSL 2.0 / SSL 3.0
RC4, MD5 등 취약한 암호 알고리즘 사용
POODLE 등 심각한 취약점 존재
현재는 Deprecated(사용 중단)
즉,
새로운 시스템에서는 SSL을 사용하지 않는 것이 원칙입니다.
TLS(Transport Layer Security)
TLS는 SSL을 대체하기 위해 IETF에서 개발한 보안 프로토콜입니다.
현재
HTTPS
REST API
모바일 앱
클라우드
금융 시스템
전자상거래
모두 TLS를 사용합니다.
주요 특징
TLS 1.2 / TLS 1.3
AES-GCM, ChaCha20-Poly1305
SHA-256 이상
Perfect Forward Secrecy(PFS)
더 빠른 Handshake
더 강력한 인증
TLS Handshake는 어떻게 동작할까요?
TLS 연결은 다음과 같은 순서로 이루어집니다.
① Client Hello
↓
② Server Hello
↓
③ 디지털 인증서 전송
↓
④ 인증서 검증
↓
⑤ 세션 키 교환
↓
⑥ 암호화 통신 시작
이 과정을 통해
비밀번호
개인정보
신용카드
API Token
쿠키(Session)
등이 안전하게 보호됩니다.
SSL vs TLS 비교
항목 SSL TLS
개발 기관 Netscape IETF
최신 버전 SSL 3.0 (종료) TLS 1.3
보안성 낮음 매우 높음
암호화 RC4, MD5 AES, ChaCha20
성능 느림 빠름
현재 상태 사용 금지 국제 표준
신규 구축
ISMS / ISO/IEC 27001에서는 왜 TLS가 중요할까요?
TLS는 단순히 웹사이트를 HTTPS로 만드는 기술이 아닙니다.
ISMS와 ISO/IEC 27001에서 요구하는 ‘전송 중 정보 보호’를 실현하는 핵심 기술입니다.
즉,
기밀성(Confidentiality)
무결성(Integrity)
인증(Authentication)
을 동시에 제공합니다.
ISO/IEC 27001:2022와 TLS
TLS는 다음과 같은 통제와 밀접하게 관련됩니다.
A.8.24
Use of Cryptography (암호기술 사용)
조직은 개인정보와 중요정보를 보호하기 위해 적절한 암호기술을 사용해야 합니다.
TLS는 대표적인 암호기술입니다.
A.8.20
Network Security (네트워크 보안)
네트워크를 통해 전송되는 정보를 보호하기 위한 보안 통제가 요구됩니다.
HTTPS(TLS)
VPN(IPsec/TLS)
SMTP over TLS
FTPS
등이 이에 해당합니다.
A.5.14
Information Transfer
정보 전송 시
도청
변조
위조
재전송 공격을 예방해야 합니다.
TLS는 이러한 위험을 크게 줄여 줍니다.
A.5.15
Access Control
사용자의 인증 정보(ID/PW, Token 등)는 반드시 안전하게 보호되어야 합니다.
TLS가 적용되지 않으면
로그인 정보가 평문으로 노출될 위험이 있습니다.
KISA ISMS-P에서도 중요합니다.
ISMS-P 인증 심사에서는
다음과 같은 사항을 자주 확인합니다.
HTTPS 적용 여부
TLS 버전
인증서 유효기간
인증기관(CA)
암호 알고리즘
취약한 Cipher Suite 사용 여부
HSTS 적용 여부
HTTP → HTTPS Redirect
SSL 3.0 / TLS 1.0 비활성화 여부
인증서 자동 갱신 체계
심사원이 실제 확인하는 사항
정보보호 심사에서는 다음과 같은 증적을 확인합니다.
웹사이트가 TLS 1.2 이상을 사용하는가?
SSL 2.0 / SSL 3.0이 비활성화되어 있는가?
TLS 1.0 / TLS 1.1 사용을 차단했는가?
인증서는 신뢰된 CA에서 발급받았는가?
인증서 만료 관리 절차가 있는가?
RSA 2048bit 이상 또는 ECC를 사용하는가?
HSTS가 적용되어 있는가?
약한 Cipher Suite를 비활성화했는가?
TLS 설정이 서버 보안 정책에 포함되어 있는가?
개발자와 운영자가 기억해야 할 Best Practice
TLS 1.3 우선 사용
TLS 1.2 이상만 허용
SSL 2.0 / SSL 3.0 사용 금지
TLS 1.0 / 1.1 비활성화
HSTS 활성화
AES-GCM 또는 ChaCha20-Poly1305 사용
SHA-256 이상 인증서 사용
Let’s Encrypt 또는 신뢰된 CA 사용
인증서 자동 갱신 구축
SSL Labs(A 등급 이상) 정기 점검
우리가 매일 사용하는 TLS
우리가 매일 접속하는
네이버
구글
ChatGPT
Claude
GitHub
AWS
Azure
쿠팡
인터넷 뱅킹
모두 TLS를 사용하여 데이터를 보호합니다.
브라우저 주소창의 자물쇠 아이콘은 TLS를 이용한 안전한 암호화 연결이 이루어지고 있다는 의미입니다.
핵심 요약
SSL은 인터넷 보안의 출발점이었고, TLS는 현재와 미래를 위한 국제 표준 보안 프로토콜입니다.
정보보호 인증(ISMS, ISMS-P, ISO/IEC 27001)에서는 TLS는 선택이 아니라 필수적인 기술적 보호조치입니다.
웹사이트, API, 모바일 앱, 클라우드 서비스 등 모든 현대 시스템은 TLS 1.2 이상(가능하면 TLS 1.3) 을 적용하는 것이 권장됩니다.
한 줄 정리
“SSL은 과거의 기술이고, TLS는 현대 정보보호와 ISMS를 구현하는 핵심 보안 기술입니다.”
참고할 만한 표준 및 가이드
* ISO/IEC 27001:2022 Annex A 5.14(정보 전송), A.5.15(접근통제), A.8.20(네트워크 보안), A.8.24(암호기술 사용)
* KISA ISMS-P 인증기준 (암호화 통신 및 안전한 정보 전송)
* NIST SP 800-52 Rev.2 (TLS 구성 권고)
* OWASP Transport Layer Security Cheat Sheet (TLS 보안 설정 모범 사례)
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)