
기업에서 Claude, GPT, Gemini, Local LLM 같은
여러 AI 모델을 실제 서비스에 연결하기 시작하면
곧 새로운 문제가 생깁니다.
누가 AI를 사용하고 있는가?
어떤 데이터가 모델로 전달되는가?
비용은 얼마나 발생하고 있는가?
특정 모델이 장애를 일으키면 어떻게 할 것인가?
개인정보와 기업 기밀은 안전한가?
AI 서비스가 1~2개일 때는 각각 관리할 수도 있습니다.
하지만 AI Agent와
업무 자동화가 수십 개로 늘어나면 개별 관리 방식은 빠르게 한계에 도달합니다.
이때 필요한 것이 바로 AI Gateway입니다.
AI Gateway = AI 시스템의 모든 요청을 통제·보호·관찰·최적화하는 Control Plane
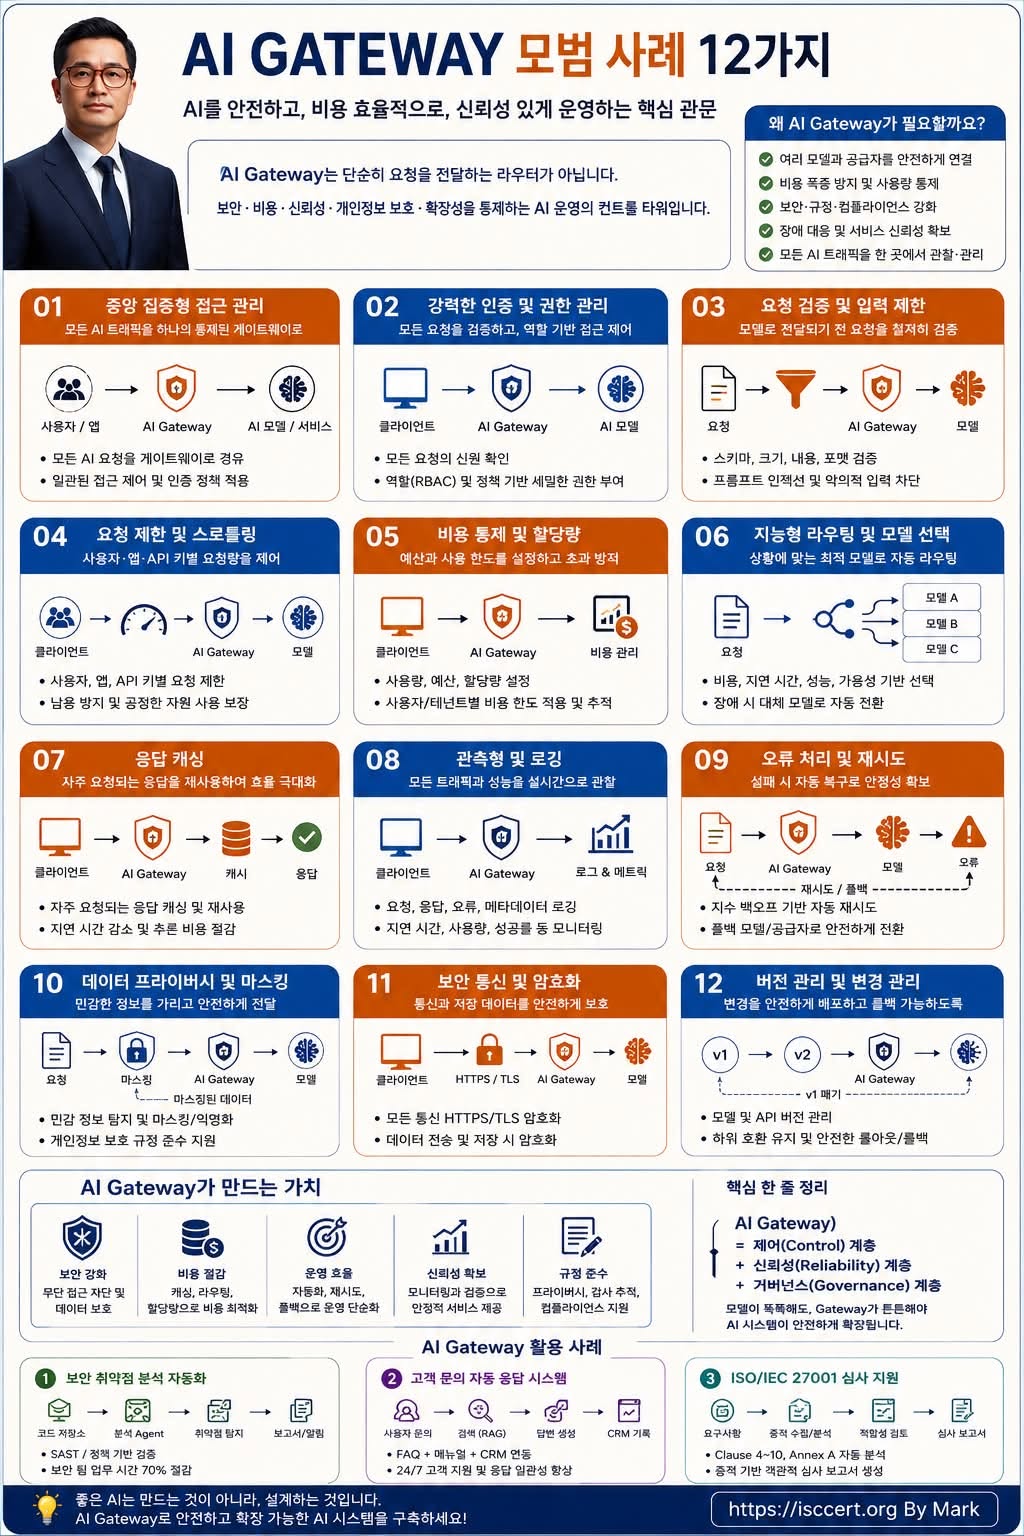
기업용 AI Gateway가 갖춰야 할 12가지 핵심 기능
01. 중앙 집중형 접근 관리
Centralized Access Management
각 애플리케이션이 AI 모델에 직접 연결하도록 두지 않고,
User / App → AI Gateway → AI Model
구조로 모든 AI 트래픽을 하나의 통제 지점으로 모읍니다.
핵심은 Single Control Point입니다.
02. 강력한 인증과 권한 관리
Authentication & Authorization
AI 요청도 일반 시스템과 동일하게 신뢰해서는 안 됩니다.
사용자·애플리케이션·API Key·서비스 계정을 인증하고 RBAC 등의 정책으로 접근 범위를 제한해야 합니다.
Identity → Authentication → Authorization → Model Access
AI에도 Zero Trust + Least Privilege 원칙이 필요합니다.
03. 요청 검증과 입력 보호
Request Validation & Sanitization
사용자가 입력했다고 해서 모든 Prompt를 그대로 모델에 전달해서는 안 됩니다.
Schema, 데이터 크기, 파일 유형, 입력 형식, 금지 콘텐츠 등을 검사하고 Prompt Injection이나 비정상 요청에 대한 방어 계층을 마련합니다.
검증되지 않은 입력은 모델에 전달하지 않는다.
04. Rate Limiting & Throttling
특정 사용자나 애플리케이션이 지나치게 많은 요청을 보내면 비용뿐 아니라 전체 서비스 안정성까지 영향을 받을 수 있습니다.
따라서
User / App / Tenant / API Key
단위로 요청량과 동시 실행량 등을 제한합니다.
서비스 남용을 막고 공정하고 안정적인 AI 자원 사용을 보장합니다.
05. 비용 통제와 Quota 관리
AI 서비스에서는 사용량이 곧 비용입니다.
사용자·부서·프로젝트·고객별로
Token → Usage → Cost → Budget → Quota
를 관리할 수 있어야 합니다.
예산을 초과하기 전에 제한하거나 더 저렴한 모델로 Routing하는 정책도 설계할 수 있습니다.
AI 비용은 사후 확인이 아니라 실시간 통제 대상입니다.
06. 지능형 Routing과 Model Selection
모든 업무에 가장 비싼 모델이 필요한 것은 아닙니다.
요청의 난이도, 모델 성능, 비용, 응답속도, 가용성 등을 분석해 적절한 모델로 자동 Routing할 수 있습니다.
예를 들면,
단순 분류 → 경량 모델
일반 업무 → 중간급 모델
복잡한 추론 → 고성능 모델
과 같은 방식입니다.
Right Task → Right Model → Right Cost
07. Response Caching
똑같거나 유사한 질문에 매번 LLM 추론을 실행할 필요는 없습니다.
재사용 가능한 응답을 Cache하면
Latency ↓
Token Usage ↓
Inference Cost ↓
Throughput ↑
효과를 얻을 수 있습니다.
단, 개인정보나 시시각각 변하는 데이터는 Cache 정책을 별도로 설계해야 합니다.
08. Observability & Logging
운영 환경에서 AI 시스템은 반드시 보여야 합니다.
어떤 사용자가 어떤 모델을 호출했는지, 응답시간은 얼마나 걸렸는지, 오류율과 Token 사용량은 어떤지 추적할 수 있어야 합니다.
Logs + Metrics + Traces + Cost + Errors + Alerts
관찰할 수 없는 AI 시스템은 제대로 운영하기 어렵습니다.
09. Error Handling · Retry · Fallback
AI Provider나 모델에도 장애가 발생할 수 있습니다.
따라서 실패를 전제로 설계합니다.
Model A 실패
→ Retry
→ 여전히 실패
→ Model B Fallback
→ 필요 시 Human Escalation
단순 무한 재시도가 아니라 오류 유형에 따라 Backoff와 최대 재시도 횟수를 설정해야 합니다.
좋은 시스템은 장애가 없는 시스템이 아니라 장애를 견디는 시스템입니다.
10. 개인정보 보호와 Data Redaction
AI 요청에는 개인정보, 인증정보, 기업 기밀이 포함될 수 있습니다.
따라서 모델로 전달하기 전에
Detect → Classify → Mask/Redact → Forward
과정을 적용할 수 있습니다.
예:
홍길동 / 010-1234-5678
↓
[NAME] / [PHONE]
AI Gateway를 데이터 보호 경계선으로 활용하는 것입니다.
11. 안전한 통신과 암호화
Gateway와 Client, Model Provider, 내부 시스템 사이의 통신을 보호해야 합니다.
기본 구조는
Client → TLS → AI Gateway → TLS → Model
입니다.
여기에 전송 데이터와 저장 데이터 암호화, Secret 관리, Key Rotation 등을 결합할 수 있습니다.
AI 보안도 결국 End-to-End Security Architecture가 중요합니다.
12. Versioning & Change Management
AI 모델은 계속 바뀝니다.
Prompt도 바뀌고 API도 바뀌며 모델 자체가 교체될 수도 있습니다.
따라서
Model v1 → v2
Prompt v3 → v4
API v1 → v2
변경을 추적하고 단계적으로 배포해야 합니다.
Canary → Evaluation → Rollout → Monitoring → Rollback
구조를 적용하면 변경 위험을 크게 낮출 수 있습니다.
AI Gateway의 진짜 가치는 ‘통제’에 있습니다
AI Gateway의 역할은 단순히
Request → Model → Response
를 전달하는 것이 아닙니다.
고도화하면 다음과 같이 발전합니다.
AI Gateway
↓
Access Control Layer
↓
Security Layer
↓
Cost Optimization Layer
↓
Reliability Layer
↓
Observability Layer
↓
Governance Layer
결국 기업 AI 인프라의 Control Plane 역할을 하게 됩니다.
구축 사례 ① 보안 취약점 분석 Agent
Git Repository
→ AI Gateway
→ Security Agent
→ SAST/분석 Tool
→ 정책 검증
→ 보고서 생성
→ 담당자 알림
Gateway에서는 인증, 권한, Token 비용, Model Routing, 로그를 중앙 관리합니다.
구축 사례 ② 고객 문의 자동화 Agent
고객 문의
→ Gateway
→ 개인정보 Masking
→ RAG 검색
→ LLM
→ 답변 검증
→ CRM 기록
일반적인 챗봇을 넘어 기업 정책과 데이터 보호가 적용된 AI 서비스로 만드는 것입니다.
구축 사례 ③ ISO/IEC 27001 심사 지원 Agent
심사 요구사항
→ AI Gateway
→ 권한 확인
→ 증적 수집
→ RAG / LLM 분석
→ Clause 4~10 및 Annex A 분석
→ 심사원 검토
→ 보고서 생성
이 구조에서는 누가 어떤 자료에 접근했고 어떤 모델이 어떤 판단을 지원했는지 추적할 수 있도록 Audit Trail을 설계하는 것이 특히 중요합니다.
AI Gateway와 Agent Harness를 연결하면 더 강력해집니다
두 개념은 서로 경쟁하는 것이 아니라 역할이 다릅니다.
AI Gateway
→ 모델 접근, 인증, 비용, Routing, Privacy, Traffic 통제
Agent Harness
→ Context, Planning, Policy, Tool Execution, Verification, Feedback Loop 통제
이를 결합하면,
User / Application
↓
AI Gateway
↓
Agent Harness
↓
LLM / RAG / Tools / MCP / Agents
↓
Verification
↓
Business System
이라는 기업용 AI Architecture를 만들 수 있습니다.
결국 중요한 것은 모델보다 ‘운영 구조’입니다
Claude가 더 좋아지고, GPT가 더 강력해지고, Gemini와 Local LLM의 성능이 계속 발전하더라도 기업 시스템에서는 여전히 질문해야 합니다.
누가 사용할 수 있는가?
어떤 데이터를 보낼 수 있는가?
어떤 모델을 선택할 것인가?
얼마까지 사용할 수 있는가?
실패하면 무엇으로 전환할 것인가?
모든 행동을 추적할 수 있는가?
이 질문에 답하는 것이 바로 AI Gateway Architecture입니다.
AI Gateway는 단순한 인프라가 아닙니다.
Security + Cost + Reliability + Privacy + Observability + Governance
를 하나의 통제 지점으로 묶어주는
AI 시대의 Control Plane입니다.
AI가 많아질수록 모델을 추가하는 것보다 먼저 AI를 안전하게 통제할 수 있는
구조를 만들어야 합니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)