
A. 사이버보안 인식의 달 2026 🔐
AI 시대, 더 큰 위험은 무엇일까요?
AI를 악용하는 범죄자 vs 보안 없이 도입되는 AI
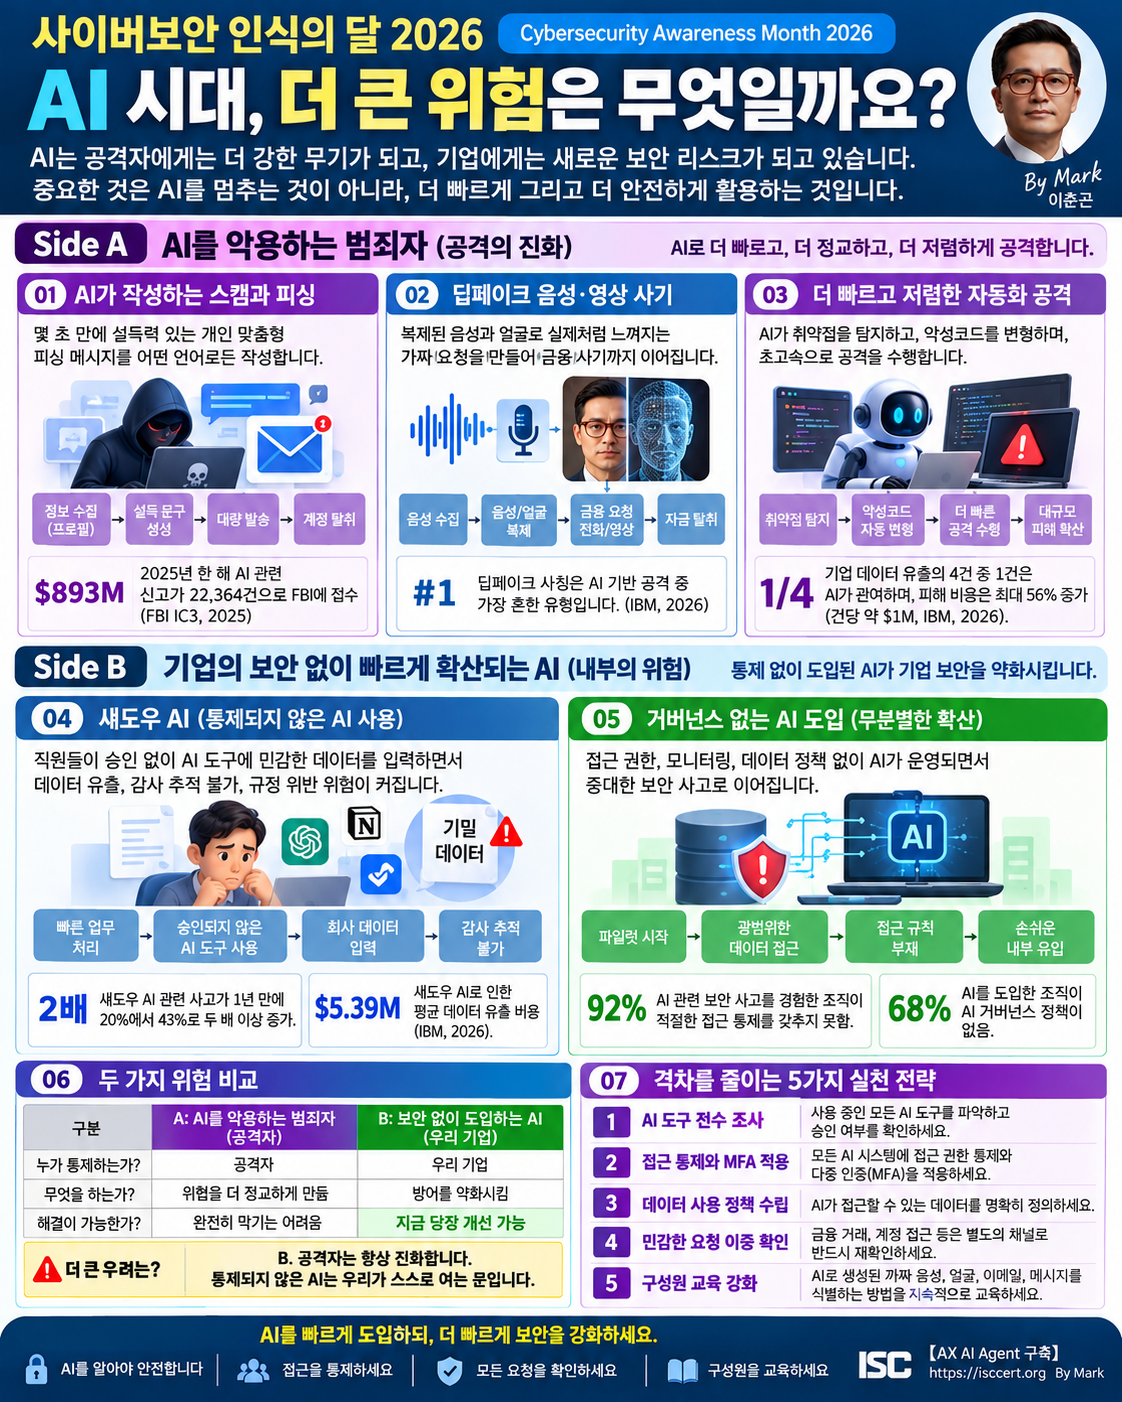
AI는 공격자에게는 더 강력한 공격 도구가 되고, 기업에게는 새로운 보안·거버넌스 위험이 되고 있습니다.
핵심은 AI 도입을 늦추는 것이 아닙니다.
AI를 빠르게 도입하되, 보안과 거버넌스는 더 빠르게 구축해야 합니다.
🔴 SIDE A | AI를 악용하는 범죄자
AI가 사이버 공격의 속도와 정교함을 높입니다
01. AI 기반 스캠·피싱
생성형 AI는 자연스럽고 개인화된 피싱 이메일, 문자, SNS 메시지를 빠르게 만들어낼 수 있습니다.
공격 흐름
정보 수집 → 맞춤형 문구 생성 → 대량 발송 → 계정·정보 탈취
과거처럼 어색한 문장만 보고 피싱을 구별하기 어려워졌습니다.
이제는 문장의 자연스러움이 아니라 요청의 진위와 발신자를 검증해야 합니다.
02. 딥페이크 음성·영상 사기
AI는 사람의 목소리·얼굴·영상을 복제하여 실제 인물처럼 위장할 수 있습니다.
공격 흐름
음성·영상 수집 → AI 복제 → 임직원 사칭 → 송금·정보 요청 → 피해 발생
특히 CEO·임원·거래처·가족을 사칭한 긴급 송금이나 비밀번호 변경 요청은 별도의 채널로 다시 확인해야 합니다.
“보이는 것과 들리는 것을 그대로 믿는 시대”에서
“검증한 것만 신뢰하는 시대”로 바뀌고 있습니다.
03. 더 빠르고 자동화된 사이버 공격
AI는 공격자의 정찰과 분석을 자동화하여 공격 준비 시간을 줄일 수 있습니다.
취약점 탐색 → 공격 경로 분석 → 공격 자동화 → 침투 → 피해 확산
AI가 공격자의 모든 업무를 대신하는 것은 아니지만, 공격의 속도·규모·정교함을 높이는 증폭기가 될 수 있습니다.
🔵 SIDE B | 보안 없이 확산되는 기업 AI
더 위험한 것은 우리가 통제하지 못하는 내부의 AI일 수 있습니다
04. Shadow AI
승인받지 않은 AI 사용
직원이 업무 효율을 높이기 위해 회사의 승인 없이 외부 AI 서비스를 사용할 수 있습니다.
문제는 AI 사용 자체가 아니라 어떤 데이터가 어떤 AI에 입력됐는지 조직이 모르는 상황입니다.
위험 흐름
업무 압박 → 비승인 AI 사용 → 회사 데이터 입력 → 외부 처리 → 추적 불가
고객정보, 계약서, 소스코드, 인증정보, 심사자료, 영업기밀 등이 입력되면 정보유출·개인정보·컴플라이언스 위험으로 이어질 수 있습니다.
05. Guardrail 없는 AI
통제보다 먼저 운영되는 AI
PoC 단계의 AI가 충분한 검증 없이 운영환경으로 넘어가면 위험이 커집니다.
AI 서비스 도입 → 광범위한 데이터 접근 → 과도한 권한 → 모니터링 부족 → 사고 발생
따라서 AI 시스템에는 최소한 다음 통제가 필요합니다.
인증·인가 / 최소권한 / 데이터 분류 / 접근통제 / 로그 / 모니터링 / Human Approval / Incident Response
특히 AI Agent가 직접 이메일·DB·ERP·API·결제 시스템을 실행할 수 있다면 단순 챗봇보다 훨씬 강한 통제가 필요합니다.
⚖️ 두 가지 AI 위험을 비교하면?
구분 | 🔴 AI를 악용하는 범죄자 | 🟢 보안 없는 AI 도입 |
|---|---|---|
위험의 주체 | 외부 공격자 | 우리 조직 |
AI의 역할 | 공격 능력 강화 | 방어체계 약화 가능 |
핵심 위험 | 피싱·딥페이크·자동화 공격 | 데이터 유출·과도한 권한·Shadow AI |
직접 통제 | 어려움 | 가능 |
대응 방향 | 탐지·검증·방어 | 설계 단계부터 통제 |
🚨 더 먼저 관리해야 할 위험은?
공격자가 AI를 사용하는 것을 우리가 막을 수는 없습니다.
하지만 우리 조직이 AI를 어떻게 도입하고, 어떤 데이터와 권한을 부여할지는 우리가 통제할 수 있습니다.
공격자는 계속 진화합니다.
그러나 통제되지 않은 AI는 우리가 스스로 열어놓은 문이 될 수 있습니다.
🛡️ AI 보안 격차를 줄이는 5가지 실천 전략
① AI 자산 전수조사
조직에서 사용하는 생성형 AI, AI Agent, API, SaaS, 자체 모델을 파악하고 승인·비승인 AI까지 AI Inventory로 관리합니다.
② 접근통제 + MFA + 최소권한
모든 AI 시스템과 연결 도구에 IAM·RBAC·MFA·Least Privilege를 적용합니다.
③ AI 데이터 사용정책 수립
어떤 데이터를 AI에 입력할 수 있고 없는지를 명확히 정의합니다.
공개 / 내부 / 기밀 / 개인정보 / 중요정보에 따라 AI 접근 수준을 차등 적용합니다.
④ 중요 요청은 반드시 이중 검증
송금, 계좌 변경, 비밀번호 초기화, 관리자 권한 변경 등 중요한 요청은 다른 채널을 이용해 재확인합니다.
⑤ 임직원 AI 보안교육 강화
피싱 이메일뿐 아니라 AI 생성 음성·영상·메시지·딥페이크·Prompt Injection·Shadow AI까지 교육 범위를 확대해야 합니다.
🤖 AI Agent 시대에는 한 단계 더 필요합니다
기존 보안은 주로 “누가 시스템에 접근했는가?”를 관리했습니다.
AI Agent 시대에는 여기에 하나가 더 추가됩니다.
“AI가 무엇을 판단했고, 어떤 데이터에 접근했으며, 어떤 도구를 호출했고, 실제로 무엇을 실행했는가?”
따라서 기업의 AI 거버넌스는 다음 구조로 발전해야 합니다.
IDENTITY → ACCESS → DATA → AI DECISION → TOOL CALL → HUMAN APPROVAL → EXECUTION → AUDIT LOG
이를 통해 AI의 모든 중요한 행동을 추적·검증·승인·감사 가능한 구조로 만들어야 합니다.
🎯 ISC 핵심 메시지
AI를 막는 것이 AI 보안이 아닙니다.
AI를 안전하게 사용할 수 있도록 통제하는 것이 AI 보안입니다.
Know Your AI
사용 중인 AI를 파악하세요.
Control Access
AI의 데이터와 시스템 접근권한을 통제하세요.
Verify Every Critical Request
중요한 요청은 반드시 다시 검증하세요.
Keep Human in Control
고위험 AI 의사결정에는 사람의 승인을 유지하세요.
Log Everything
AI의 판단과 실행 과정을 감사 가능한 기록으로 남기세요.
ADOPT AI FAST. SECURE IT FASTER.
AI는 빠르게 도입하되, 보안과 거버넌스는 더 빠르게 구축하십시오.
[AX AI Agent 구축] https://isccert.org By Mark
B. AI 보안 10대 통제🔐
ISO/IEC 27001:2022 × ISO/IEC 42001:2023 통합 보안 프레임워크
“AI를 빠르게 도입하되, 보안·거버넌스는 더 빠르게 구축하라.”
AI 보안은 단순히 해킹을 막는 문제가 아닙니다. AI가 어떤 데이터에 접근하고, 무엇을 판단하며, 어떤 행동을 실행했는지까지 통제·추적·검증할 수 있어야 합니다.
ISO/IEC 27001은 정보의 **기밀성·무결성·가용성(CIA)**을 위험기반으로 보호하고, ISO/IEC 42001은 AI를 책임 있게 개발·제공·사용하기 위한 AIMS 체계를 제공합니다. ISO
아래 매핑은 두 표준이 공식적으로 제공하는 동일번호의 ‘공식 Crosswalk’가 아니라, ISC가 AI 보안 운영을 위해 통제 목적 기준으로 1:1 연결한 실무 매핑 모델입니다. 실제 인증 적용 시에는 조직의 위험평가와 SoA를 기준으로 적용성을 결정해야 합니다. ISO/IEC 27001 Annex A 역시 위험처리 과정에서 필요한 통제를 비교하기 위한 참조 통제 세트입니다. ISO
① AI 거버넌스 & 정책
AI를 쓰기 전에 “누가, 무엇을, 어떻게 통제할지” 정하라
ISO/IEC 27001:2022
A.5.1 정보보안 정책
A.5.2 정보보안 역할 및 책임
ISO/IEC 42001:2023
A.2 AI 관련 정책
A.3 내부 조직
핵심 통제
AI 정책, 책임자, 승인권자, 금지사항, 위험수용 기준을 명확히 정의합니다.
실무 증적
AI Policy · RACI · AI Governance Committee · 승인기록 · SoA
Policy First → AI Later
② AI 자산·Shadow AI 관리
모르는 AI는 통제할 수 없다
ISO 27001
A.5.9 정보 및 기타 관련 자산 목록
ISO 42001
A.4 AI 시스템을 위한 자원
조직에서 사용하는 생성형 AI, LLM, AI Agent, API, 모델, 데이터셋, SaaS를 AI Inventory로 등록합니다.
특히 직원이 임의로 사용하는 ChatGPT류 서비스나 외부 AI SaaS 등 Shadow AI를 식별하고 승인 여부를 관리합니다.
실무 증적
AI Asset Register · Model Inventory · API Inventory · Shadow AI 조사결과
Know Your AI
③ Identity · 접근통제 · 최소권한
AI에도 필요한 권한만 허용하라
ISO 27001
A.5.15 접근통제
A.5.16 ID 관리
A.5.18 접근권한
A.8.5 안전한 인증
ISO 42001
A.3 내부 조직 + A.4 AI 시스템 자원
AI와 AI Agent가 데이터베이스, ERP, 이메일, 파일, API 등에 무제한 접근하지 못하도록 합니다.
IAM → MFA → RBAC → Least Privilege → 권한검토
실무 증적
Access Matrix · IAM Log · RBAC · MFA · Privileged Access Review
Never Trust. Always Verify.
④ AI 데이터 보호
AI가 모든 데이터를 볼 필요는 없다
ISO 27001
A.5.12 정보 분류
A.5.14 정보 전송
A.8.11 데이터 마스킹
A.8.12 데이터 유출 방지
ISO 42001
A.7 AI 시스템을 위한 데이터
AI에 입력·학습·검색·추론시키는 데이터를 수명주기 전체에서 관리합니다.
ISO 42001 A.7은 데이터 획득·선정, 품질, 출처(provenance), 준비 등에 대한 통제 영역을 다룹니다. Control Stack
실무 증적
Data Classification · Dataset Register · Data Lineage · DLP Log · Masking Policy
Protect Data Before Prompting AI
⑤ AI 위험평가 & 영향평가
배포 전에 “무엇이 잘못될 수 있는가?”를 평가하라
ISO 27001
6.1 정보보안 위험과 기회의 처리
ISO 42001
6.1.2 AI 위험평가
6.1.3 AI 위험처리
6.1.4 AI 시스템 영향평가
A.5 AI 시스템 영향평가
AI의 의도된 사용뿐 아니라 합리적으로 예측 가능한 오용과 개인·집단·사회에 미치는 잠재적 영향까지 평가하고 결과를 문서화합니다. WD Cert
실무 증적
AI Risk Register · AI Impact Assessment · Threat Model · Risk Treatment Plan
No Assessment → No Production
⑥ Secure AI Lifecycle
AI 보안은 운영 후가 아니라 설계부터 시작한다
ISO 27001
A.8.25 안전한 개발 수명주기
A.8.26 애플리케이션 보안 요구사항
A.8.29 개발·인수 과정의 보안시험
ISO 42001
A.6 AI 시스템 수명주기
Design → Develop → Test → Validate → Approve → Deploy → Monitor → Retire
AI 모델·RAG·Agent의 설계 단계부터 보안, 테스트, 문서화 및 변경관리를 포함합니다.
실무 증적
AI-SDLC · Test Report · Model Card · Change Log · Release Approval
Secure by Design
⑦ AI Agent 실행통제 & Human Approval
AI가 판단할 수 있어도 모든 것을 실행하게 하지 마라
ISO 27001
A.5.3 직무분리
A.5.18 접근권한
ISO 42001
A.6 AI 시스템 수명주기
A.9 AI 시스템 사용
AI Agent가 송금, 계정 생성, 권한 변경, 데이터 삭제, 계약 승인 등 고위험 행동을 독자적으로 실행하지 못하도록 Human-in-the-Loop 승인 단계를 둡니다.
AI Decision → Risk Check → Human Approval → Execution
실무 증적
Approval Log · Agent Permission Matrix · HITL Workflow · Execution Policy
AI Recommends. Human Controls.
⑧ AI Logging · Monitoring · Traceability
AI의 모든 중요한 판단과 실행을 추적하라
ISO 27001
A.8.15 로깅
A.8.16 모니터링 활동
ISO 42001
A.6.2.6 AI 시스템 운영 및 모니터링
A.6.2.8 AI 시스템 이벤트 로그 기록
ISO 42001은 AI 시스템 사용 중 이벤트 로그 기록을 포함한 추적성을 다룹니다. studylib.net
User → Prompt → Context → Model → Decision → Tool Call → Approval → Execution → Result
전체 체인을 Trace ID로 연결합니다.
실무 증적
Prompt Log · Model Log · Tool Call Log · Approval Log · Immutable Audit Trail
No Log → No Trust
⑨ AI 공급망·제3자 위험관리
외부 AI도 우리 조직의 위험이다
ISO 27001
A.5.19 공급자 관계의 정보보안
A.5.20 공급자 계약 내 정보보안
A.5.21 ICT 공급망 보안
ISO 42001
A.10 제3자 및 고객 관계
외부 LLM, Cloud AI, SaaS, API, 모델 및 데이터 공급자의 보안·개인정보·AI 위험을 평가합니다.
실무 증적
Vendor Assessment · DPA · SLA · AI Supplier Register · Security Review
Your AI Supply Chain = Your Risk
⑩ AI 사고대응 & 지속적 개선
AI 사고를 탐지하고 학습하며 통제를 개선하라
ISO 27001
A.5.24~A.5.28 정보보안 사고관리 관련 통제
ISO 42001
9.1 모니터링·측정·분석·평가
10.1 지속적 개선
10.2 부적합 및 시정조치
Prompt Injection, 데이터 유출, 권한 오남용, 잘못된 AI 판단, 모델 이상, Agent 오작동 등을 탐지하고 원인분석 → CAPA → 재검증 → 통제 개선으로 연결합니다.
실무 증적
AI Incident Report · RCA · CAPA · Monitoring Dashboard · Management Review
Detect → Respond → Learn → Improve
🔐 ISC AI SECURITY CONTROL CHAIN
인포그래픽 하단에는 다음 한 줄을 크게 배치하면 메시지가 명확해집니다.
GOVERN → IDENTIFY → ACCESS → DATA → ASSESS → SECURE → APPROVE → LOG → SUPPLY CHAIN → IMPROVE
그리고 AI Agent 실행 흐름은 별도의 한 줄로 표현합니다.
👤 USER
↓
🔐 IDENTITY
↓
🛡 ACCESS CONTROL
↓
🗄 DATA
↓
🤖 AI DECISION
↓
🧰 TOOL CALL
↓
👨⚖️ HUMAN APPROVAL
↓
⚙️ EXECUTION
↓
📜 IMMUTABLE AUDIT LOG
🎯 ISC 핵심 메시지
AI 보안은 “AI를 막는 것”이 아니라
AI가 안전하게 행동하도록 통제하는 것입니다.
ISO/IEC 27001:2022
정보와 시스템을 보호하고,
×
ISO/IEC 42001:2023
AI의 위험·영향·수명주기를 관리하여,
Security + AI Governance = Trustworthy AI
ISO는 ISO/IEC 42001이 책임 있는 AI 사용, 위험·기회 관리, 추적성·투명성·신뢰성을 지원하는 경영시스템이라고 설명합니다. ISO
ADOPT AI FAST. GOVERN IT. SECURE IT FASTER.
AI는 빠르게 도입하되, 거버넌스를 세우고 보안은 더 빠르게 강화하십시오.
[AX AI Agent 구축] https://isccert.org By Mark

💬 댓글 (0)