
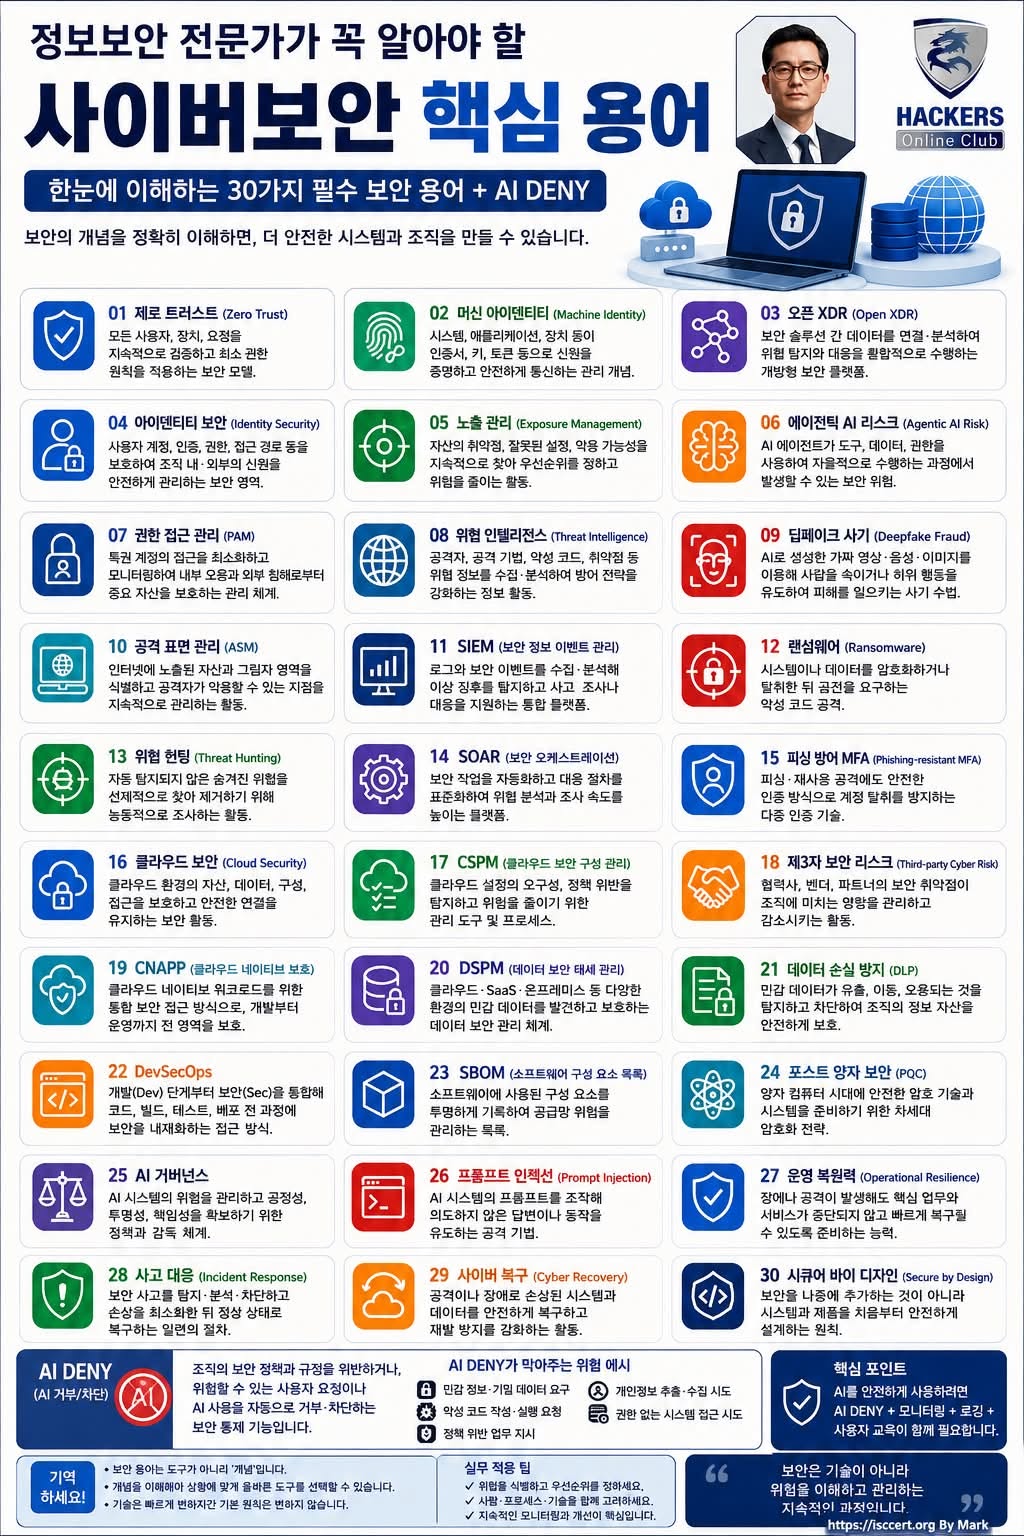
보안의 전체 구조가 보입니다.
Zero Trust, XDR, SIEM, SOAR, CNAPP, DSPM, SBOM…
최근에는 여기에 Agentic AI Risk,
Prompt Injection, AI Governance,
AI DENY까지 등장하고 있습니다.
정보보안은 이제 단순히 “해커의 침입을 막는 기술”이 아닙니다.
Identity → Access → Cloud → Data → Application → AI → Detection → Response → Recovery
이 모든 영역을 하나의 위험관리 체계로 연결해야 합니다.
이번 인포그래픽에서는 정보보안·개발·클라우드·AI 분야에서 자주 접하게 되는
30가지 핵심 사이버보안 용어 + AI DENY를 한눈에 이해할 수 있도록 정리했습니다.
① 신뢰하지 말고 지속적으로 검증하라
01. Zero Trust | 제로 트러스트
내부 사용자나 장치라고 자동으로 신뢰하지 않고, 모든 접근 요청을 지속적으로 인증·인가·검증하는 보안 원칙입니다.
02. Machine Identity | 머신 아이덴티티
사람뿐 아니라 서버·API·애플리케이션·컨테이너·IoT에도 인증서, 키, 토큰 등의 디지털 신원이 필요합니다.
03. Open XDR | 오픈 XDR
엔드포인트·네트워크·클라우드·이메일 등 여러 보안 데이터를 연결하여 공격을 통합적으로 탐지하고 대응합니다.
04. Identity Security | 아이덴티티 보안
사용자 계정·인증·권한·접근 경로를 보호하여 계정 탈취와 권한 오남용을 방지합니다.
05. Exposure Management | 노출 관리
취약점 개수만 세는 것이 아니라 실제 공격 가능성과 비즈니스 영향을 분석해 위험을 우선순위화하고 줄여갑니다.
② AI Agent 시대의 새로운 보안 위험
06. Agentic AI Risk | 에이전틱 AI 리스크
AI Agent가 데이터·API·파일·외부 도구·시스템 권한을 이용해 자율적으로 업무를 수행하면서 발생하는 새로운 위험입니다.
07. PAM | 특권 접근 관리
관리자·Root·DBA처럼 강력한 권한을 가진 계정의 사용을 최소화하고 승인·기록·모니터링합니다.
08. Threat Intelligence | 위협 인텔리전스
공격자·공격기법·악성코드·취약점·IOC 등의 정보를 수집하고 분석하여 선제적 방어에 활용합니다.
09. Deepfake Fraud | 딥페이크 사기
AI가 생성한 음성·영상·이미지 등을 이용하여 사람을 속이고 송금이나 정보 제공을 유도하는 공격입니다.
③ 공격을 발견하고 빠르게 대응하라
10. ASM | 공격 표면 관리
인터넷에 노출된 서버·도메인·클라우드·API·Shadow IT 등 공격자가 발견할 수 있는 자산을 지속적으로 파악합니다.
11. SIEM | 보안 정보·이벤트 관리
서버·네트워크·애플리케이션·보안장비의 로그와 이벤트를 중앙에서 수집·분석하여 이상 징후를 탐지합니다.
12. Ransomware | 랜섬웨어
데이터를 암호화하거나 탈취한 뒤 복구 또는 비공개를 조건으로 금전을 요구하는 공격입니다.
13. Threat Hunting | 위협 헌팅
자동화된 보안 솔루션이 발견하지 못한 공격자가 조직 내부에 숨어 있다고 가정하고 능동적으로 흔적을 찾습니다.
14. SOAR | 보안 오케스트레이션·자동화·대응
반복되는 보안 분석과 사고 대응 절차를 자동화하고 여러 보안 도구를 연계합니다.
15. Phishing-resistant MFA | 피싱 방어형 MFA
피싱과 자격증명 탈취에 강한 다중 인증 방식을 적용하여 계정 탈취 위험을 줄입니다.
️ ④ 클라우드·공급망·데이터를 보호하라
16. Cloud Security | 클라우드 보안
클라우드의 데이터·워크로드·네트워크·IAM·설정·서비스 연결을 종합적으로 보호합니다.
17. CSPM | 클라우드 보안 태세 관리
잘못된 클라우드 구성, 공개된 자원, 과도한 권한, 정책 위반 등을 지속적으로 찾아 개선합니다.
18. Third-party Cyber Risk | 제3자 사이버 리스크
협력사·벤더·SaaS·공급업체의 취약점이나 사고가 우리 조직으로 전파될 위험을 관리합니다.
19. CNAPP | 클라우드 네이티브 애플리케이션 보호 플랫폼
클라우드 애플리케이션의 개발부터 운영까지 워크로드·구성·취약점·아이덴티티 등의 보안을 통합적으로 관리합니다.
20. DSPM | 데이터 보안 태세 관리
클라우드·SaaS·데이터 저장소 등에 흩어진 중요 데이터를 발견하고 분류하여 접근권한과 노출 위험을 관리합니다.
21. DLP | 데이터 손실 방지
개인정보·영업비밀·기밀문서 등 중요 데이터의 유출·이동·오용을 탐지하고 통제합니다.
⑤ 개발 단계부터 보안을 넣어라
22. DevSecOps
개발이 끝난 후 보안을 검사하는 것이 아니라 설계 → 개발 → 빌드 → 테스트 → 배포 → 운영 전 과정에 보안을 내재화합니다.
23. SBOM | 소프트웨어 구성요소 명세서
소프트웨어에 포함된 오픈소스·라이브러리·패키지·컴포넌트를 파악하여 취약점과 공급망 위험에 대응합니다.
24. Post-Quantum Readiness | 포스트 양자 보안 준비
양자컴퓨터가 기존 공개키 암호체계에 미칠 영향을 고려하여 암호자산을 파악하고 전환 전략을 준비합니다.
⑥ AI도 반드시 Governance와 Security가 필요합니다
25. AI Governance | AI 거버넌스
AI의 위험을 관리하고 책임성·투명성·공정성·보안성을 확보하기 위한 정책·책임·감독·통제 체계입니다.
26. Prompt Injection | 프롬프트 인젝션
악의적인 입력이나 외부 콘텐츠를 이용해 AI가 원래의 지시를 벗어나거나 민감정보 노출·비정상적인 행동을 하도록 유도하는 공격입니다.
AI Agent가 실제 업무 시스템과 연결되면 보안의 핵심 질문도 달라집니다.
“AI가 무엇을 알고 있는가?”뿐만 아니라
어떤 데이터에 접근할 수 있는가?
어떤 파일을 읽거나 수정할 수 있는가?
어떤 명령을 실행할 수 있는가?
어떤 API와 외부 서비스를 사용할 수 있는가?
어떤 행동에는 사람의 승인이 필요한가?
까지 통제해야 합니다.
⑦ AI DENY — AI에게도 ‘절대 넘지 못할 선’이 필요합니다
AI DENY는 조직의 정책이나 보안 규칙에 따라 AI의 특정 요청·행동·도구 실행을 명시적으로 거부 또는 차단하는 통제 개념으로 이해하면 쉽습니다.
예를 들어 AI Agent가 다음 행동을 마음대로 수행해서는 안 됩니다.
민감정보·기밀정보 무단 조회
개인정보 대량 추출
허가되지 않은 시스템 접근
중요 파일 삭제 또는 변경
위험한 시스템 명령 실행
관리자 권한 임의 획득
보안 정책 우회
승인되지 않은 외부 전송
여기서 중요한 원칙은 하나입니다.
ALLOW만 설계하지 말고 DENY도 설계해야 합니다.
특히 AI Coding Agent나 자율형 Agent에는
ALLOW + DENY + Least Privilege + Human Approval + Logging + Monitoring
을 함께 설계하는 것이 중요합니다.
즉, AI에게 “무엇을 할 수 있는가”뿐 아니라
”무엇은 절대로 하면 안 되는가”를 명확하게 정의해야 합니다.
⑧ 사고를 막는 것만큼 복구 능력도 중요합니다
27. Operational Resilience | 운영 복원력
공격이나 장애가 발생하더라도 핵심 서비스를 유지하고 허용 가능한 수준으로 빠르게 복구하는 능력입니다.
28. Incident Response | 사고 대응
보안사고를 탐지 → 분석 → 격리 → 제거 → 복구 → 재발 방지하는 체계적인 프로세스입니다.
29. Cyber Recovery | 사이버 복구
랜섬웨어나 파괴적 공격 이후 신뢰할 수 있는 시스템과 데이터를 안전하게 복구합니다.
30. Secure by Design | 시큐어 바이 디자인
제품을 완성한 뒤 보안을 추가하는 것이 아니라 요구사항과 설계 단계부터 보안을 기본 조건으로 포함합니다.
결국 현대 사이버보안은 하나의 연결된 시스템입니다
Identity → Access → Asset → Cloud → Data → Application → AI → Detection → Response → Recovery
그리고 그 전체를 감싸는 것이
Risk Management + Governance + Monitoring + Continuous Improvement
입니다.
특히 AI Agent 시대에는 새로운 보안 원칙이 중요해지고 있습니다.
“AI에게 능력을 주기 전에 경계를 먼저 설계하라.”
강력한 AI Agent일수록 더 많은 권한과 도구를 사용할 수 있습니다.
따라서 AI DENY, 최소권한, 승인 절차, 감사 로그, 모니터링, Kill Switch 같은 안전장치가 함께 설계되어야 합니다.
보안은 제품 하나를 설치하는 일이 아닙니다.
위험을 지속적으로 식별하고, 통제하고, 검증하고, 개선하는 과정입니다.
정보보안·클라우드·개발·AI Agent 업무를 하신다면 30개 용어 + AI DENY를 저장해 두고 하나씩 연결해서 이해해 보세요.
#CyberSecurity #사이버보안 #정보보안 #AI보안 #AIDENY #AgenticAI #AIAgent #ZeroTrust #SIEM #SOAR #XDR #CNAPP #DSPM #DevSecOps #PromptInjection #AIGovernance #SecureByDesign #ISO27001 #ISO42001
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)