
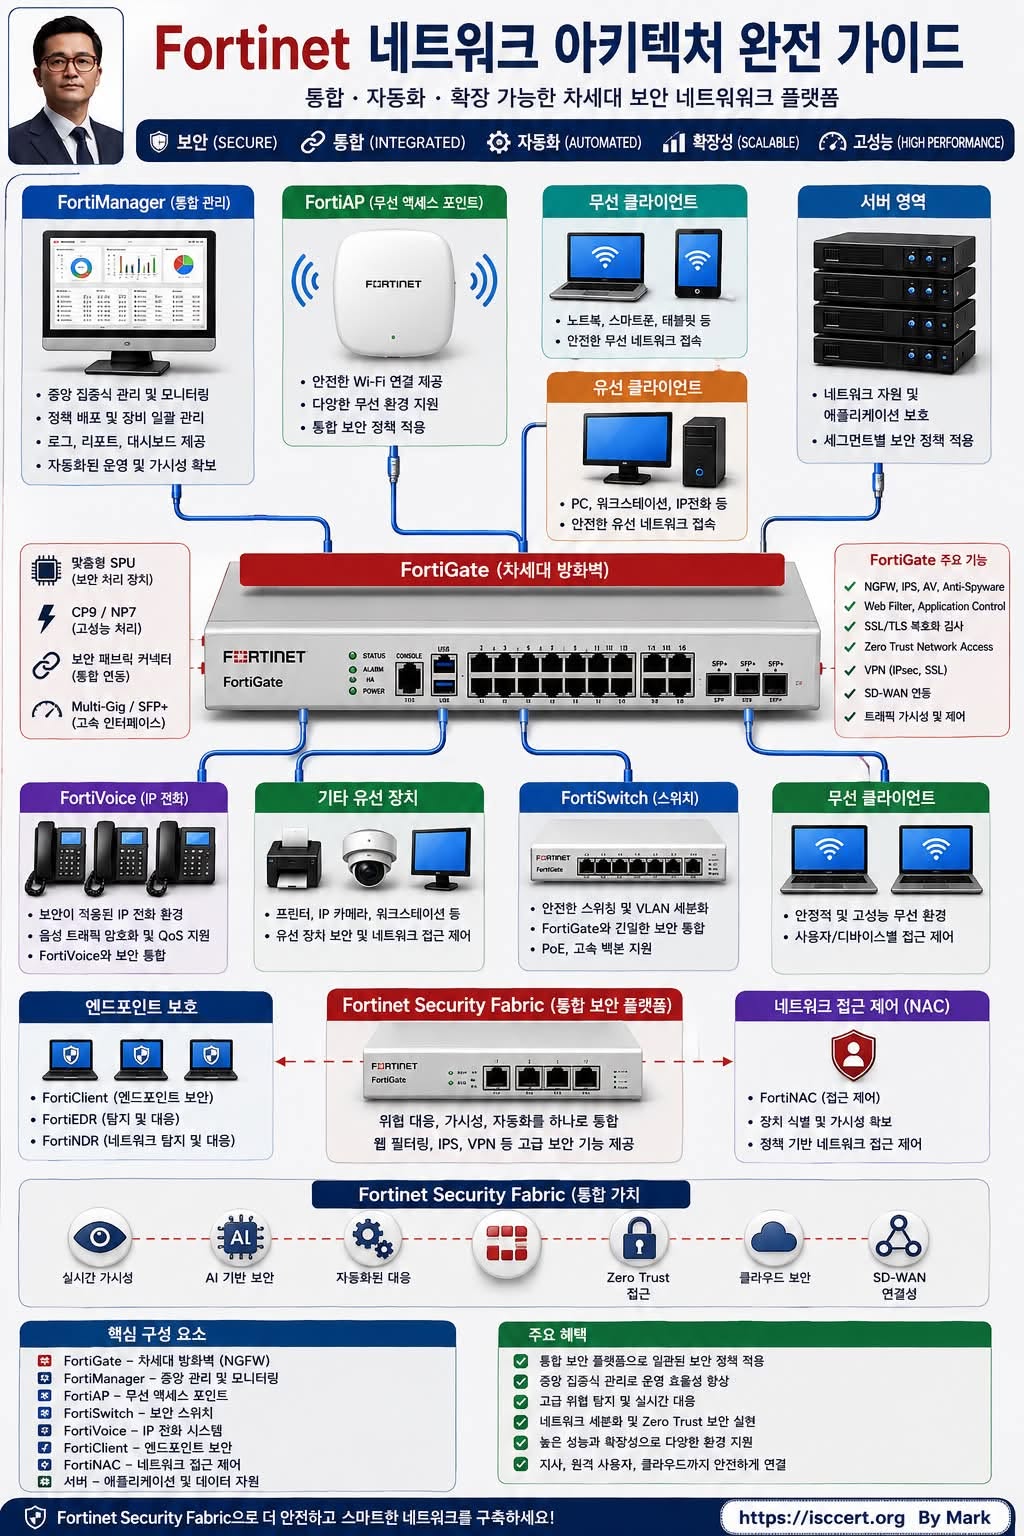
방화벽 하나가 아니라, 네트워크 전체를 연결하는
통합 보안 플랫폼
기업 네트워크가 복잡해질수록 보안 장비를 하나씩 추가하는 것만으로는
충분하지 않습니다.
방화벽, 스위치,
Wi-Fi, 서버,
PC, 모바일,
원격근무자, 클라우드가
서로 연결되면서 “전체 네트워크를 하나의 보안 체계로 어떻게 통합할 것인가?”가
중요해졌습니다.
Fortinet의 핵심 개념인 Security Fabric은
여러 보안·네트워크 구성요소를 연계해
가시성(Visibility) → 탐지(Detect) → 통제(Control) → 대응(Response)
을 하나의 보안 운영 체계로 만드는 접근입니다.
1. FortiGate — 네트워크 보안의 중심
전체 구조의 중심에는
“FortiGate NGFW(Next-Generation Firewall)”가 있습니다.
단순히 외부 인터넷을 차단하는 전통적인 방화벽을 넘어,
Firewall / NGFW
IPS — 침입방지
Application Control
Web Filtering
Anti-Malware 기능
VPN
SSL/TLS 관련 보안 검사
SD-WAN
Zero Trust 관련 접근통제
등 다양한 보안 기능을 통합할 수 있습니다.
쉽게 말하면 FortiGate는
“누가, 어떤 장치로, 어떤 네트워크에 접속하고 있으며 어떤 트래픽을 발생시키는가?”
를 정책에 따라 통제하는 네트워크 보안의 핵심 관문이라고 이해하면 쉽습니다.
2. FortiManager — 여러 장비를 중앙에서 관리
FortiGate가 여러 대로 늘어나면 장비마다 직접 접속해서 정책을 관리하기 어려워집니다.
이때 FortiManager를 활용하면 중앙에서 여러 Fortinet 장비와 정책을 보다 체계적으로 관리할 수 있습니다.
중앙관리 → 정책 표준화 → 변경관리 → 운영 효율 향상
특히 본사·지사·데이터센터·클라우드처럼 관리 대상이 많아질수록 중앙집중식 관리의 가치가 커집니다.
3. FortiAP — 기업 Wi-Fi도 보안정책 안으로
노트북과 스마트폰, 태블릿, IoT 기기가 무선으로 연결되면서 Wi-Fi 역시 중요한 보안 경계가 되었습니다.
FortiAP는 기업의 무선 접속 환경을 구성하고 Fortinet 생태계와 연계하여 보안정책을 적용하는 역할을 합니다.
즉,
유선 네트워크 + 무선 네트워크 + 보안정책
을 분리해서 생각하지 않고 통합적으로 관리하는 것입니다.
4. FortiSwitch — 내부 LAN도 세분화한다
공격자가 방화벽을 통과하지 못하게 하는 것만큼 중요한 것이 내부망에서 자유롭게 이동하지 못하도록 제한하는 것입니다.
FortiSwitch는 스위칭 기능과 함께 네트워크를 VLAN 등으로 세분화하여 중요 시스템을 분리하는 데 활용할 수 있습니다.
예를 들어,
임직원망 / 서버망 / 개발망 / 방문자망 / IoT망 / 관리망
처럼 분리할 수 있습니다.
이러한 Network Segmentation은 랜섬웨어나 계정 탈취 이후 공격자의 Lateral Movement(횡적 이동) 범위를 제한하는 데도 중요합니다.
5. Endpoint Security — PC도 보안 체계의 일부
오늘날 공격은 네트워크 경계뿐 아니라 사용자 PC와 노트북에서도 시작됩니다.
Fortinet 생태계에서는 FortiClient 등의 엔드포인트 기술을 활용하여 단말의 보안 상태와 접근을 네트워크 보안정책과 연계할 수 있습니다.
중요한 것은
“네트워크가 안전하니까 PC도 안전하다”가 아니라
“사용자·단말·네트워크를 함께 검증한다”
는 접근입니다.
6. FortiNAC — 연결됐다고 모두 신뢰하지 않는다
”NAC(Network Access Control)“의 핵심은 네트워크에 접속하는 장치를 식별하고
정책에 따라 접근을 통제하는 것입니다.
FortiNAC를 활용하면 조직의 설계에 따라
장치 발견 → 식별 → 분류 → 정책 적용 → 접근통제 → 모니터링
구조를 구축할 수 있습니다.
관리되지 않는 장치나 정책을 충족하지 않는 장치가 중요한 네트워크에 접근하지 못하도록 통제하는 데 활용할 수 있습니다.
7. 핵심은 Fortinet Security Fabric
각 제품을 개별적으로 설치하는 것보다 중요한 것은 서로 연결하여 보안 정보를 공유하고 일관된 정책과 대응 체계를 만드는 것입니다.
Fortinet Security Fabric의 핵심 흐름
사용자·Device
↓
FortiAP / FortiSwitch
↓
FortiGate
↓
Server / Cloud / Internet
그리고 이 전체 환경을
FortiManager + Endpoint Security + NAC + Security Operations
등과 연계합니다.
결과적으로 조직은 다음과 같은 통합 보안 운영을
지향할 수 있습니다.
Visibility
네트워크에서 무슨 일이 발생하는지 파악
Detection
위협과 비정상 행위를 탐지
Control
사용자·장치·트래픽에 정책 적용
Automation
반복적인 보안 대응 자동화
Response
탐지된 위협에 신속하게 대응
8. Zero Trust와 연결하면 더 쉽게 이해할 수 있습니다
전통적인 네트워크는 흔히
“내부망에 들어왔으니 어느 정도 신뢰한다.”
는 사고방식이 강했습니다.
Zero Trust에서는 반대로 접근합니다.
Never Trust → Always Verify
사용자라고 무조건 신뢰하지 않고, 회사 PC라고 무조건 신뢰하지 않으며,
내부 네트워크에 있다고 무조건 안전하다고 판단하지 않습니다.
Identity + Device + Context + Policy + Continuous Verification
을 기반으로 접근을 판단하는 방향입니다.
FortiGate, FortiNAC,
FortiClient, FortiSwitch,
FortiAP 등의 연계가 중요한 이유도 여기에 있습니다.
9. 실제 기업에서는 이렇게 구성할 수 있습니다
예를 들어 본사와 지사,
원격근무 환경을 운영하는 기업이라면,
Internet / Cloud
FortiGate NGFW
FortiSwitch
↙︎ ↘︎
Server VLAN User VLAN
↓ ↓
업무서버 PC·Notebook
여기에
FortiAP → Wireless
FortiNAC → Device Access Control
FortiClient → Endpoint
FortiManager → Centralized Management
를 연계하는 구조를 생각할 수 있습니다.
본사와 지사 간 연결에는 요구사항에 따라 VPN과 Secure SD-WAN 등의 기술을 함께 고려할 수 있습니다.
10. ISO/IEC 27001 관점에서도 중요한 구조
이 아키텍처는 단순한 네트워크 장비 구성이 아니라 정보보호 통제 구현과 연결해서 볼 수 있습니다.
예를 들어,
접근통제
→ 사용자·장치·네트워크 접근 제한
네트워크 보안
→ Firewall, Segmentation, VPN
보안 모니터링
→ 트래픽·이벤트·위협 가시성
구성관리
→ 장비와 보안정책의 일관된 관리
로그관리
→ 보안 이벤트 기록 및 분석
악성코드·위협 대응
→ Endpoint + Network Security
사고 대응
→ 탐지 → 분석 → 차단 → 복구
등의 통제 목적과 연계할 수 있습니다.
따라서 인증심사에서는 단순히
“FortiGate가 설치되어 있습니까?”
만 확인해서는 부족합니다.
더 중요한 질문은,
“보안정책이 실제 장비에 어떻게 구현되어 있으며,
누가 변경하고, 변경이 승인·기록되고,
로그가 모니터링되며, 이상 상황이 발생했을 때
어떻게 대응하는가?”
입니다.
Fortinet Architecture의 핵심을 한 문장으로 정리하면
FortiGate가 중심을 잡고, FortiSwitch·FortiAP·Endpoint·NAC·관리 시스템 등이 연결되어
사용자·장치·네트워크·애플리케이션을 하나의 Security Fabric 관점에서
보호하는 구조입니다.
즉,
Firewall만 구축하는 시대
에서
Network Security
그리고
Integrated Security Fabric + Zero Trust + Automation
으로 발전하는 것입니다.
최종 핵심 흐름
SEE → CONTROL → PROTECT → DETECT → RESPOND → IMPROVE
보안의 목표는 장비를 많이 설치하는 것이 아니라,
“전체 환경을 얼마나 잘 보고, 통제하고, 탐지하고, 신속하게 대응할 수 있는가?”
에 있습니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)