
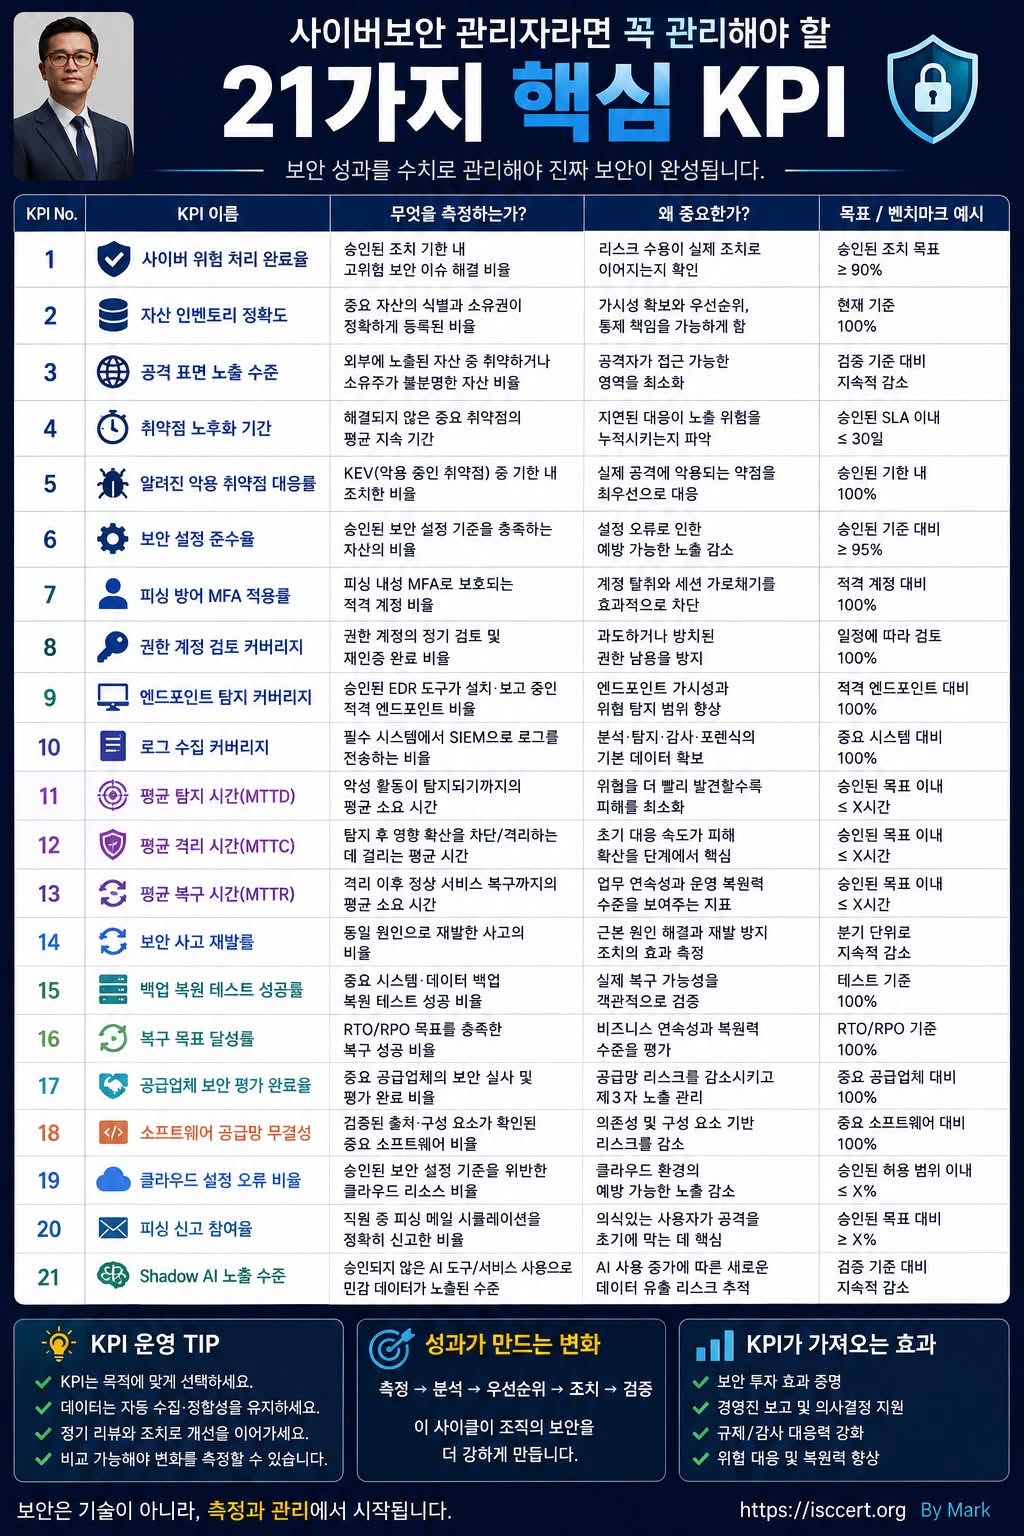
“우리 회사의 보안 수준은 좋은 편입니다.”
이 말만으로 경영진을 설득할 수 있을까요?
사이버보안은 느낌이나 경험만으로 관리할 수 없습니다.
측정할 수 있어야 관리할 수 있고, 관리할 수 있어야 개선할 수 있습니다.
그래서 CISO, 정보보안 책임자,
ISO/IEC 27001 담당자에게 중요한 것이 바로 KPI(Key Performance Indicator,
핵심성과지표) 입니다.
좋은 보안 KPI는 단순히 “보안 사고가 몇 건 발생했는가?”를 세는 것이 아닙니다.
위험이 얼마나 줄었는지, 취약점이 얼마나 빨리 해결되는지, 공격을 얼마나 빨리 발견하는지, 사고 후 얼마나 빨리 복구하는지를 숫자로 보여줘야 합니다.
① 위험·자산·취약점 관리
가장 먼저 확인해야 할 것은 “무엇을 보호해야 하고, 어디가 위험한가?”입니다.
Cyber Risk Closure는 발견된 고위험 이슈가 계획된 기간 안에 실제 해결되고 있는지를 보여줍니다.
Asset Inventory Coverage는 서버·PC·클라우드·애플리케이션 등 중요 자산을 얼마나 정확하게 파악하고 있는지 측정합니다.
Attack Surface Exposure는 인터넷에 노출되어 공격자가 접근할 가능성이 있는 영역을 관리합니다.
Vulnerability Age는 중요 취약점이 해결되지 않은 채 얼마나 오래 남아 있는지를 보여줍니다.
KEV Compliance는 실제 공격에 악용되고 있는 것으로 알려진 취약점을 얼마나 신속하게 조치하고 있는지를 추적합니다.
핵심 질문은 이것입니다.
“우리는 무엇이 위험한지 알고 있으며, 그 위험을 제때 줄이고 있는가?”
② 예방·접근통제·엔드포인트 보호
사고가 발생한 뒤 대응하는 것보다 사고가 발생하기 어렵게 만드는 것이 더 중요합니다.
보안 설정 준수율, 피싱 저항형 MFA 적용률, 특권계정 검토율, EDR 적용률 등을 지속적으로 측정해야 합니다.
예를 들어 관리자 계정이 100개인데 70개만 정기 검토된다면 Privileged Review Coverage = 70%입니다.
이처럼 KPI는 막연했던 보안 수준을 숫자로 보이게 만들어 줍니다.
③ 탐지와 대응 속도 — MTTD · MTTC · MTTR
사이버보안에서 매우 중요한 질문이 있습니다.
“침해가 발생했을 때 얼마나 빨리 발견하고, 차단하고, 정상화할 수 있는가?”
이를 대표하는 지표가 다음 세 가지입니다.
MTTD (Mean Time to Detect)
위협 발생부터 탐지까지 걸린 평균 시간
MTTC (Mean Time to Contain)
사고 확인 후 영향 확산을 차단·격리하기까지의 평균 시간
MTTR (Mean Time to Recover)
사고 이후 서비스가 정상 상태로 복구되기까지의 평균 시간
세 지표는 일반적으로 짧아질수록 조직의 탐지·대응·복구 역량이 향상되고 있다는 신호가 됩니다.
여기에 Logging Coverage를 함께 관리해야 합니다. 로그가 제대로 수집되지 않는 시스템은 사고가 발생해도 탐지·분석·재구성이 어렵기 때문입니다.
④ 사고 대응과 비즈니스 복원력
보안의 목표는 단순히 “공격을 100% 막는 것”이 아닙니다.
공격이나 장애가 발생하더라도 핵심 업무를 지속하고 빠르게 복구하는 Cyber Resilience가 중요합니다.
그래서 관리해야 할 지표가 Incident Recurrence Rate, Backup Restore Test Success, Recovery Objective Achievement입니다.
특히 백업은 단순히 “백업 파일이 존재한다”가 아니라,
실제로 복구되는가?
목표시간 안에 복구되는가?
RTO와 RPO를 충족하는가?
까지 검증해야 합니다.
⑤ 공급망·소프트웨어·클라우드 보안
현대 기업의 보안 경계는 회사 내부에서 끝나지 않습니다.
SaaS, Cloud, API, 오픈소스, 외주 개발, 공급업체까지 연결되어 있기 때문입니다.
따라서 Supplier Assurance, Software Supply Assurance, Cloud Misconfiguration Rate도 핵심 KPI가 됩니다.
특히 소프트웨어 공급망에서는 단순 취약점뿐 아니라 구성요소, 출처(Provenance), 의존성, SBOM 등을 함께 관리하는 방향이 중요합니다.
⑥ 사람과 AI까지 보안 KPI의 대상
보안에서 가장 예측하기 어려운 영역 중 하나가 사람입니다.
그래서 피싱 훈련의 클릭률만 보는 것이 아니라 Phishing Reporting Rate, 즉 직원들이 의심스러운 이메일을 얼마나 적극적으로 신고하는지도 중요합니다.
그리고 이제 새로운 위험이 등장했습니다.
Shadow AI Exposure
직원이 조직의 승인 없이 생성형 AI 서비스를 사용하면서 회사 문서, 개인정보, 소스코드, 고객정보 등을 입력하는 상황입니다.
따라서 앞으로는
승인되지 않은 AI 사용 → 민감정보 입력 → 데이터 유출 가능성
까지 새로운 보안 지표로 관리할 필요가 있습니다.
이는 정보보안뿐 아니라 AI Governance와 AI Management System으로 확장되는 중요한 영역입니다.
KPI는 숫자를 만드는 일이 아니라 ‘행동’을 만드는 일입니다
보안 KPI의 진짜 목적은 대시보드를 예쁘게 만드는 것이 아닙니다.
측정 → 분석 → 위험평가 → 우선순위 결정 → 조치 → 검증 → 개선
이 사이클을 반복하면서 조직의 위험을 실제로 줄이는 것입니다.
ISO/IEC 27001:2022 관점에서도 이는 매우 중요합니다.
특히 Clause 6 위험기반 계획 → Clause 8 운영 → Clause 9 성과평가 → Clause 10 개선의 흐름과 연결해 생각할 수 있습니다.
또한 KPI는 Annex A 통제의 운영 효과성을 보여주는 객관적인 증거(Evidence) 로 활용할 수 있습니다.
예를 들어,
취약점 관리 KPI → A.8.8 기술적 취약점 관리
Logging Coverage → A.8.15 로깅
Security Monitoring → A.8.16 모니터링 활동
Backup Restore → A.8.13 정보 백업
Supplier Assurance → A.5.19~A.5.22 공급자 관계 보안
처럼 연결할 수 있습니다.
경영진에게는 이렇게 보여줘야 합니다
기술팀에는 취약점 개수와 로그 데이터를 보여줄 수 있습니다.
하지만 경영진에게는 한 단계 더 올라가야 합니다.
Technical Metrics → Security KPI → Risk → Business Impact → Management Decision
즉,
“취약점이 137개 있습니다.”보다
“Critical 취약점 SLA 준수율이 82%이며 목표 95%보다 낮아 외부 공격 노출 위험이 증가하고 있습니다.”
라고 보고하는 것이 훨씬 강력합니다.
결국 좋은 보안경영은 세 가지 질문에 답할 수 있어야 합니다.
① 지금 우리의 가장 큰 사이버 위험은 무엇인가?
② 그 위험은 지난달보다 감소했는가?
③ 현재의 보안 투자가 실제 위험 감소로 이어지고 있는가?
이 질문에 숫자로 답할 수 있다면, 보안은 단순한 IT 업무를 넘어 경영시스템(Management System) 이 됩니다.
“보안은 기술에서 끝나는 것이 아니라, 측정과 관리 그리고 지속적 개선으로 완성됩니다.”
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)