
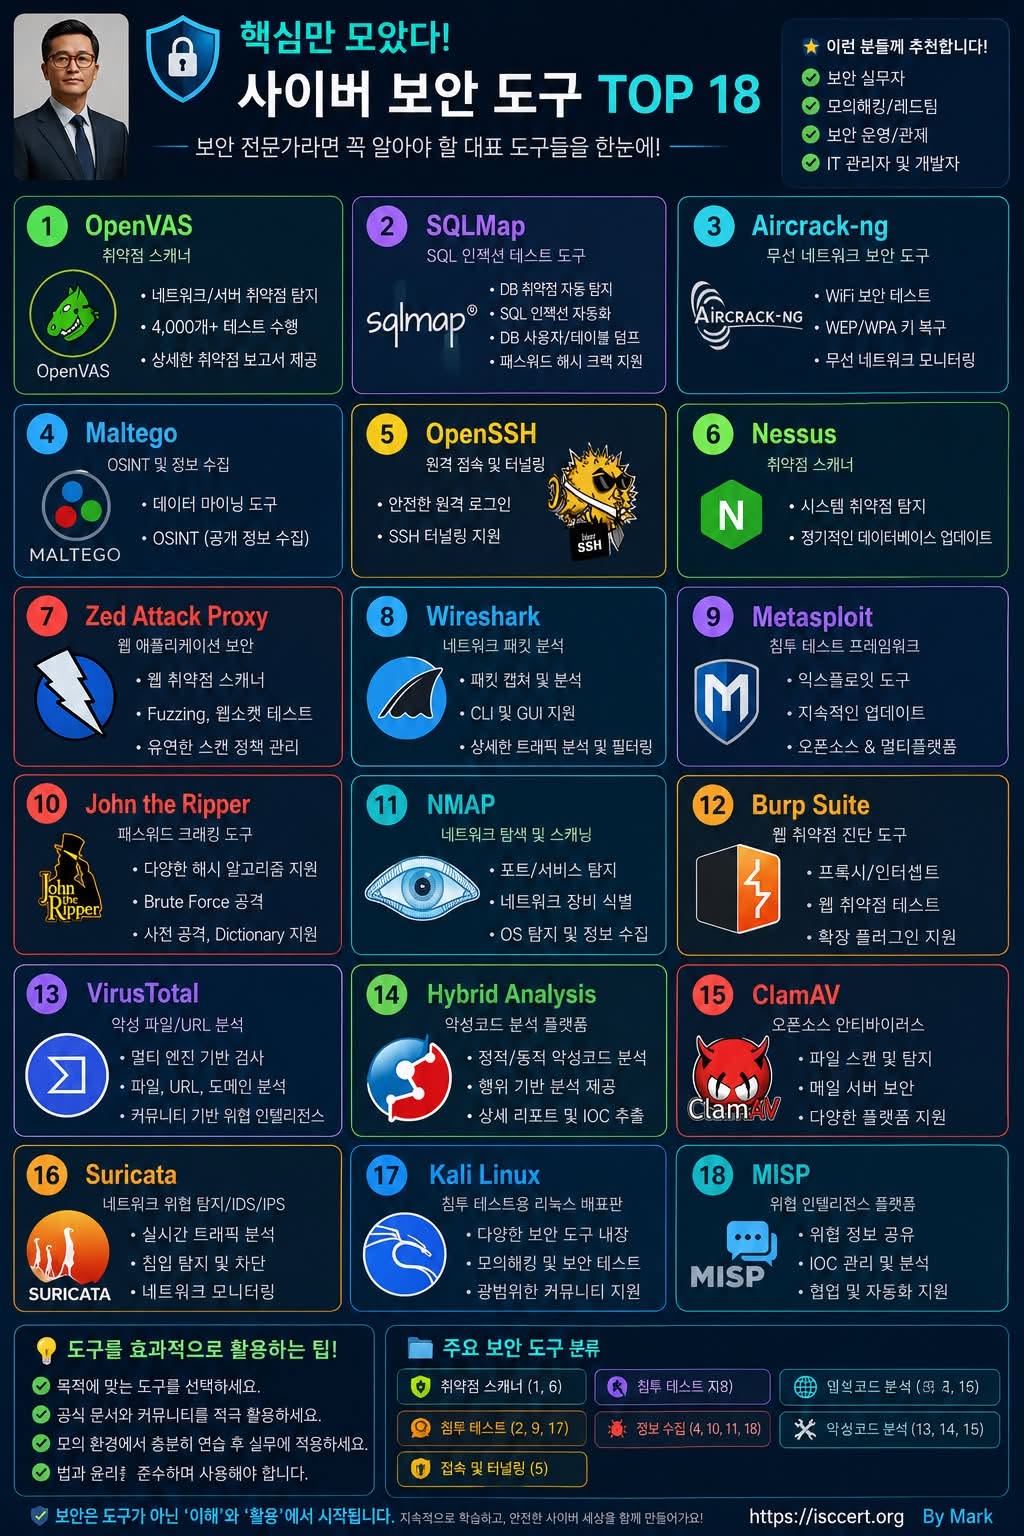
핵심 보안 도구 TOP 18
사이버보안은 하나의 프로그램으로 해결되지 않습니다.
자산을 발견하고 → 취약점을 찾고 → 트래픽을 분석하고 → 웹 보안을 점검하고 → 악성코드를 분석하고 → 위협정보를 공유하는 과정에서 목적에 맞는 도구를 조합해야 합니다.
이번 인포그래픽은 보안 엔지니어와 개발자가 알아두면 좋은 대표적인 도구 18가지를 한눈에 정리했습니다.
1. 취약점 진단 & 공격표면 파악
OpenVAS — 서버와 네트워크의 알려진 취약점을 탐지하는 오픈소스 취약점 스캐너
Nessus — 시스템·네트워크·서비스의 취약점을 체계적으로 진단하는 상용 취약점 관리 도구
Nmap — 호스트, 포트, 서비스 등을 파악하는 대표적인 네트워크 탐색 도구
보안의 첫 단계는 “우리 조직에 무엇이 존재하고 어디가 노출되어 있는지 아는 것”입니다.
2. 웹 애플리케이션 보안
OWASP ZAP — 웹 애플리케이션의 보안 취약점을 테스트할 수 있는 오픈소스 웹 보안 도구
Burp Suite — HTTP 요청·응답을 분석하고 웹 애플리케이션의 보안 문제를 점검하는 대표적인 Web Proxy 기반 테스트 플랫폼
sqlmap — 허가된 환경에서 SQL Injection 취약점을 검증하고 데이터베이스 보안 상태를 테스트하는 자동화 도구
웹서비스를 운영한다면 개발 단계부터 DAST·Proxy·취약점 테스트를 DevSecOps에 포함시키는 것이 중요합니다.
3. 네트워크 분석 & 침입 탐지
Wireshark — 네트워크 패킷을 캡처하고 프로토콜·통신 흐름을 상세하게 분석
Suricata — 네트워크 기반 IDS/IPS 및 Network Security Monitoring에 활용
Aircrack-ng — 허가된 무선 네트워크 환경의 Wi-Fi 보안 테스트와 분석에 활용
네트워크 보안에서는 단순히 공격을 막는 것뿐 아니라 “무슨 통신이 발생했는지 설명할 수 있는 가시성”이 중요합니다.
4. 침투 테스트 & 보안 검증
Metasploit Framework — 알려진 취약점의 영향도를 통제된 환경에서 검증하는 침투 테스트 프레임워크
Kali Linux — 수많은 보안 테스트 도구를 통합한 침투 테스트·디지털 포렌식 중심 Linux 배포판
John the Ripper — 승인된 보안 감사에서 패스워드 강도와 해시 보안성을 검증하는 도구
목적은 공격 자체가 아니라 “실제 공격이 발생했을 때 어디까지 영향을 받을 수 있는가?”를 사전에 검증하는 것입니다.
5. 악성코드 & 파일 분석
VirusTotal — 파일·URL·도메인 등을 다양한 보안 엔진과 데이터로 분석하는 위협 분석 서비스
Hybrid Analysis — 의심 파일을 정적·동적으로 분석하여 악성 행위를 조사하는 Malware Analysis 플랫폼
ClamAV — 서버와 파일 환경에서 악성 파일 탐지 등에 활용되는 오픈소스 안티바이러스 엔진
의심스러운 파일을 발견했다면 탐지 → 분석 → IOC 추출 → 대응으로 이어지는 프로세스가 필요합니다.
6. OSINT & Threat Intelligence
Maltego — 공개정보(OSINT)를 기반으로 사람·도메인·기업·인프라 등의 관계를 시각적으로 분석
MISP — IOC와 위협정보를 조직 및 커뮤니티 간에 구조적으로 공유·관리하는 Threat Intelligence 플랫폼
현대 보안에서는 내부 로그만 보는 것으로 부족합니다. 외부 위협정보와 내부 보안 데이터를 연결하는 능력이 중요합니다.
7. 안전한 시스템 운영
OpenSSH — 서버 원격접속, 인증, 암호화 통신, SSH Tunneling 등에 활용되는 핵심 시스템 도구
SSH 자체를 사용하는 것보다 키 관리, MFA, 접근통제, 관리자 권한, 로그 모니터링을 함께 설계하는 것이 더 중요합니다.
중요한 것은 ‘도구’가 아니라 ‘보안 프로세스’입니다
18개의 도구 이름을 외우는 것이 사이버보안 실력이 되는 것은 아닙니다.
실무에서는 다음과 같은 흐름으로 연결할 수 있어야 합니다.
Asset Discovery → Vulnerability Assessment → Web Security Testing → Network Monitoring → Threat Detection → Malware Analysis → Threat Intelligence → Incident Response
그리고 여기서 한 단계 더 나아가면 이러한 기술적 결과를 ISO/IEC 27001:2022의 위험관리 및 Annex A 통제와 연결할 수 있습니다.
예를 들어 취약점 스캐닝 결과는 기술적 취약점 관리와 연결하고, 네트워크 모니터링은 보안 모니터링 및 로깅 체계와 연결하며, Threat Intelligence는 조직의 위협정보 관리 프로세스와 연결하는 방식입니다.
즉,
Tool → Evidence → Risk → Control → Monitoring → Improvement
이라는 흐름으로 관리해야 합니다.
보안 전문가가 기억해야 할 한 문장
“좋은 보안은 많은 도구를 사용하는 것이 아니라, 적절한 도구에서 나온 데이터를 하나의 위험관리 체계로 연결하는 것입니다.”
그리고 모든 침투·취약점 테스트 도구는 반드시 본인 소유 또는 명시적으로 허가받은 시스템과 범위 내에서 사용해야 합니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)