
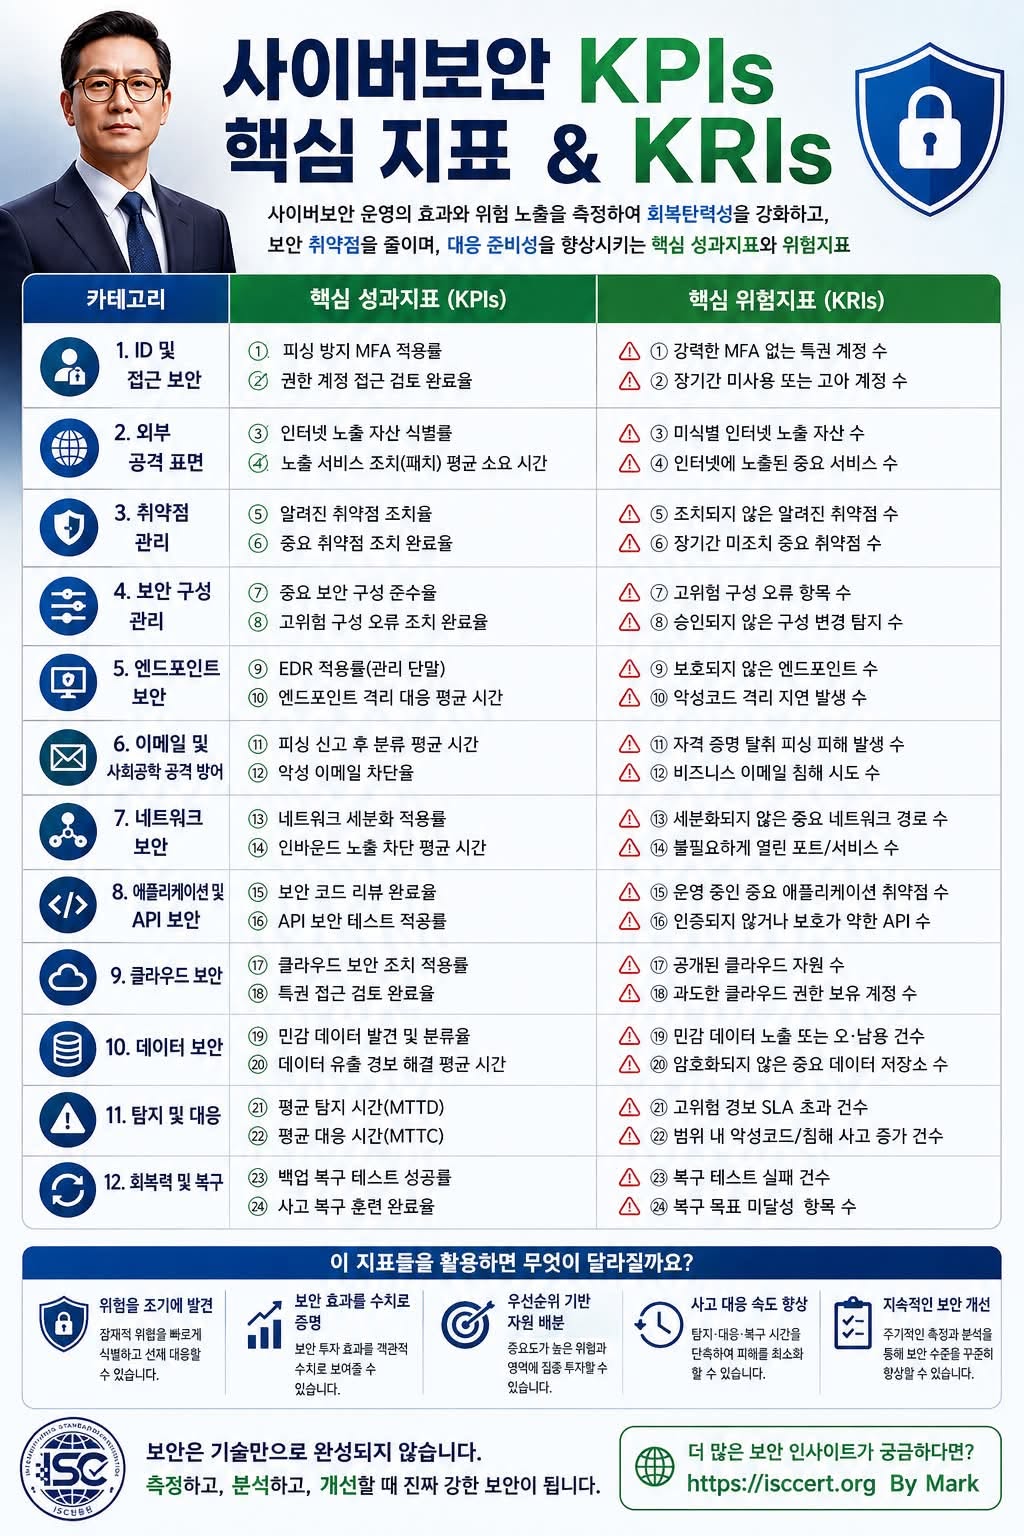
어떻게 증명할까요?
많은 조직이 방화벽, EDR, MFA, 백업, 취약점 진단 등 다양한 보안 솔루션을 운영합니다.
그런데 경영진이나 심사원이 이렇게 질문한다면 어떨까요?
“그래서 우리 회사의 보안 수준이 실제로 좋아지고 있다는 것을 무엇으로 증명할 수 있습니까?”
이때 필요한 것이 바로 KPI와 KRI입니다.
KPI와 KRI는 무엇이 다를까요?
KPI(Key Performance Indicator, 핵심성과지표)는
“보안 활동을 얼마나 효과적으로 수행하고 있는가?”를 측정합니다.
예를 들어,
* MFA 적용률
* 중요 취약점 조치율
* EDR 적용률
* 악성 이메일 차단율
* 보안 코드 리뷰 완료율
* 백업·복구 테스트 성공률
등이 KPI가 될 수 있습니다.
반면 KRI(Key Risk Indicator, 핵심위험지표)는
"현재 위험이 얼마나 커지고 있는가?”를 조기에 알려주는 경고등입니다.
예를 들어,
* MFA가 없는 특권계정 수
* 장기간 미조치 중요 취약점 수
* 인터넷에 공개된 중요 서비스 수
* 보호되지 않은 Endpoint 수
* 공개된 Cloud Resource 수
* SLA를 초과한 고위험 보안경보 수
등입니다.
쉽게 표현하면,
KPI = 우리가 보안을 얼마나 잘하고 있는가? KRI = 위험이 얼마나 가까이 다가오고 있는가?
입니다.
사이버보안에서 관리해야 할 12개 핵심 영역
이번 인포그래픽에서는 조직의 사이버보안을 다음 12개 영역으로 구분했습니다.
① ID 및 접근보안 → ② 외부 공격표면 → ③ 취약점 관리 → ④ 보안 구성관리 → ⑤ Endpoint 보안 → ⑥ 이메일·사회공학 방어 → ⑦ 네트워크 보안 → ⑧ Application·API 보안 → ⑨ Cloud 보안 → ⑩ Data 보안 → ⑪ 탐지·사고대응 → ⑫ 회복력·복구
각 영역에서 성과를 보여주는 KPI와 위험 증가를 알려주는 KRI를 함께 관리하는 것이 핵심입니다.
예를 들어 취약점 관리를 생각해 보겠습니다.
KPI만 보면,
“중요 취약점 조치율 95%”
이므로 상당히 좋아 보일 수 있습니다.
그런데 KRI를 확인했더니,
“90일 이상 미조치된 Critical 취약점 7건”
이 남아 있다면 어떨까요?
전체 조치율은 높지만 실제 사고로 이어질 수 있는 중대한 잔여위험(Residual Risk)이 존재하는 것입니다.
그래서 KPI만 보거나 KRI만 보는 것이 아니라 두 지표를 함께 봐야 합니다.
KPI + KRI를 함께 관리하면 무엇이 달라질까요?
조직은 단순히 “보안 솔루션을 구축했습니다”에서 끝나는 것이 아니라,
측정 → 분석 → 위험평가 → 우선순위 결정 → 조치 → 효과성 평가 → 지속적 개선
이라는 관리체계를 만들 수 있습니다.
특히 경영진에게는 기술적인 로그 수천 건보다,
“지난 분기 대비 MTTD 18% 개선”
“Critical Vulnerability 미조치 건수 12건 → 4건 감소”
“MFA 적용률 92% → 99% 향상”
처럼 수치화된 정보가 훨씬 효과적입니다.
ISO/IEC 27001:2022에서도 왜 중요할까요?
ISO/IEC 27001은 단순히 보안통제를 구축하는 것만 요구하는 것이 아닙니다.
특히 Clause 6.2 정보보안 목표, Clause 9.1 모니터링·측정·분석 및 평가, Clause 9.3 경영검토, Clause 10 지속적 개선을 실제로 운영하려면 측정 가능한 지표가 중요합니다.
따라서 실무에서는 다음과 같은 구조가 좋습니다.
정보보안 목표
→ KPI/KRI 정의
→ Target·Threshold 설정
→ 데이터 자동수집
→ Dashboard 시각화
→ 월간/분기 분석
→ 경영검토
→ 개선조치
여기서 한 단계 더 발전시키면 Green / Amber / Red 임계값을 설정할 수 있습니다.
예를 들어 Critical Vulnerability 미조치 건수를
Green: 02건 → Amber: 35건 →
Red: 6건 이상
처럼 정의하면 보안담당자뿐 아니라 경영진도 현재 위험 수준을 빠르게 판단할 수 있습니다.
핵심은 이것입니다.
보안은 “솔루션을 얼마나 많이 구축했는가”로 평가하는 것이 아니라, 위험이 실제로 얼마나 감소하고 있는지를 데이터로 증명해야 합니다.
KPI는 성과를 보여주고,
KRI는 위험을 경고하며,
두 지표를 함께 관리할 때 정보보안 경영시스템은 비로소 측정 가능한 시스템이 됩니다.
특히 ISO/IEC 27001을 운영하거나 내부심사·경영검토를 준비한다면, 이번 카드의 12개 영역 × KPI 24개 × KRI 24개를 조직의 Cybersecurity Metrics Dashboard 설계 출발점으로 활용할 수 있습니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)