
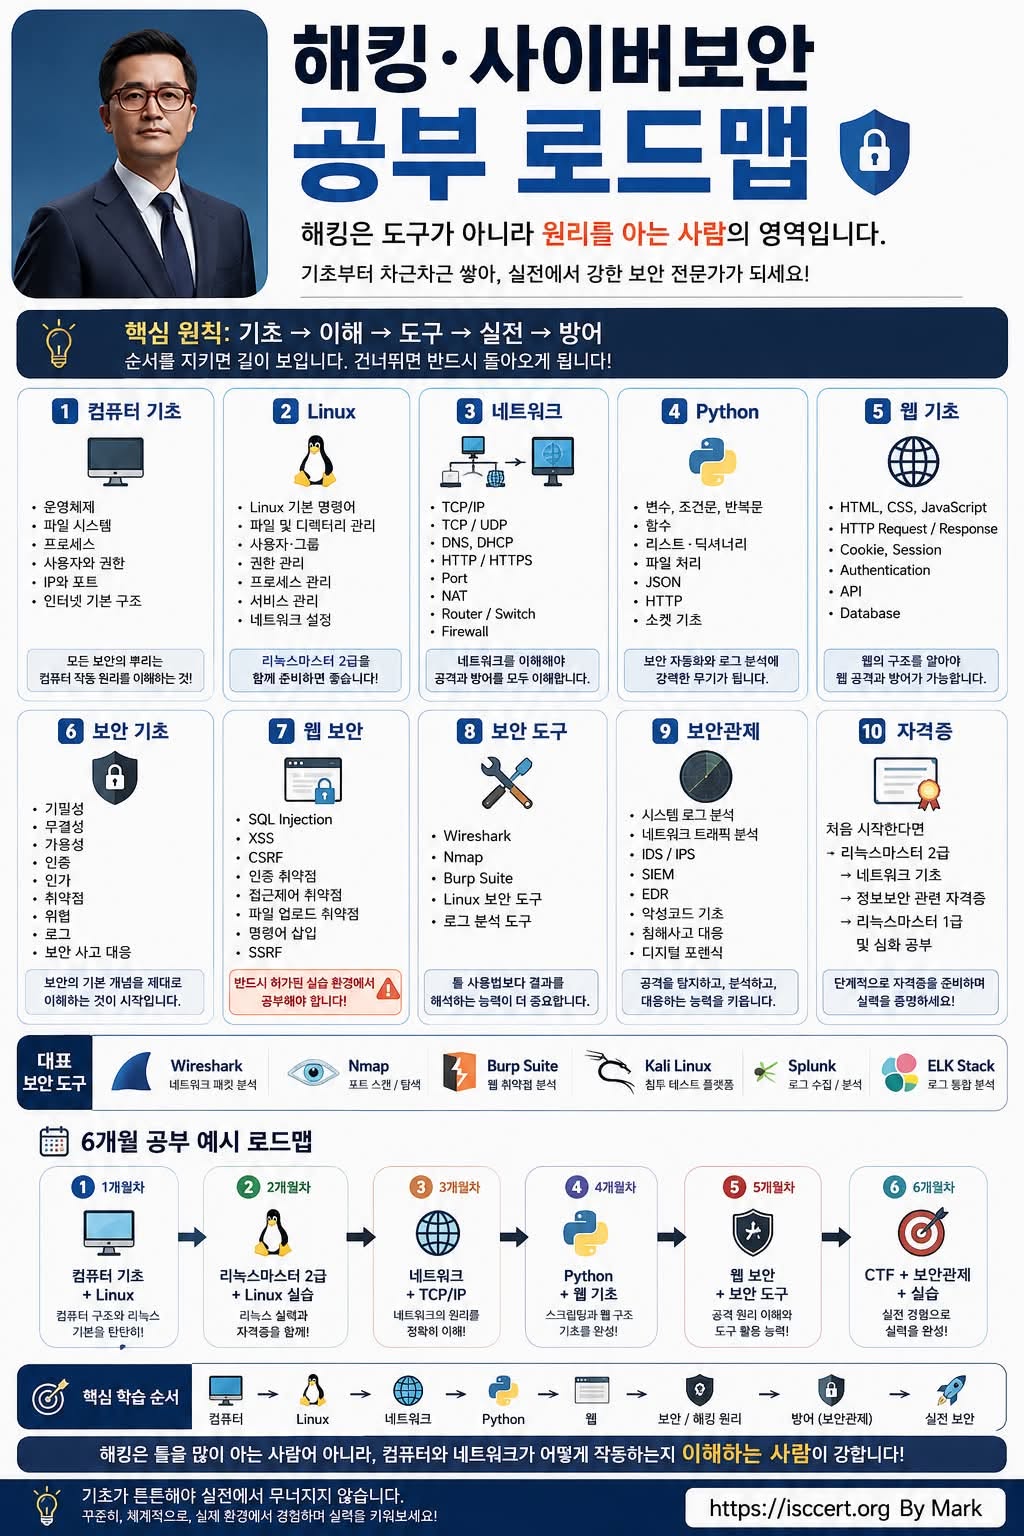
많은 초보자가 사이버보안을 공부할 때 Kali Linux, Nmap, Burp Suite 같은 해킹 도구부터 배우려고 합니다.
하지만 진짜 중요한 것은 도구가 아닙니다.
“컴퓨터와 네트워크가 정상적으로 어떻게 동작하는가?”
이 원리를 알아야 비정상적인 동작, 취약점, 공격 흔적도 발견할 수 있습니다.
가장 중요한 학습 순서
컴퓨터 → Linux → 네트워크 → Python → 웹 → 보안 원리 → 웹 보안 → 보안 도구 → 보안관제 → 실전
이 순서를 하나씩 쌓아가는 것이 핵심입니다.
① 컴퓨터 기초에서는 운영체제, 파일 시스템, 프로세스, 사용자·권한, IP·Port를 이해합니다. 모든 보안 공부의 출발점입니다.
② Linux에서는 명령어만 외우지 말고 파일 권한, 사용자·그룹, 프로세스, 서비스, 네트워크 설정이 실제로 어떻게 연결되는지를 이해해야 합니다. 리눅스마스터 2급을 병행하면 학습 목표를 잡는 데 도움이 됩니다.
③ 네트워크에서는 TCP/IP, TCP·UDP, DNS, DHCP, HTTP·HTTPS, NAT, Router, Switch, Firewall을 공부합니다. 공격도 결국 네트워크를 통해 이동하기 때문에 네트워크를 모르면 패킷과 로그를 제대로 해석하기 어렵습니다.
④ Python은 해킹 자체보다 자동화 능력을 키우는 데 집중합니다. 파일·JSON 처리, HTTP 요청, API, Socket 등을 배우면 로그 분석이나 반복적인 보안 업무를 자동화할 수 있습니다.
⑤ 웹 기초에서는 HTML·CSS·JavaScript뿐 아니라 HTTP Request/Response, Cookie, Session, Authentication, API, Database의 관계를 이해해야 합니다.
그다음부터 본격적인 보안 공부가 시작됩니다.
⑥ 보안 기초 → ⑦ 웹 보안 → ⑧ 보안 도구 → ⑨ 보안관제 순으로 확장하면서 CIA(기밀성·무결성·가용성), 인증과 인가, 취약점과 위협을 배우고 SQL Injection, XSS, CSRF, SSRF, 접근통제 문제 등의 원리를 학습합니다.
Wireshark, Nmap, Burp Suite 같은 도구도 중요하지만 버튼을 누르는 방법보다 결과를 해석하는 능력이 훨씬 중요합니다.
그리고 실습은 반드시 본인 시스템이나 명시적으로 허가된 CTF·교육용 Lab 환경에서 진행해야 합니다.
초보자를 위한 6개월 로드맵
1개월차 → 컴퓨터 기초 + Linux
2개월차 → Linux 실습 + 리눅스마스터 2급
3개월차 → 네트워크 + TCP/IP
4개월차 → Python + 웹 기초
5개월차 → 웹 보안 + 보안 도구
6개월차 → CTF + 로그 분석 + 보안관제 + 실습
여기서 중요한 변화가 일어납니다.
처음에는 “Nmap을 어떻게 사용하는가?”를 공부하지만, 실력이 올라가면 “왜 이 포트가 열려 있고, 어떤 서비스가 동작하며, 이것이 어떤 위험으로 이어지는가?”를 생각하게 됩니다.
Wireshark 역시 패킷을 캡처하는 데서 끝나는 것이 아니라 TCP 연결과 DNS·HTTP 흐름을 읽는 능력으로 발전해야 합니다.
Burp Suite도 버튼 사용법보다 HTTP Request와 Response를 보고 애플리케이션의 인증·세션·접근통제 구조를 분석하는 능력이 중요합니다.
결국 사이버보안 실력은 이렇게 발전합니다.
Tool User → System Analyst → Security Engineer → Security Analyst → Security Expert
해킹은 툴을 많이 아는 사람이 잘하는 분야가 아닙니다.
컴퓨터가 어떻게 동작하고,
운영체제가 어떻게 자원을 관리하며,
네트워크에서 데이터가 어떻게 이동하고,
웹 애플리케이션이 어떻게 사용자를 인증하고 데이터를 처리하는지 이해하는 사람이 강합니다.
“공격 기술을 외우기 전에 정상적인 시스템의 동작 원리를 이해하라.”
이 한 문장을 사이버보안 공부의 출발점으로 삼으면 좋습니다.
기초 → 원리 → 분석 → 도구 → 실습 → 방어
이 순서가 결국 가장 빠른 길입니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)