
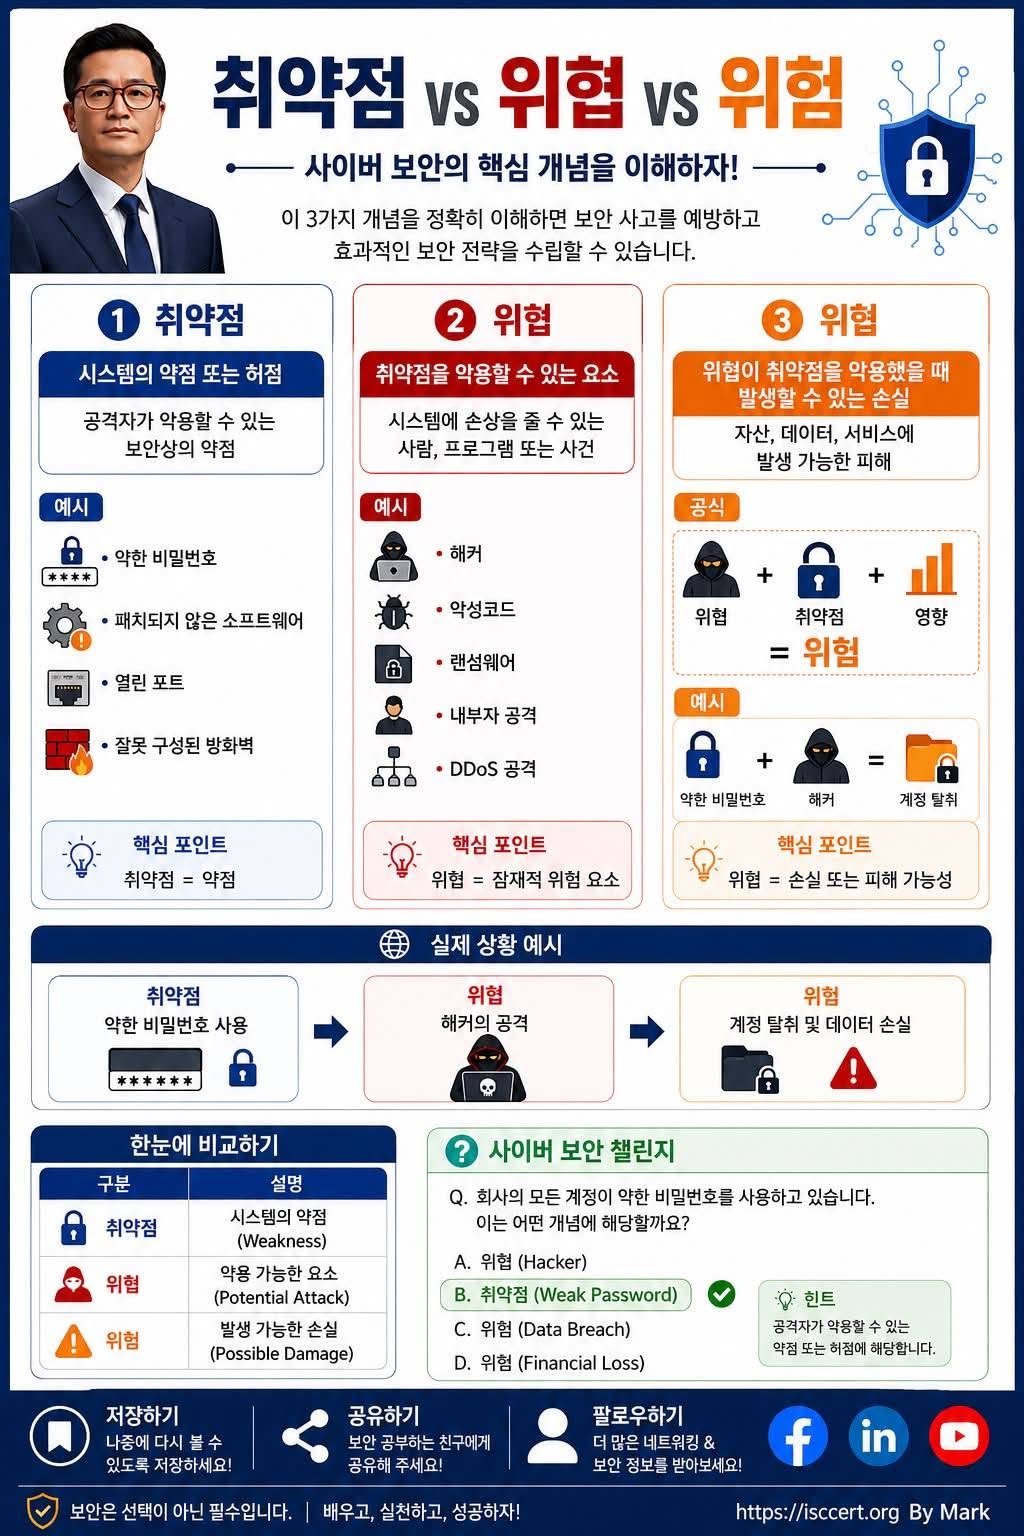
위협(Threat), 위험(Risk)
사이버 보안을 처음 배우는 사람부터 실무자까지 반드시 정확히 구분해야 하는 핵심 개념입니다.
많은 사람들이 취약점 = 위험,
위협 = 해킹이라고 생각하지만, 실제 보안에서는 이 세 가지가 서로 다른 의미를 가집니다.
① 취약점(Vulnerability)
시스템이나 서비스에 존재하는 보안상의 약점 또는 허점입니다.
예를 들어,
* 너무 쉬운 비밀번호
* 보안 패치가 적용되지 않은 소프트웨어
* 외부에 불필요하게 열린 포트
* 잘못 구성된 방화벽
취약점은 공격을 받을 수 있는 가능성을 의미할 뿐, 아직 피해가 발생한 것은 아닙니다.
② 위협(Threat)
취약점을 실제로 악용할 수 있는 공격 주체 또는 공격 행위입니다.
대표적인 예는 다음과 같습니다.
* 해커
* 악성코드(Malware)
* 랜섬웨어
* 내부자 공격
* DDoS 공격
위협은 언제든 존재할 수 있지만, 악용할 취약점이 없다면 공격은 성공하기 어렵습니다.
③ 위험(Risk)
위협이 취약점을 이용했을 때 발생하는 실제 손실이나 피해 가능성입니다.
예를 들어,
약한 비밀번호(취약점)
➜ 해커(위협)
➜ 계정 탈취·개인정보 유출(위험)
즉,
위협(Threat) + 취약점(Vulnerability) + 영향도(Impact) = 위험(Risk)
ISO/IEC 27001:2022에서는 어떻게 적용될까요?
국제 정보보안 표준인 ISO/IEC 27001:2022는 다음과 같은 흐름으로 위험을 관리합니다.
취약점 식별
위협 분석
위험평가(Risk Assessment)
위험처리(Risk Treatment)
지속적인 모니터링 및 개선
보안은 단순히 공격을 막는 것이 아니라 위험을 허용 가능한 수준까지 관리하는 활동입니다.
실무에서 꼭 기억하세요.
취약점(Vulnerability) = 공격당할 수 있는 약점
위협(Threat) = 그 약점을 노리는 공격자 또는 공격
위험(Risk) = 실제 발생 가능한 손실과 피해
이 세 가지 개념을 정확히 이해하는 것이 모든 보안 활동의 출발점입니다.
사이버보안 퀴즈
회사 직원들이 모두 ‘123456’ 같은 쉬운 비밀번호를 사용하고 있습니다.
이 상황에서 취약점(Vulnerability) 은 무엇일까요?
해커(Hacker)
약한 비밀번호(Weak Password) 🅲️ 개인정보 유출(Data Breach)
🅳️ 금전적 손실(Financial Loss)
댓글로 이유까지 함께 남겨보세요!
이 콘텐츠가 도움이 되셨다면 저장하여 복습하시고,
보안을 공부하는 동료들과 공유해 주세요.
국제표준(ISO/IEC 27001, ISO/IEC 27701, ISO/IEC 42001), AI 보안, 클라우드 보안, DevSecOps, 정보보호 실무까지 지속적으로 소개해 드리겠습니다.
#사이버보안 #정보보호 #ISO27001 #ISO27701 #ISO42001 #RiskManagement #RiskAssessment #취약점 #위협 #위험 #정보보안 #DevSecOps #CloudSecurity #CyberSecurity #ISCCERT #MarkLee
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)