
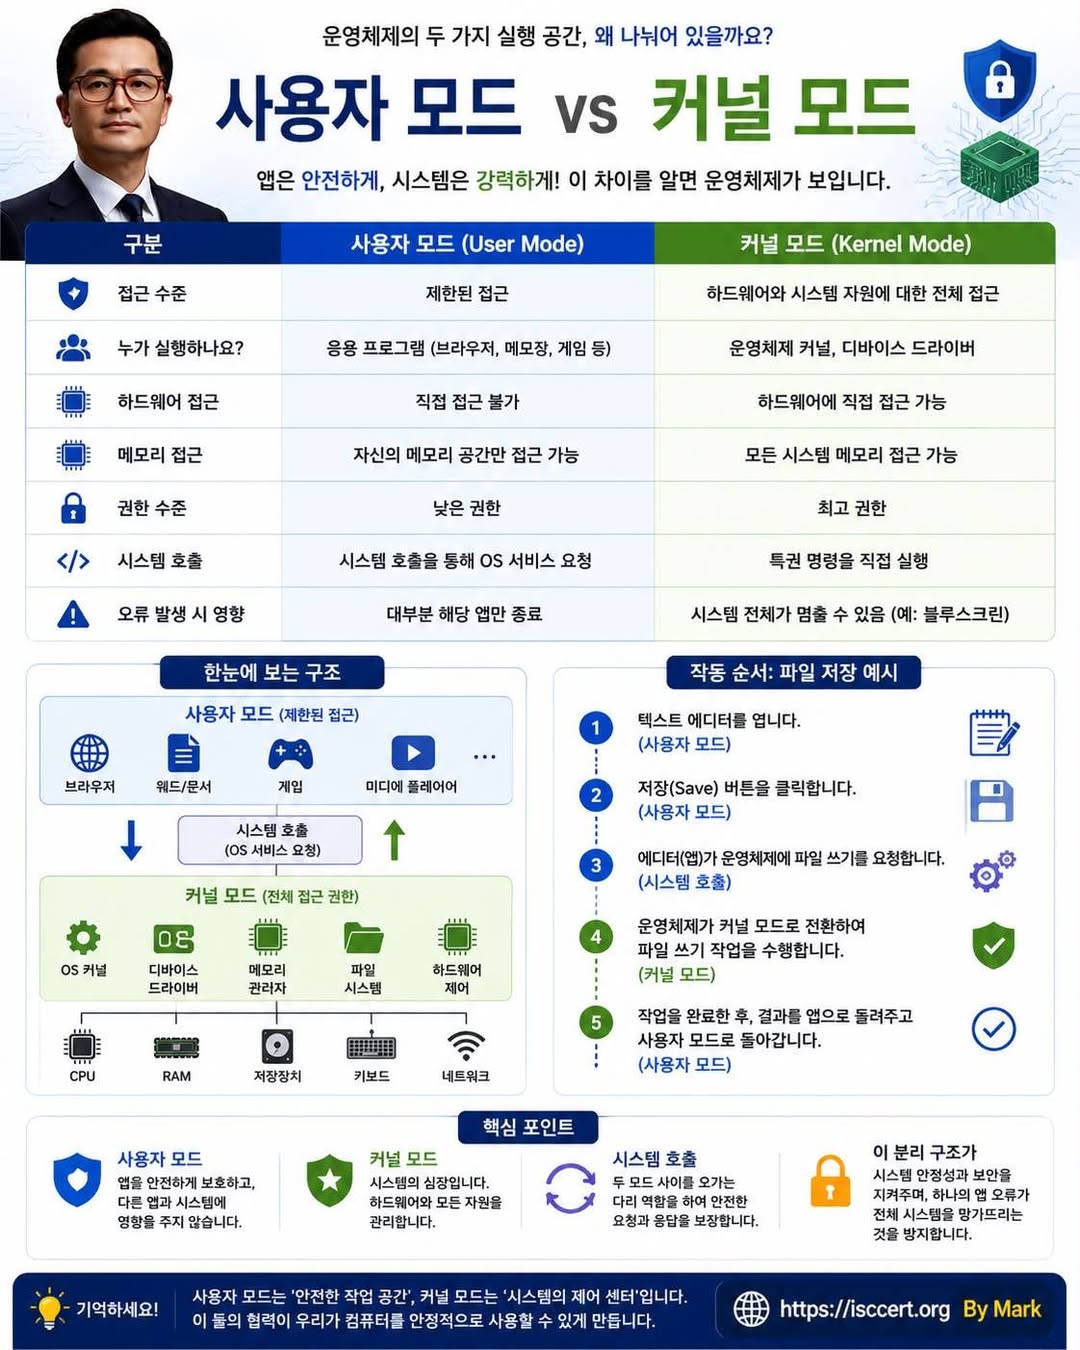
커널 모드(Kernel Mode), 왜 운영체제는 두 개의 실행 공간으로 나눌까요?
컴퓨터를 사용하면서 우리는 웹 브라우저를 열고, 문서를 작성하고, 게임을 실행합니다.
하지만 이런 프로그램들이 CPU, 메모리, 디스크와 같은 하드웨어를 직접 제어하지는 않습니다.
만약 모든 프로그램이 하드웨어를 마음대로 제어할 수 있다면 어떤 일이 벌어질까요?
단 하나의 프로그램 오류만으로도 운영체제 전체가 멈추거나, 중요한 데이터가 손상될 수 있습니다.
그래서 운영체제는 안전성과 안정성을 위해 두 개의 실행 공간(User Mode와 Kernel Mode)으로 나누어 관리합니다.
User Mode(사용자 모드)
사용자 모드는 일반 응용 프로그램이 실행되는 안전한 공간입니다.
대표적인 프로그램은 다음과 같습니다.
웹 브라우저
Word·한글·메모장
이메일 프로그램
게임
동영상 플레이어
이 프로그램들은 사용자가 자유롭게 실행할 수 있지만 다음과 같은 제한이 있습니다.
자신의 메모리만 접근 가능
하드웨어 직접 제어 불가
운영체제 서비스를 요청해야만 파일 저장, 출력, 네트워크 통신 가능
즉,
응용 프로그램은 운영체제의 허락 없이 중요한 시스템 자원에 직접 접근할 수 없습니다.
Kernel Mode(커널 모드)
커널 모드는 운영체제의 핵심(Core) 이 동작하는 영역입니다.
여기서는
운영체제 커널
디바이스 드라이버
메모리 관리자
파일 시스템
프로세스 스케줄러
등이 실행됩니다.
커널 모드는
CPU
메모리
디스크
네트워크
USB
그래픽 카드
등 모든 하드웨어 자원을 직접 제어할 수 있는 최고 권한을 가집니다.
시스템 호출(System Call)이란?
사용자 모드와 커널 모드를 연결하는 유일한 공식 통로가 바로 System Call입니다.
예를 들어 Word에서 문서를 저장한다고 가정해 보겠습니다.
사용자가 저장(Save) 버튼을 누릅니다.
Word는 운영체제에게
“파일을 저장해 주세요.”
라고 요청합니다.
운영체제는 Kernel Mode로 전환합니다.
파일 시스템과 저장장치를 제어하여 실제 저장 작업을 수행합니다.
작업이 끝나면 결과를 응용 프로그램에 전달하고 다시 User Mode로 돌아갑니다.
즉,
모든 중요한 작업은 운영체제가 대신 수행합니다.
왜 이렇게 복잡하게 만들었을까요?
이 구조 덕분에
프로그램 하나가 오류가 나더라도 운영체제 전체가 영향을 받지 않습니다.
악성코드가 시스템 전체를 쉽게 제어하지 못합니다.
메모리 손상을 방지합니다.
여러 프로그램이 서로의 데이터를 침범하지 못합니다.
즉,
운영체제는 성능보다 안정성과 보안을 우선하도록 설계되어 있습니다.
User Mode와 Kernel Mode 비교
사용자 모드(User Mode)
제한된 권한
응용 프로그램 실행
자신의 메모리만 접근
하드웨어 직접 접근 불가
오류 발생 시 대부분 해당 프로그램만 종료
커널 모드(Kernel Mode)
최고 권한
운영체제 핵심 기능 수행
모든 메모리 접근 가능
하드웨어 직접 제어
오류 발생 시 시스템 전체에 영향을 줄 수 있음
개발자와 보안 전문가에게 중요한 이유
이 개념은 운영체제뿐 아니라 다양한 분야의 기초가 됩니다.
시스템 프로그래밍
클라우드 인프라
사이버 보안
Docker·컨테이너
디바이스 드라이버
운영체제(OS) 개발
악성코드 분석
Kernel Mode와 User Mode를 이해하면 운영체제가 왜 안전하게 동작하는지, 그리고 프로그램이 하드웨어와 어떻게 상호작용하는지를 훨씬 명확하게 이해할 수 있습니다.
핵심 정리
운영체제는 모든 프로그램을 신뢰하지 않습니다.
그래서 응용 프로그램은 User Mode에서 안전하게 실행되고,
정말 중요한 작업만 System Call을 통해 Kernel Mode에서 수행됩니다.
이처럼 두 개의 실행 공간을 분리함으로써 안정성, 보안성, 신뢰성을 동시에 확보할 수 있는 것입니다.
User Mode는 사용자와 응용 프로그램을 위한 공간, Kernel Mode는 시스템을 안전하게 운영하기 위한 핵심 제어 공간입니다.
이 단순한 분리가 오늘날 Windows, Linux, macOS 등 모든 현대 운영체제의 안정성을 지탱하는 가장 중요한 설계 원리입니다.
여러분은 User Mode와 Kernel Mode의 차이를 알고 계셨나요?
운영체제, 시스템 프로그래밍 또는 사이버보안과 관련해 더 다뤄보고 싶은 주제가 있다면 댓글로 함께 이야기해 보세요.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)