
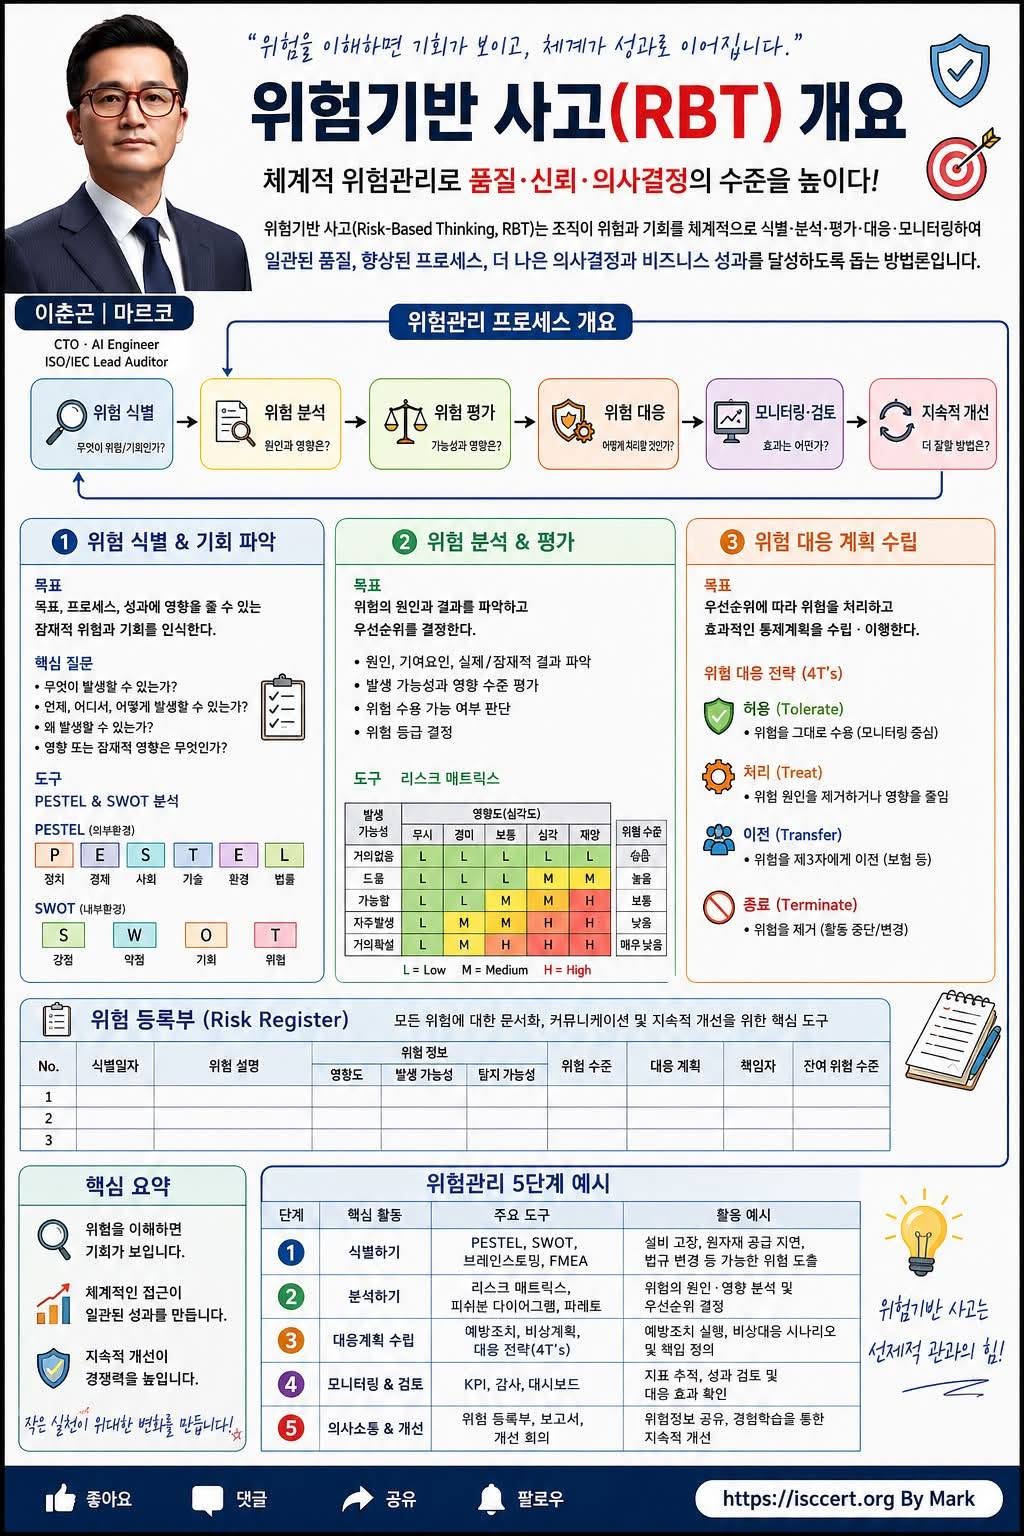
왜 모든 ISO 경영시스템의 출발점일까요?
많은 조직은 문제가 발생한 뒤에 대응합니다.
하지만 우수한 조직은
문제가 생기기 전에 위험(Risk)과 기회(Opportunity)를
먼저 발견하고 관리합니다.
이것이 바로 Risk-Based Thinking(RBT, 위험기반 사고)
입니다.
RBT는 단순히 위험을 줄이는 활동이 아니라,
더 나은 의사결정, 안정적인 품질,
지속적인 개선, 그리고 조직의 경쟁력을 높이는
핵심 경영 방법론입니다.
RBT 6단계 프로세스
① 위험 식별 (Risk Identification)
무엇이 목표 달성을 방해할 수 있는지,
반대로 어떤 기회가 존재하는지 찾습니다.
질문 예시
무엇이 발생할 수 있는가?
언제, 어디에서 발생하는가?
원인은 무엇인가?
영향은 얼마나 큰가?
② 위험 분석 (Risk Analysis)
발생 원인과 영향을 분석하여
실제 관리가 필요한 위험을 구분합니다.
주요 분석도구
• SWOT 분석
• PESTEL 분석
• 브레인스토밍
• FMEA
• 원인분석(Fishbone)
③ 위험 평가 (Risk Evaluation)
발생 가능성과 영향을 평가하여
우선순위를 결정합니다.
일반적으로 Risk Matrix(리스크 매트릭스) 를 활용하여
Low
Medium
High
수준으로 관리합니다.
④ 위험 대응 (Risk Treatment)
평가된 위험은 4가지 전략으로 대응합니다.
Tolerate
허용한다.
→ 관리비용이 더 큰 경우
Treat
감소시킨다.
→ 통제를 강화하고 예방조치를 수행
Transfer
이전한다.
→ 보험, 계약, 외주 등을 활용
Terminate
제거한다.
→ 해당 활동 자체를 중단하거나 변경
⑤ 모니터링 및 검토
위험은 계속 변합니다.
KPI
내부심사
경영검토
성과지표
대시보드 등을 통해
지속적으로 관리해야 합니다.
⑥ 지속적 개선
모든 위험관리는 끝이 없습니다.
실행 결과를 분석하고
새로운 위험을 반영하며
관리체계를 계속 개선해야 합니다.
위험등록부(Risk Register)
실무에서는 모든 위험을 문서화합니다.
대표 관리 항목
위험명
원인
영향도
발생 가능성
위험등급
대응계획
담당자
잔여위험
위험등록부는 ISO 심사에서 가장 중요한 객관적 증거(Evidence) 중 하나입니다.
RBT에서 자주 사용하는 분석도구
SWOT
강점(Strength)
약점(Weakness)
기회(Opportunity)
위협(Threat)
PESTEL
Political
Economic
Social
Technological
Environmental
Legal
외부환경 변화까지 함께 분석하여
미래 위험을 예측합니다.
RBT가 적용되는 국제표준
ISO 9001 (품질경영)
ISO 14001 (환경경영)
ISO 45001 (안전보건)
ISO/IEC 27001 (정보보안)
ISO/IEC 27701 (개인정보보호)
ISO/IEC 42001 (AI 경영시스템)
ISO 31000 (리스크관리)
즉, 위험기반 사고는 하나의 표준이 아니라 모든 현대 경영시스템을 관통하는 핵심 원칙입니다.
핵심 메시지
“위험을 두려워하는 조직은 대응에 머물고, 위험을 관리하는 조직은 기회를 만듭니다.”
체계적인 위험관리는 단순한 리스크 감소가 아니라 품질 향상, 고객 신뢰 확보, 지속가능한 성장, 그리고 기업 경쟁력 강화로 이어집니다.
오늘부터 Risk-Based Thinking(RBT) 를 조직의 모든 의사결정과 업무 프로세스에 적용해 보세요.
작은 변화가 미래의 큰 성공을 만들어 냅니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)