
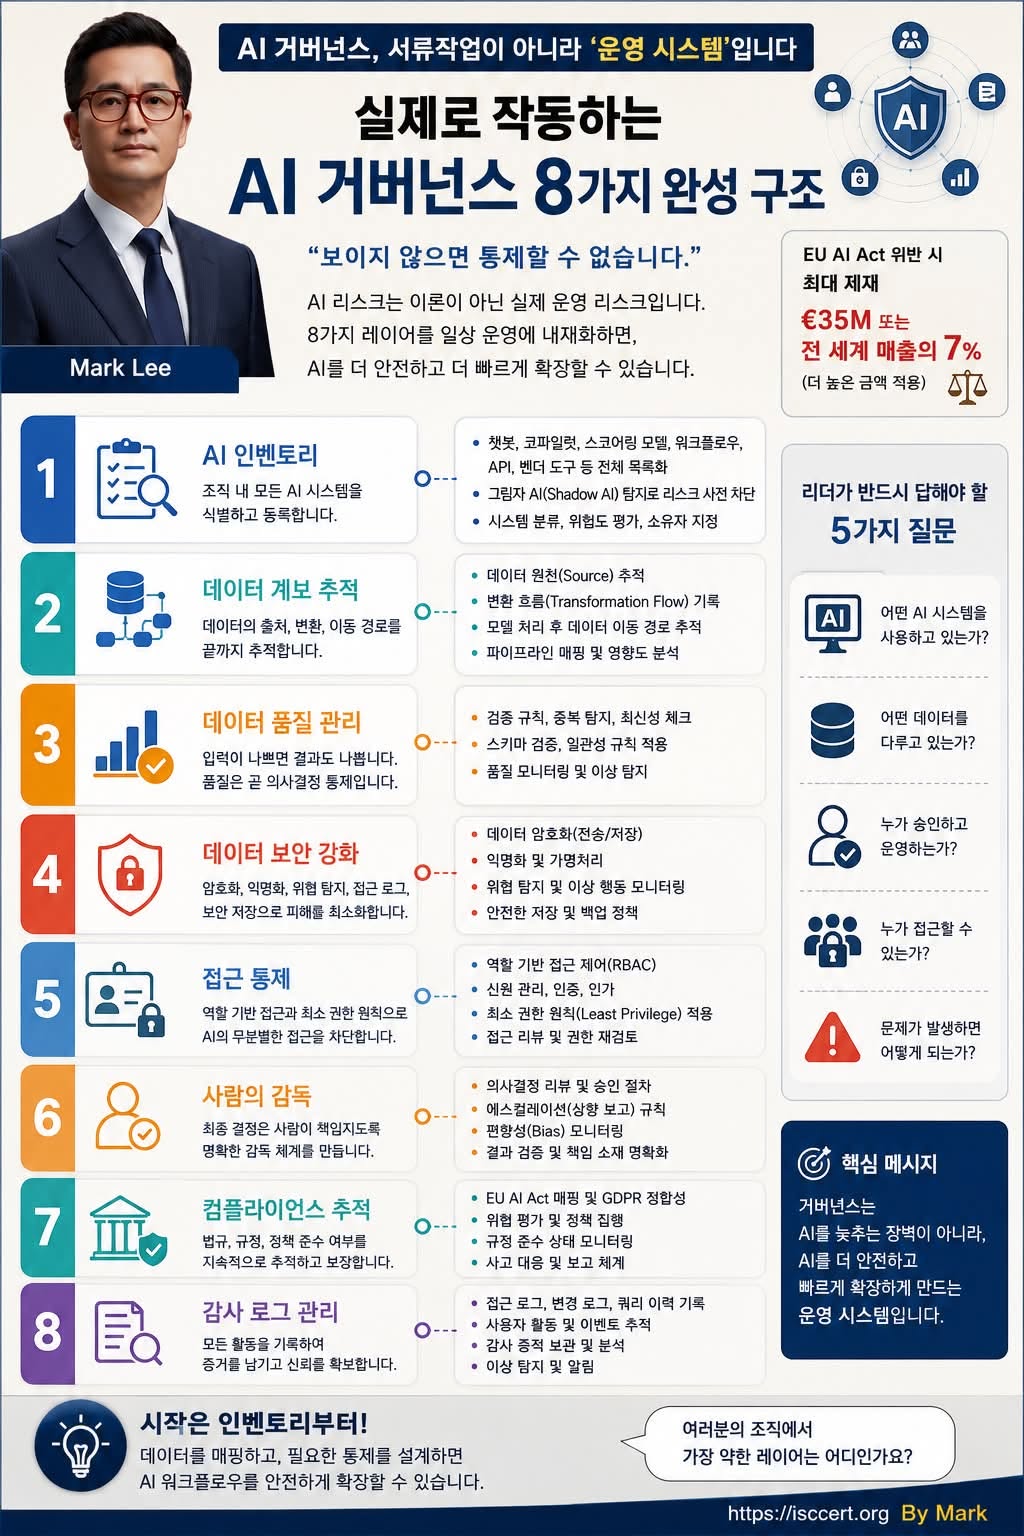
많은 기업이 AI 거버넌스를 정책 문서 작성이나 규제 대응 프로젝트로 생각합니다.
하지만 진짜 AI 거버넌스는 AI를 안전하고 지속적으로 운영하기 위한
조직의 운영체계(Operating System)입니다.
AI는 보이지 않으면 관리할 수 없고, 관리되지 않으면 신뢰할 수 없습니다.
성공적인 AI 거버넌스는 정책 → 통제 → 증거(Evidence)의 순서가 아니라,
가시성(Visibility) → 통제(Control) → 증거(Evidence)의 순서로 구축되어야 합니다.
AI 거버넌스를 완성하는 8가지 핵심 레이어
① AI 인벤토리(AI Inventory)
“우리 조직은 어떤 AI를 사용하고 있는가?”
모든 AI 자산을 식별하고 등록해야 합니다.
ChatGPT, Claude, Copilot
AI Agent
RAG 시스템
Workflow
API
SaaS AI
Vendor AI
특히 Shadow AI(비인가 AI 사용) 는 가장 먼저 찾아야 할 위험 요소입니다.
② 데이터 계보(Data Lineage)
AI가 사용하는 데이터의 전체 이동 경로를 추적합니다.
데이터 출처(Source)
데이터 변환 과정
AI 처리 과정
데이터 저장 위치
외부 전송 여부
데이터 흐름을 모르면 AI 위험도도 알 수 없습니다.
③ 데이터 품질(Data Quality)
AI의 결과는 입력 데이터의 품질을 절대 넘지 못합니다.
반드시 관리해야 하는 요소
데이터 검증
중복 제거
최신성 확인
스키마 검증
일관성 유지
데이터 품질은 운영 업무가 아니라 AI 의사결정의 핵심 통제(Control) 입니다.
④ 데이터 보안(Data Security)
AI가 사용하는 데이터는 보안이 기본입니다.
필수 통제 항목
암호화
가명·익명처리
접근 로그
위협 탐지
안전한 저장 및 백업
AI가 안전한 것이 아니라,
데이터가 안전해야 AI도 안전합니다.
⑤ 접근 통제(Access Control)
AI는 누구나 사용할 수 있는 도구가 되어서는 안 됩니다.
필수 원칙
RBAC(Role-Based Access Control)
IAM(Identity & Access Management)
인증(Authentication)
권한관리(Authorization)
최소 권한 원칙(Least Privilege)
AI 접근 권한은 정보보안과 동일한 수준으로 관리되어야 합니다.
⑥ 사람의 감독(Human Oversight)
AI는 사람을 대신하는 것이 아니라 사람을 지원하는 기술입니다.
사람이 반드시 책임져야 하는 영역
중요 의사결정 승인
결과 검토
편향(Bias) 점검
오류 수정
책임 소재(Accountability)
최종 책임은 항상 사람에게 있습니다.
⑦ 컴플라이언스 관리(Compliance Tracking)
AI는 기술만으로 운영되지 않습니다.
법률과 국제표준을 함께 준수해야 합니다.
대표 기준
EU AI Act
GDPR
ISO/IEC 42001(AI 경영시스템)
ISO/IEC 27001(ISMS)
ISO/IEC 27701(PIMS)
개인정보보호법(PIPA)
AI 위험평가
사고 대응 및 보고
컴플라이언스는 일회성 인증이 아니라 지속적인 운영 활동입니다.
⑧ 감사 로그(Audit Logs)
AI 운영의 모든 활동은 증거(Evidence) 로 남아야 합니다.
기록해야 하는 항목
사용자 접근 로그
프롬프트 기록
모델 변경 이력
데이터 변경 이력
AI 응답 이력
시스템 이벤트
감사 로그는 AI 거버넌스의 신뢰성을 입증하는 가장 중요한 근거입니다.
리더가 반드시 답할 수 있어야 하는 5가지 질문
우리 조직에는 어떤 AI 시스템이 운영되고 있는가?
AI는 어떤 데이터를 처리하는가?
누가 AI를 승인하고 관리하는가?
누가 AI에 접근할 수 있는가?
AI 사고가 발생하면 어떻게 대응하는가?
이 다섯 가지 질문에 즉시 답할 수 없다면 AI 거버넌스 체계는 아직 완성되지 않은 것입니다.
핵심 메시지
AI 거버넌스의 목적은 AI 활용을 제한하는 것이 아니라, 더 안전하고 더 빠르게 AI를 확산할 수 있는 기반을 만드는 것입니다.
정책만으로는 AI를 관리할 수 없습니다.
AI 자산을 식별하고(Inventory), 데이터를 이해하며(Lineage), 품질과 보안을 확보하고(Quality & Security), 접근을 통제하며(Access Control), 사람의 감독(Human Oversight), 컴플라이언스(Compliance), 감사 로그(Audit Logs)를 하나의 운영 체계로 연결할 때 비로소 AI 거버넌스가 완성됩니다.
AI 시대의 경쟁력은 더 많은 AI를 도입하는 것이 아니라 더 안전하고 신뢰할 수 있게 운영하는 능력에서 결정됩니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)