
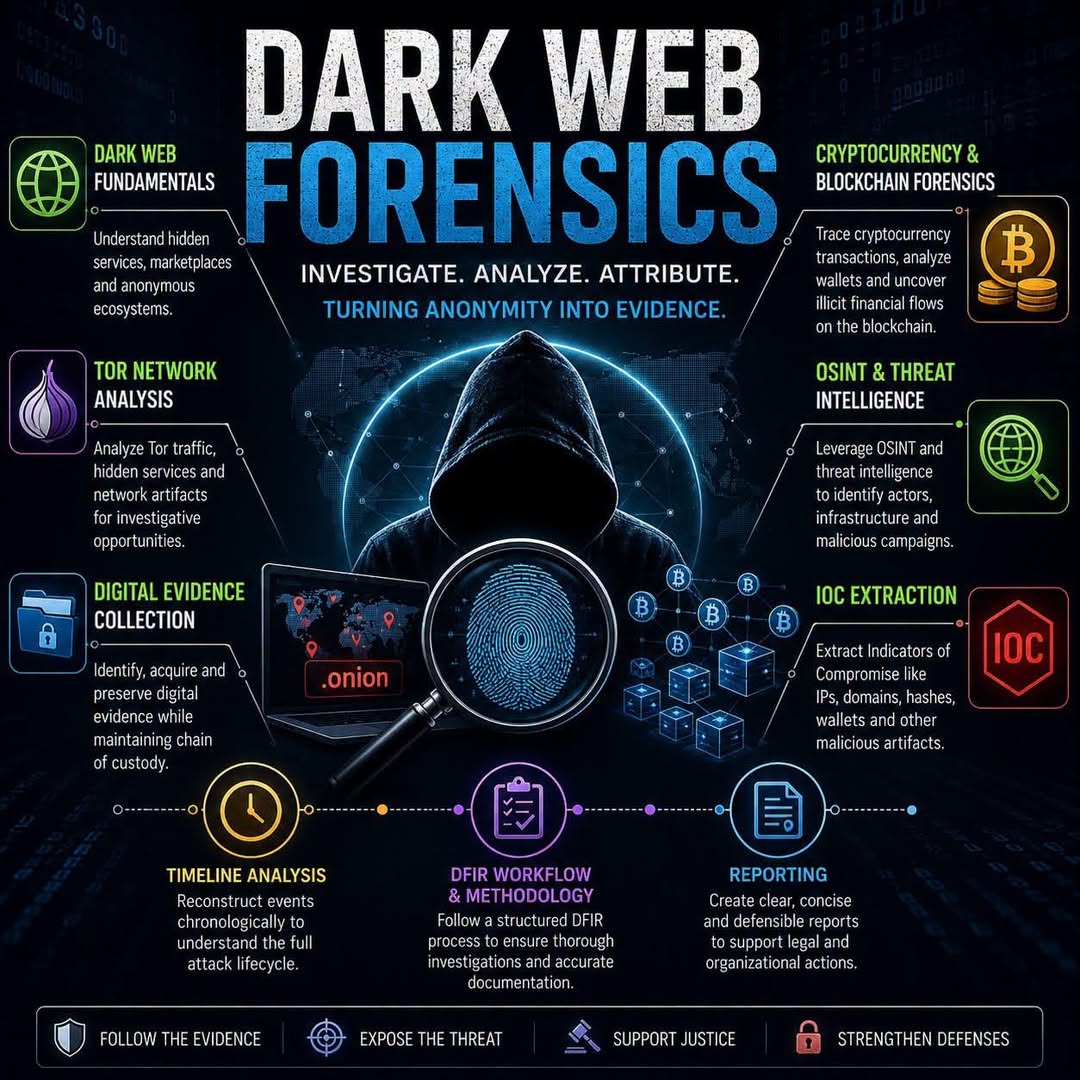
다크웹 포렌식(Dark Web Forensics)이 사이버 범죄를 밝히는 방법
많은 사람들은 다크웹(Dark Web) 을 ‘절대 추적할 수 없는 공간’이라고 생각합니다. 하지만
실제로는 디지털 포렌식(Digital Forensics),
블록체인 분석(Blockchain Forensics), OSINT(공개정보분석),
위협 인텔리전스(Threat Intelligence) 기술이 발전하면서
익명성 뒤에 숨은 범죄 활동도 점점 더 효과적으로
추적되고 있습니다.
오늘날의 다크웹 포렌식은 단순히 다크웹을 탐색하는 기술이 아닙니다.
사이버 공격의 흔적을 수집하고, 범죄자의 활동을 재구성하며,
법적 효력이 있는 디지털 증거를 확보하는 종합적인 조사 체계입니다.
다크웹 포렌식 핵심 분야
1. 다크웹 기본 이해 (Dark Web Fundamentals)
Tor 네트워크, 히든 서비스(.onion), 암시장(Marketplace), 익명 커뮤니케이션 구조를 이해하여 범죄 환경을 분석합니다.
2. Tor 네트워크 분석 (Tor Network Analysis)
Tor 트래픽과 네트워크 아티팩트를 분석하여 공격자의 활동 흔적과 조사 가능한 단서를 찾아냅니다.
3. 디지털 증거 수집 (Digital Evidence Collection)
전자증거를 식별·수집·보존하고 Chain of Custody(증거관리 절차) 를 유지하여 법적 신뢰성을 확보합니다.
₿ 4. 암호화폐 및 블록체인 포렌식 (Blockchain Forensics)
비트코인과 다양한 암호화폐의 거래 흐름을 추적하여 지갑 간 관계와 자금 세탁, 불법 자금 이동을 분석합니다.
5. OSINT 및 위협 인텔리전스 (OSINT & Threat Intelligence)
공개정보(OSINT)와 위협 정보를 결합하여 공격자, 악성 인프라, 공격 캠페인을 식별하고 연관성을 분석합니다.
6. IOC 추출 (Indicators of Compromise)
IP 주소, 도메인, 파일 해시(Hash), Wallet 주소, 악성 URL 등 침해지표(IOC)를 수집하여 공격을 식별하고 확산을 차단합니다.
7. 타임라인 분석 (Timeline Analysis)
사건 발생 시점부터 침해, 확산, 피해까지의 모든 과정을 시간순으로 재구성하여 공격 흐름을 명확하게 파악합니다.
8. DFIR 프로세스 및 보고서 작성 (DFIR Workflow & Reporting)
DFIR(Digital Forensics & Incident Response) 절차에 따라 조사 결과를 체계적으로 문서화하고, 법적 증거와 경영진 의사결정을 지원하는 보고서를 작성합니다.
왜 다크웹 포렌식이 중요한가?
최근 사이버 범죄는 랜섬웨어(Ransomware), 데이터 유출(Data Breach), 가상자산 탈취, 기업 정보 판매, 국가 기반 공격(APT) 등으로 빠르게 고도화되고 있습니다.
이러한 공격자들은 Tor와 암호화폐를 이용해 자신의 신원을 숨기지만,
디지털 흔적은 반드시 남습니다.
거래 기록은 블록체인에 저장됩니다.
네트워크에는 다양한 아티팩트가 존재합니다.
IOC와 OSINT를 결합하면 공격자의 활동을 재구성할 수 있습니다.
결국 익명성은 완전한 은폐가 아니라, 전문적인 분석이 필요한 또 하나의 조사 대상일 뿐입니다.
핵심 메시지
“공격자는 익명성 뒤에 숨을 수 있지만, 디지털 증거는 결코 사라지지 않습니다.”
다크웹 포렌식은 사이버 범죄를 추적하고, 디지털 증거를 확보하며, 조직의 보안 수준을 강화하는 핵심 역량입니다.
특히 다음과 같은 전문가에게 반드시 필요한 분야입니다.
DFIR(디지털 포렌식·침해사고 대응) 전문가
SOC(Security Operations Center) 분석가
Threat Hunter 및 Threat Intelligence 분석가
침해사고 대응(IR) 전문가
블록체인 포렌식 분석가
사이버 수사기관 및 법집행기관
정보보호 및 디지털 포렌식 전문가
#CyberSecurity #DarkWeb #DigitalForensics #DFIR #ThreatIntelligence #OSINT #Blockchain #Cryptocurrency #IncidentResponse #ThreatHunting #DigitalEvidence #CyberInvestigation #BlueTeam #InfoSec #Forensics #CyberDefense
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)