
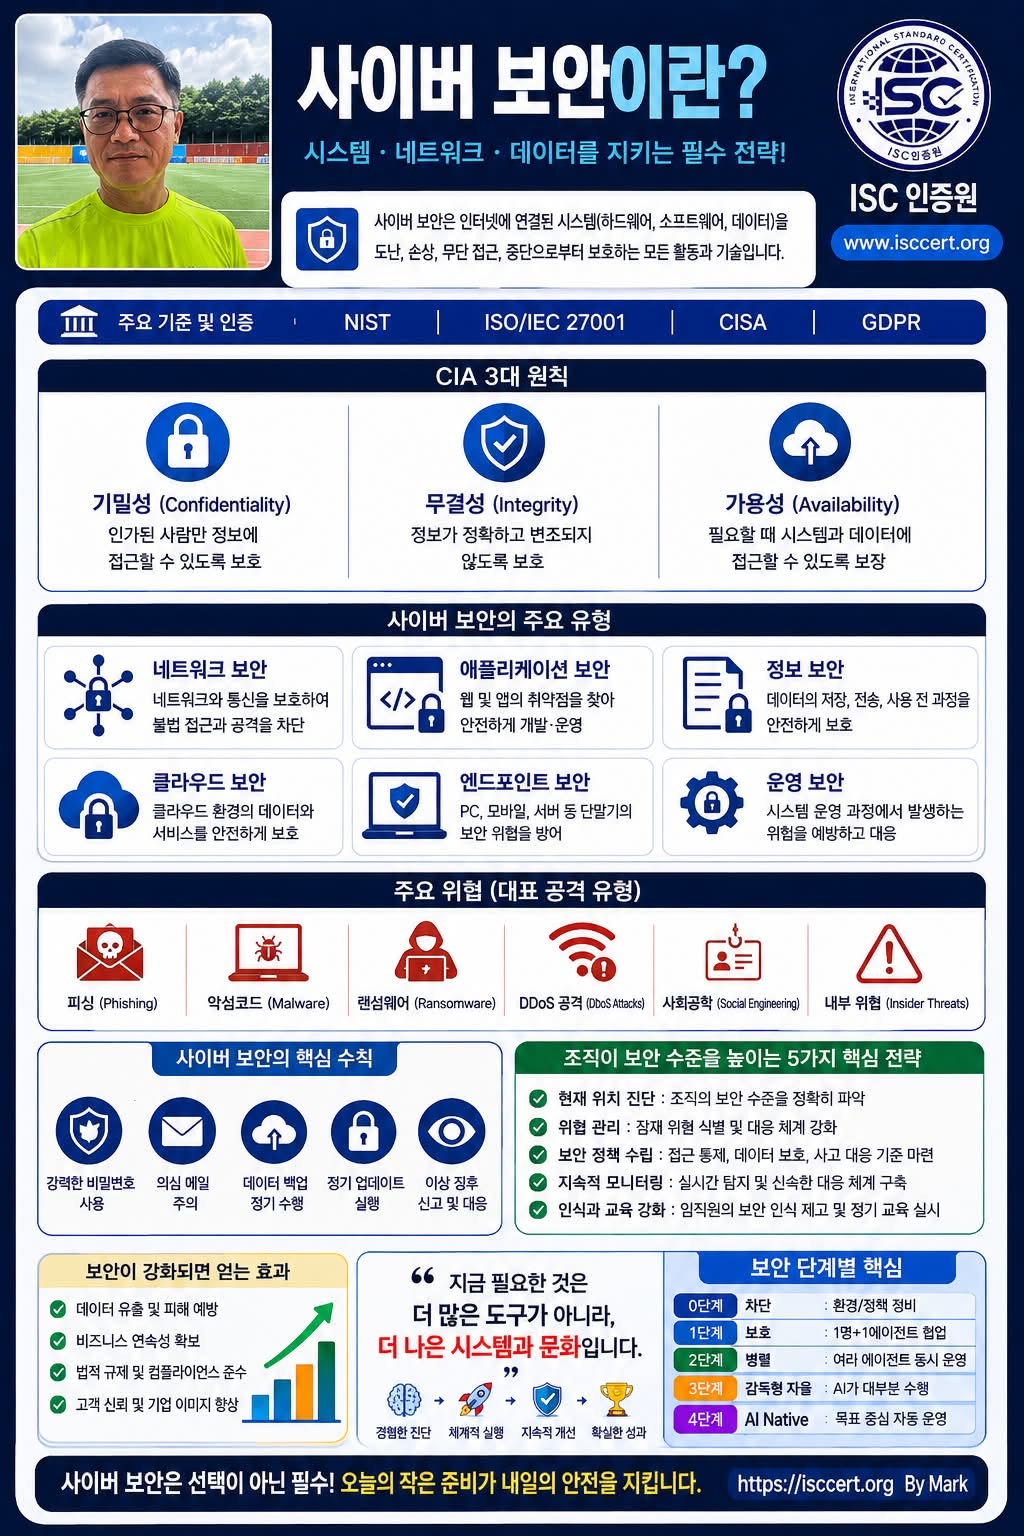
디지털 시대의 신뢰를 지키는 가장 강력한 방어 체계
시스템 · 네트워크 · 데이터 보호의 핵심 전략
사이버 보안은 인터넷에 연결된 모든 시스템(하드웨어·소프트웨어·네트워크·데이터)을 해킹,
악성코드, 랜섬웨어,
내부 위협 등 다양한 사이버 공격으로부터 보호하기 위한
기술·관리·운영 체계입니다.
글로벌 보안 표준 및 프레임워크
NIST Cybersecurity Framework (CSF)
미국 표준 기반의 사이버 보안 관리체계
ISO/IEC 27001:2022
국제 정보보호경영시스템(ISMS) 표준
CISA
미국 사이버보안 및 인프라보안청 권고사항
GDPR
EU 개인정보 보호 규정
CIA 보안 3대 원칙
기밀성 (Confidentiality)
허가된 사용자만 정보에 접근할 수 있도록 보호합니다.
접근통제
암호화
권한관리
MFA(다중인증)
무결성 (Integrity)
데이터가 위·변조되지 않고 정확성과 신뢰성을 유지하도록 보장합니다.
변경관리
전자서명
로그관리
해시(Hash)
가용성 (Availability)
필요한 순간 언제든지 시스템과 데이터에 안정적으로 접근할 수 있도록 보장합니다.
백업
이중화(HA)
재해복구(DR)
장애 대응
사이버 보안 핵심 영역
네트워크 보안
방화벽, IDS/IPS, VPN 등을 활용하여 네트워크를 보호합니다.
애플리케이션 보안
웹·모바일·API의 취약점을 제거하여 안전한 서비스를 제공합니다.
정보보안(Data Security)
데이터 저장·전송·사용 전 과정을 보호합니다.
클라우드 보안
AWS, Azure, GCP 등 클라우드 환경을 안전하게 운영합니다.
엔드포인트 보안
PC, 서버, 모바일, IoT 등 단말을 보호합니다.
운영 보안(Security Operations)
24×7 모니터링, 탐지, 대응(SOC)으로 보안사고를 예방합니다.
보안 관리 8대 핵심 분야
① 보안 및 위험관리
위험을 식별·평가·통제하여 보안 수준을 유지합니다.
② 자산보안
중요 정보와 자산을 분류하고 보호합니다.
③ 보안 아키텍처
안전한 IT 인프라와 시스템을 설계합니다.
④ 네트워크 보안
안전한 네트워크 운영과 접근통제를 수행합니다.
⑤ IAM(신원 및 접근관리)
사용자 인증과 최소권한 원칙을 적용합니다.
⑥ 보안 평가
취약점 진단, 모의해킹, 리스크 평가를 수행합니다.
⑦ 보안 운영
로그 분석, 침해 탐지, 사고 대응을 수행합니다.
⑧ 보안 개발(Secure SDLC)
개발 단계부터 보안을 내재화(Shift Left Security)합니다.
대표적인 사이버 공격
피싱(Phishing)
가짜 이메일·문자·웹사이트를 이용한 개인정보 탈취
악성코드(Malware)
바이러스·트로이목마·스파이웨어 감염
랜섬웨어(Ransomware)
파일 암호화 후 금전을 요구하는 공격
DDoS 공격
대량 트래픽으로 서비스를 마비시키는 공격
사회공학(Social Engineering)
사람의 심리를 이용한 정보 탈취
내부자 위협(Insider Threat)
내부 직원의 실수 또는 악의적 행위로 발생하는 보안사고
반드시 실천해야 할 보안 수칙
강력한 비밀번호 + MFA 사용
운영체제 및 소프트웨어 최신 업데이트
중요 데이터 정기 백업
의심스러운 이메일 및 링크 클릭 금지
최소 권한(Least Privilege) 원칙 적용
이상 징후 즉시 신고 및 대응
사이버 보안이 기업에 제공하는 가치
개인정보 및 핵심기술 보호
랜섬웨어 피해 예방
비즈니스 연속성 확보
고객 신뢰 향상
ISO/IEC 27001 등 국제인증 대응
개인정보보호법·GDPR 등 규제 준수
브랜드 가치 및 기업 경쟁력 강화
사이버 보안 성공 전략 5가지
① 위험 기반(Risk-Based) 접근
가장 중요한 자산부터 보호합니다.
② Zero Trust 보안
“절대 신뢰하지 말고 항상 검증하라.”
③ Security by Design
설계 단계부터 보안을 내재화합니다.
④ 지속적 모니터링
AI 기반 탐지와 자동 대응 체계를 구축합니다.
⑤ 보안 문화 정착
기술보다 사람의 보안 의식을 강화합니다.
핵심 메시지
사이버 보안은 IT 부서만의 업무가 아닙니다.
모든 임직원이 함께 만드는 조직의 경쟁력이자 기업의 생존 전략입니다.
하단 슬로건
Protect Today. Secure Tomorrow.
오늘의 보안이 내일의 신뢰를 만듭니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)