
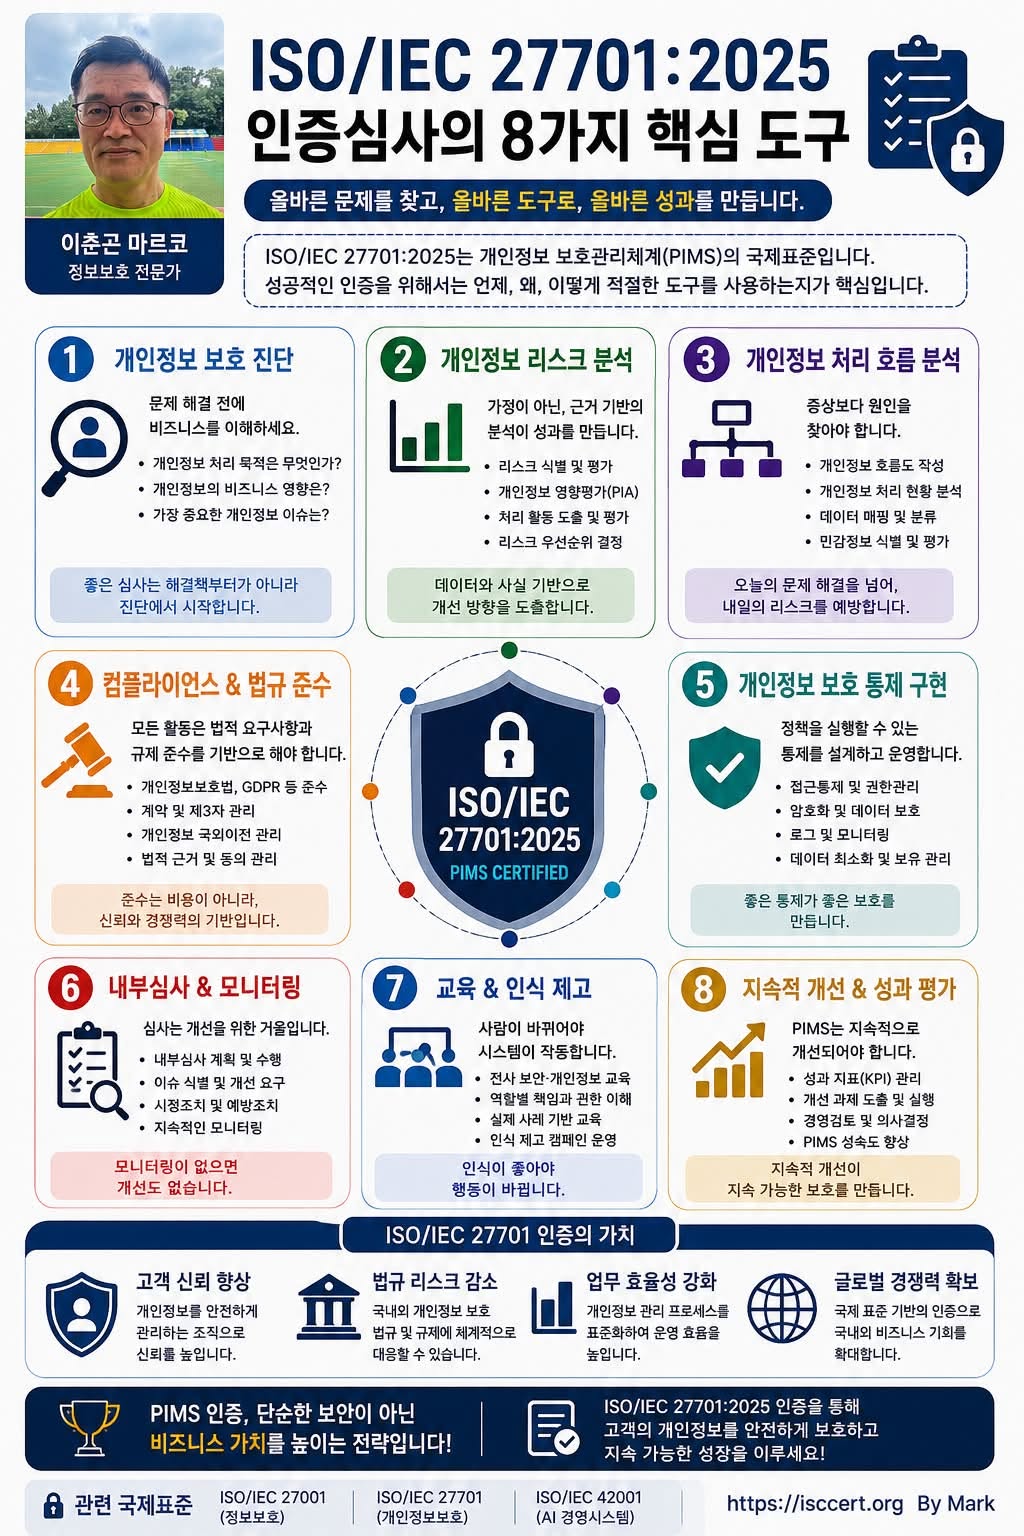
가장 중요한 도구는 체크리스트가 아닙니다.
많은 사람들이 개인정보보호
인증심사원의 핵심 도구를 이렇게 생각합니다.
ISO/IEC 27701 표준
PIMS 체크리스트
개인정보 영향평가(PIA)
위험평가(Risk Assessment)
물론 모두 중요한 도구입니다.
하지만 좋은 심사원을 만드는 것은 도구가 아니라, 도구를 언제(When), 왜(Why), 어떻게(How) 활용해야 하는지 아는 능력입니다.
우수한 인증심사원은 단순히 적합성만 확인하지 않습니다.
조직의 개인정보 처리 활동을 이해하고, 잠재적인 위험을 발견하며, 지속적으로 개선할 수 있는 방향을 제시합니다.
이번 카드에서는 ISO/IEC 27701:2025 인증심사원이 반드시 갖추어야 할 8가지 핵심 역량을 소개합니다.
① 개인정보 보호 진단 (Privacy Diagnosis)
좋은 심사는 체크리스트에서 시작하지 않습니다.
조직의 업무와 개인정보 처리 목적을 이해하는 것에서 시작합니다.
개인정보는 왜 수집되는가?
어떤 업무에 활용되는가?
가장 중요한 개인정보 위험은 무엇인가?
정확한 진단이 좋은 개선으로 이어집니다.
② 개인정보 리스크 분석 (Privacy Risk Analysis)
감이나 경험보다 중요한 것은 객관적인 데이터와 근거입니다.
심사원은
개인정보 영향평가(PIA)
위험 식별 및 평가
데이터 흐름 분석
처리 활동 분석
등을 통해 실제 위험을 파악합니다.
데이터 기반 분석은 효과적인 개선 방향을 제시합니다.
③ 개인정보 처리 흐름 분석 (Privacy Process Analysis)
문제의 증상보다 원인을 찾는 것이 더 중요합니다.
심사원은
개인정보 라이프사이클
데이터 흐름(Data Flow)
처리 활동
제3자 제공 및 국외 이전
등을 분석하여 근본 원인을 식별합니다.
오늘의 문제 해결보다 내일의 사고 예방이 더 큰 가치입니다.
④ 컴플라이언스와 법규 준수 (Compliance)
ISO/IEC 27701은 단순한 인증이 아닙니다.
개인정보보호법, GDPR 등 관련 법규를 조직의 업무에 적용하는 관리체계입니다.
심사원은
개인정보보호법
GDPR
계약 및 위탁관리
법적 요구사항
준수 여부를 종합적으로 평가합니다.
준수는 비용이 아니라 기업 신뢰의 기반입니다.
⑤ 개인정보 보호 통제 구현 (Privacy Controls)
정책만으로는 개인정보를 보호할 수 없습니다.
실제 운영되는 통제가 필요합니다.
대표적인 통제는
접근통제
암호화
로그 및 모니터링
데이터 최소화
보유기간 관리
입니다.
좋은 통제가 좋은 개인정보 보호를 만듭니다.
⑥ 내부심사와 모니터링 (Internal Audit)
심사는 합격 여부를 판단하는 절차가 아닙니다.
조직이 지속적으로 성장하도록 돕는 개선 활동입니다.
심사원은
내부심사
시정조치
예방조치
성과 모니터링
을 통해 관리체계의 효과성을 확인합니다.
지속적인 모니터링이 지속적인 개선을 만듭니다.
⑦ 교육과 개인정보 보호 문화
아무리 좋은 시스템도 사람의 인식이 부족하면 제대로 작동하지 않습니다.
심사원은
개인정보 보호 교육
역할별 책임 인식
조직 문화 정착
경영진 참여
여부를 함께 평가합니다.
기술보다 중요한 것은 사람의 행동 변화입니다.
⑧ 지속적인 개선 (Continuous Improvement)
ISO/IEC 27701은 일회성 인증이 아니라 지속적인 관리체계입니다.
심사원은
KPI 관리
위험 재평가
개선과제 실행
경영검토
PIMS 성숙도 향상
여부를 확인합니다.
지속적인 개선이 조직의 경쟁력을 만듭니다.
ISO/IEC 27701 인증이 기업에 주는 가치
고객과 이해관계자의 신뢰 향상
개인정보 유출 및 법적 리스크 감소
개인정보 관리 프로세스의 효율성 향상
국내외 고객 및 글로벌 시장 경쟁력 확보
AI·클라우드 시대의 개인정보 거버넌스 강화
핵심 메시지
ISO/IEC 27701:2025 인증은 단순히 인증서를 획득하는 것이 아닙니다.
조직의 개인정보를 안전하게 보호하고, 법적 요구사항을 충족하며, 고객의 신뢰를 확보하는 국제적인 개인정보 보호관리체계(PIMS)입니다.
좋은 인증심사원은 체크리스트를 확인하는 사람이 아니라, 조직의 개인정보 보호 수준을 한 단계 끌어올리는 신뢰받는 파트너입니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)