
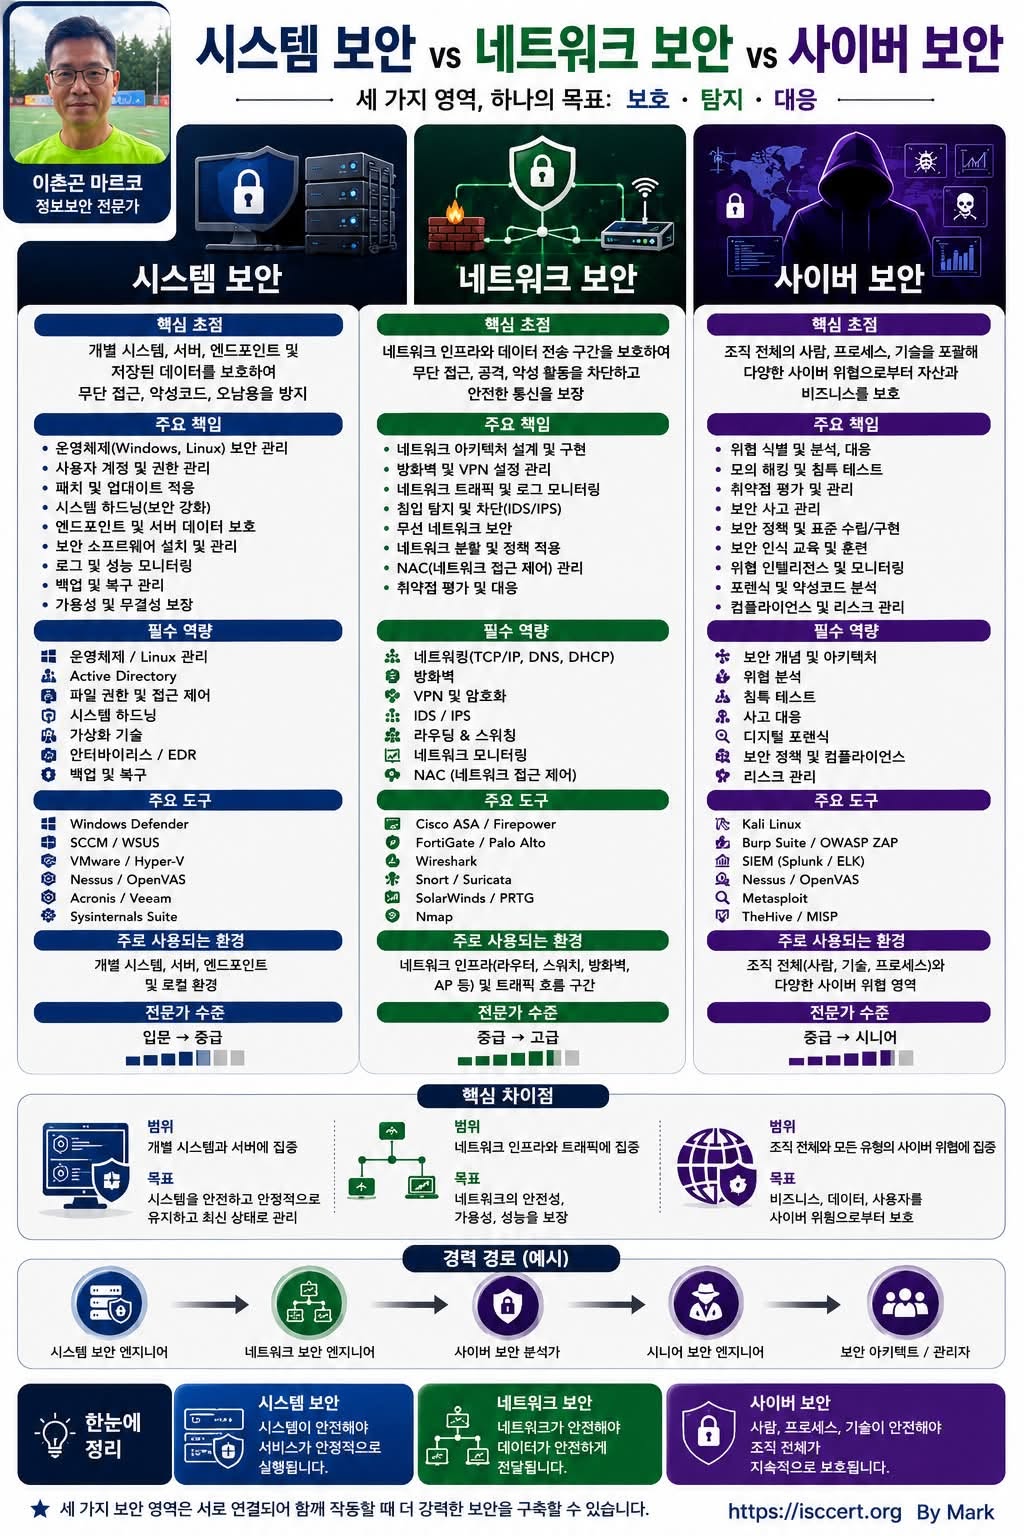
무엇이 다르고, 무엇을 보호할까요?
“보안”이라는 단어는 같지만, 보호 대상과 역할은 서로 다릅니다.
많은 사람들이 시스템 보안(System Security), 네트워크 보안(Network Security), 사이버 보안(Cyber Security)을 같은 의미로 생각하지만, 실제 업무에서는 담당 영역과 필요한 기술이 명확하게 구분됩니다.
이번 카드 한 장으로 세 분야의 차이를 쉽게 이해해 보세요.
① 시스템 보안 (System Security)
개별 시스템을 안전하게 보호하는 기술
시스템 보안은 서버, PC, 노트북, 모바일, 운영체제, 데이터베이스 등 개별 IT 자산을 보호하는 분야입니다.
주요 업무
Windows / Linux 보안관리
사용자 계정 및 접근권한 관리
보안 패치 및 업데이트
시스템 하드닝(Hardening)
악성코드 및 랜섬웨어 대응
백업 및 복구
대표 기술
* Windows Server
* Linux
* Active Directory
* VMware
* EDR
* 백업 솔루션
② 네트워크 보안 (Network Security)
데이터가 이동하는 모든 경로를 안전하게 보호하는 기술
네트워크 보안은 내부망과 인터넷을 연결하는 모든 통신 경로를 보호하여 침입과 공격을 차단하는 분야입니다.
주요 업무
방화벽 구축 및 운영
VPN 구축
IDS / IPS 운영
NAC 구축
네트워크 모니터링
침입 탐지 및 대응
대표 기술
* Cisco
* Palo Alto
* Fortinet
* Wireshark
* Suricata
* SolarWinds
* Nmap
③ 사이버 보안 (Cyber Security)
조직 전체를 사이버 위협으로부터 보호하는 종합 보안 체계
사이버 보안은 시스템과 네트워크뿐 아니라 사람, 프로세스, 정책, 법규, AI, 클라우드까지 포함하는 가장 넓은 개념입니다.
주요 업무
보안 거버넌스 구축
위험관리(Risk Management)
침투 테스트(Penetration Test)
취약점 진단
디지털 포렌식
보안관제(SOC)
사고 대응(IR)
보안 정책 및 컴플라이언스
한눈에 비교
시스템 보안
보호 대상: 서버·PC·운영체제
핵심 목표: 시스템 안정성과 무결성 확보
주요 기술: Windows, Linux, EDR, 백업·복구
적용 범위: 개별 장비와 서버
요구 역량: 시스템 운영·계정·권한·패치 관리
네트워크 보안
보호 대상: 네트워크와 전송 데이터
핵심 목표: 안전하고 안정적인 데이터 통신
주요 기술: Firewall, VPN, IDS/IPS, NAC
적용 범위: 라우터·스위치·방화벽·무선망
요구 역량: 네트워크 설계·모니터링·침입 대응
사이버 보안
보호 대상: 사람·기술·프로세스를 포함한 조직 전체
핵심 목표: 비즈니스와 핵심 정보를 사이버 위협으로부터 보호
주요 기술: SOC, 사고대응, GRC, 위험관리, 포렌식
적용 범위: 조직 전체와 공급망·클라우드·AI 환경
요구 역량: 보안 전략·위험관리·컴플라이언스·사고 대응
한 문장으로 정리
시스템 보안은 장비를 보호하고
네트워크 보안은 데이터 이동 경로를 보호하며
사이버 보안은 조직 전체를 보호합니다.
세 영역은 서로 분리된 분야가 아니라, 함께 작동할 때 강력한 보안체계가 완성됩니다.
추천 커리어 로드맵
① 시스템 보안 엔지니어
② 네트워크 보안 엔지니어
③ 사이버 보안 분석가
④ 시니어 보안 엔지니어
⑤ 보안 아키텍트 / CISO / 보안 컨설턴트
핵심 메시지
시스템이 안전해야 서비스가 안정적으로 운영됩니다.
네트워크가 안전해야 데이터가 안전하게 전달됩니다.
사이버 보안이 완성되어야 조직 전체가 지속적으로 보호됩니다.
세 가지 보안은 서로 경쟁하는 영역이 아니라, 함께 작동할 때 가장 강력한 보안 체계를 구축할 수 있습니다.
ISO/IEC 27001 관점에서 보면
* 시스템 보안 → 자산관리, 접근통제, 운영보안, 엔드포인트 보호
* 네트워크 보안 → 네트워크 분리, 암호화, 방화벽, 통신 보안
* 사이버 보안 → ISMS 거버넌스, 위험관리, 사고대응, 법규 준수, 공급망 보안, AI 및 클라우드 보안까지 포함
즉, ISO/IEC 27001:2022는 시스템 보안과 네트워크 보안을 포함하여 조직 전체의 사이버 보안 관리체계를 구축하기 위한 국제표준이라고 이해하면 가장 정확합니다.
Footer
Q1
ISO/IEC 27001:2022 Annex A 93개 통제를 시스템 보안·네트워크 보안·사이버 보안으로 분류한 인포그래픽도 만들어볼까요?
Q2
이 내용을 Apple Keynote 스타일(1080×1350) 프리미엄 카드뉴스 디자인으로 다시 구성해드릴까요?
Q3
보안 초급자부터 CISO까지 성장하는 ‘보안 직무 로드맵’ 인포그래픽도 함께 제작해드릴까요?
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)