
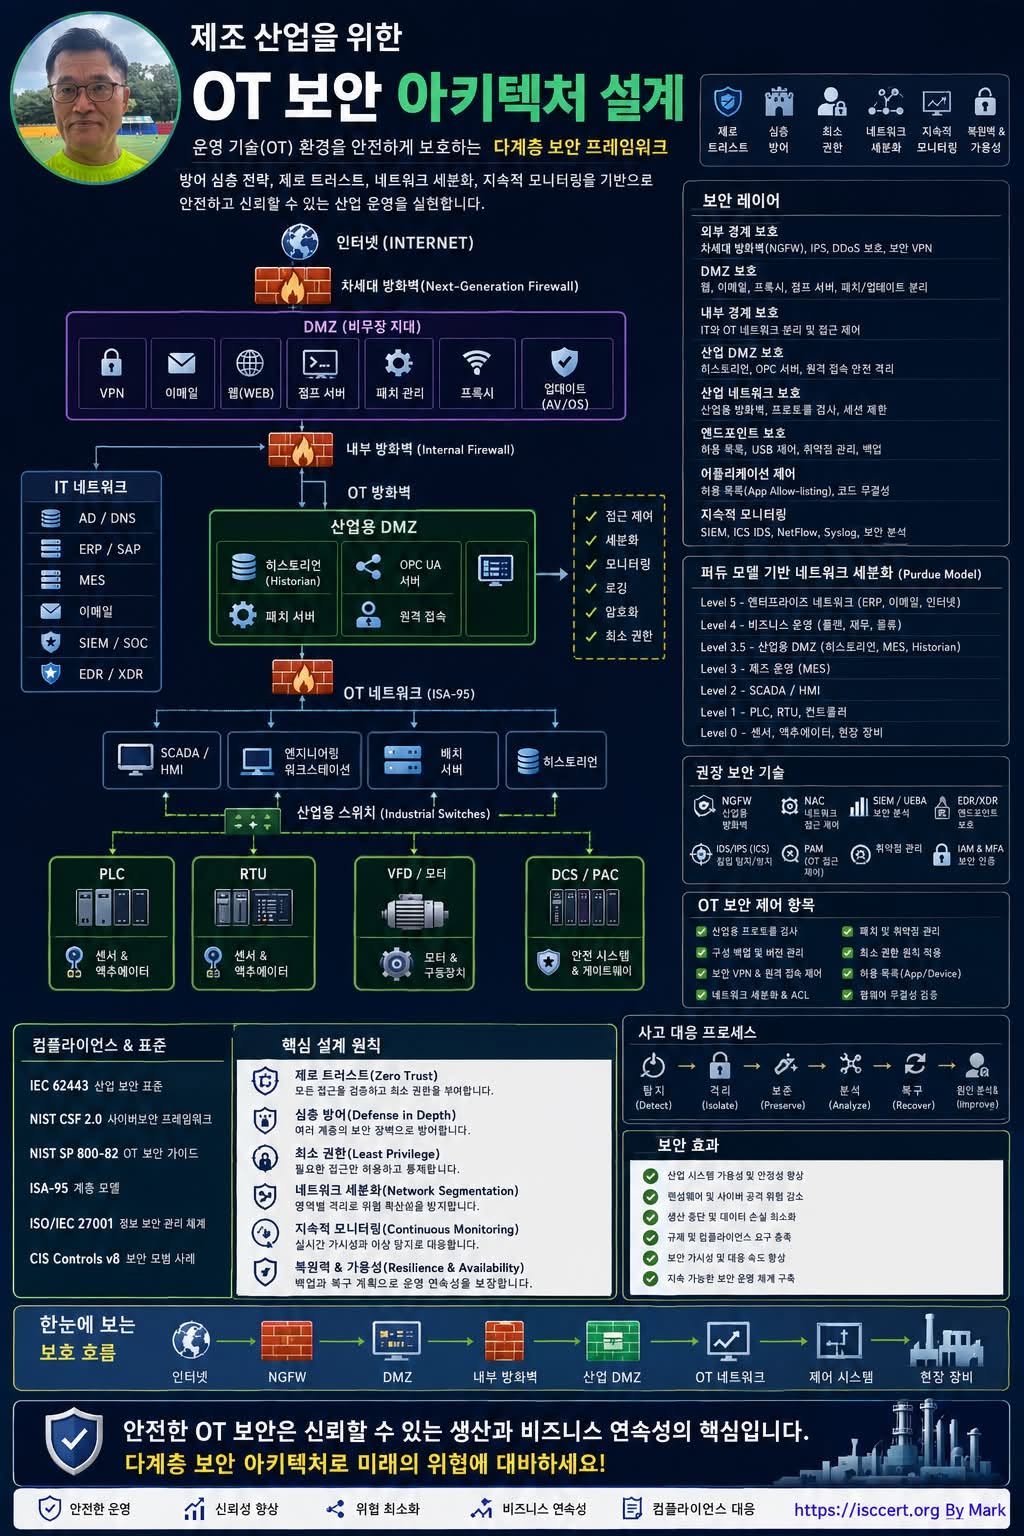
OT 보안 아키텍처(Operational Technology Security Architecture)
스마트팩토리와 Industry 4.0 시대에는 생산 설비가 모두 네트워크로 연결됩니다.
그만큼 사이버 공격이 생산 중단, 안전사고, 품질 저하, 기업의 막대한 손실로 이어질 위험도 커지고 있습니다.
OT 보안은 단순히 설비를 보호하는 기술이 아니라 생산의 연속성과 기업의 신뢰를 지키는 핵심 경쟁력입니다.
① 인터넷과 생산설비는 직접 연결하지 않습니다.
외부에서 들어오는 모든 통신은
차세대 방화벽(NGFW)
VPN
IDS/IPS
DDoS 방어
등 여러 보안 장비를 거쳐 내부로 전달됩니다.
이를 통해 해커의 직접적인 침입을 원천적으로 차단할 수 있습니다.
첫 번째 방어선이 강해야 전체 시스템이 안전해집니다.
② DMZ(비무장지대)가 IT와 OT를 안전하게 연결합니다.
DMZ는 외부와 생산설비 사이의 완충 구역입니다.
여기에는
VPN
이메일
웹서비스
Jump Server
Patch Server
Proxy
백신 업데이트
등을 배치하여
생산설비가 인터넷과 직접 연결되지 않도록 합니다.
OT 네트워크는 반드시 격리되어야 합니다.
③ IT와 OT는 반드시 분리해야 합니다.
IT 영역
ERP
SAP
이메일
Active Directory
SIEM
EDR/XDR
OT 영역
SCADA
PLC
RTU
DCS
PAC
산업용 Historian
IT와 OT를 분리하면 공격자가 사무실 PC를 감염시키더라도 생산라인까지 확산되는 것을 크게 줄일 수 있습니다.
④ 산업용 DMZ가 안전한 데이터 교환을 담당합니다.
IT와 생산설비는 필요한 정보만 안전하게 주고받습니다.
대표 구성
OPC UA
Historian
Patch Server
Remote Access
모든 접근은
인증
암호화
접근권한
로그기록
을 통해 관리됩니다.
⑤ 생산설비는 여러 계층으로 보호됩니다.
OT 네트워크에는
SCADA/HMI
Engineering Workstation
Batch Server
Historian
이 존재하며,
하위에는
PLC
RTU
DCS
PAC
VFD
센서
액추에이터
Safety Controller
등이 연결됩니다.
이 장비들이 실제 공장을 움직이는 핵심 장치입니다.
⑥ OT 보안의 핵심 원칙
성공적인 OT 보안은 하나의 솔루션으로 해결되지 않습니다.
여러 계층을 동시에 보호해야 합니다.
Zero Trust
아무도 기본적으로 신뢰하지 않습니다.
항상 인증하고 검증합니다.
Defense in Depth
방화벽 하나가 아닌
여러 개의 방어 계층으로 보호합니다.
Least Privilege
필요한 권한만 최소한으로 부여합니다.
Network Segmentation
생산설비를 여러 영역으로 나누어
사고가 발생해도 피해를 최소화합니다.
Continuous Monitoring
24시간 이상징후를 모니터링하여
공격을 조기에 발견합니다.
⑦ Purdue Model 기반 네트워크 분리
OT 환경은 일반적으로 Purdue 모델을 따릅니다.
Level 5
Enterprise Network
↓
Level 4
Business Network
↓
Level 3
Manufacturing Operations
↓
Level 3.5
Industrial DMZ
↓
Level 2
SCADA/HMI
↓
Level 1
PLC / RTU / Controller
↓
Level 0
Sensor / Actuator / Field Device
계층 간 직접 통신을 최소화하면 랜섬웨어와 내부 확산 공격을 효과적으로 차단할 수 있습니다.
⑧ 지속적인 모니터링이 가장 중요합니다.
OT 보안은 설치로 끝나지 않습니다.
다음과 같은 운영 체계가 함께 필요합니다.
SIEM
ICS IDS
Syslog
NetFlow
UEBA
OT 보안 분석
실시간 모니터링을 통해 공격 징후를 조기에 탐지하고 대응할 수 있습니다.
⑨ 국제 표준 기반의 보안 체계 구축
OT 보안은 글로벌 표준을 기반으로 설계해야 합니다.
대표 표준
IEC 62443
NIST CSF 2.0
NIST SP 800-82
ISA-95
ISO/IEC 27001
CIS Controls v8
이러한 표준은 보안 수준을 높일 뿐 아니라 고객 신뢰와 규제 대응에도 큰 도움이 됩니다.
핵심 메시지
OT 보안은 생산설비를 보호하는 기술이 아니라 기업의 지속가능성을 지키는 전략입니다.
성공적인 스마트팩토리는
다계층 방어(Defense in Depth)
제로 트러스트(Zero Trust)
네트워크 세분화(Network Segmentation)
지속적인 모니터링(Continuous Monitoring)
국제표준 기반 거버넌스(IEC 62443 · ISO/IEC 27001)
를 함께 구축할 때 비로소 완성됩니다.
한 줄 인사이트
“스마트팩토리의 경쟁력은 생산 속도가 아니라, 멈추지 않는 안전한 OT 보안 아키텍처에서 시작됩니다.”
#OTSecurity #ICS #SCADA #IEC62443 #ISO27001 #NIST #ZeroTrust #DefenseInDepth #Industry40 #SmartFactory #CyberSecurity #OperationalTechnology #IndustrialSecurity #Manufacturing #OTCyberSecurity #isccert
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)