
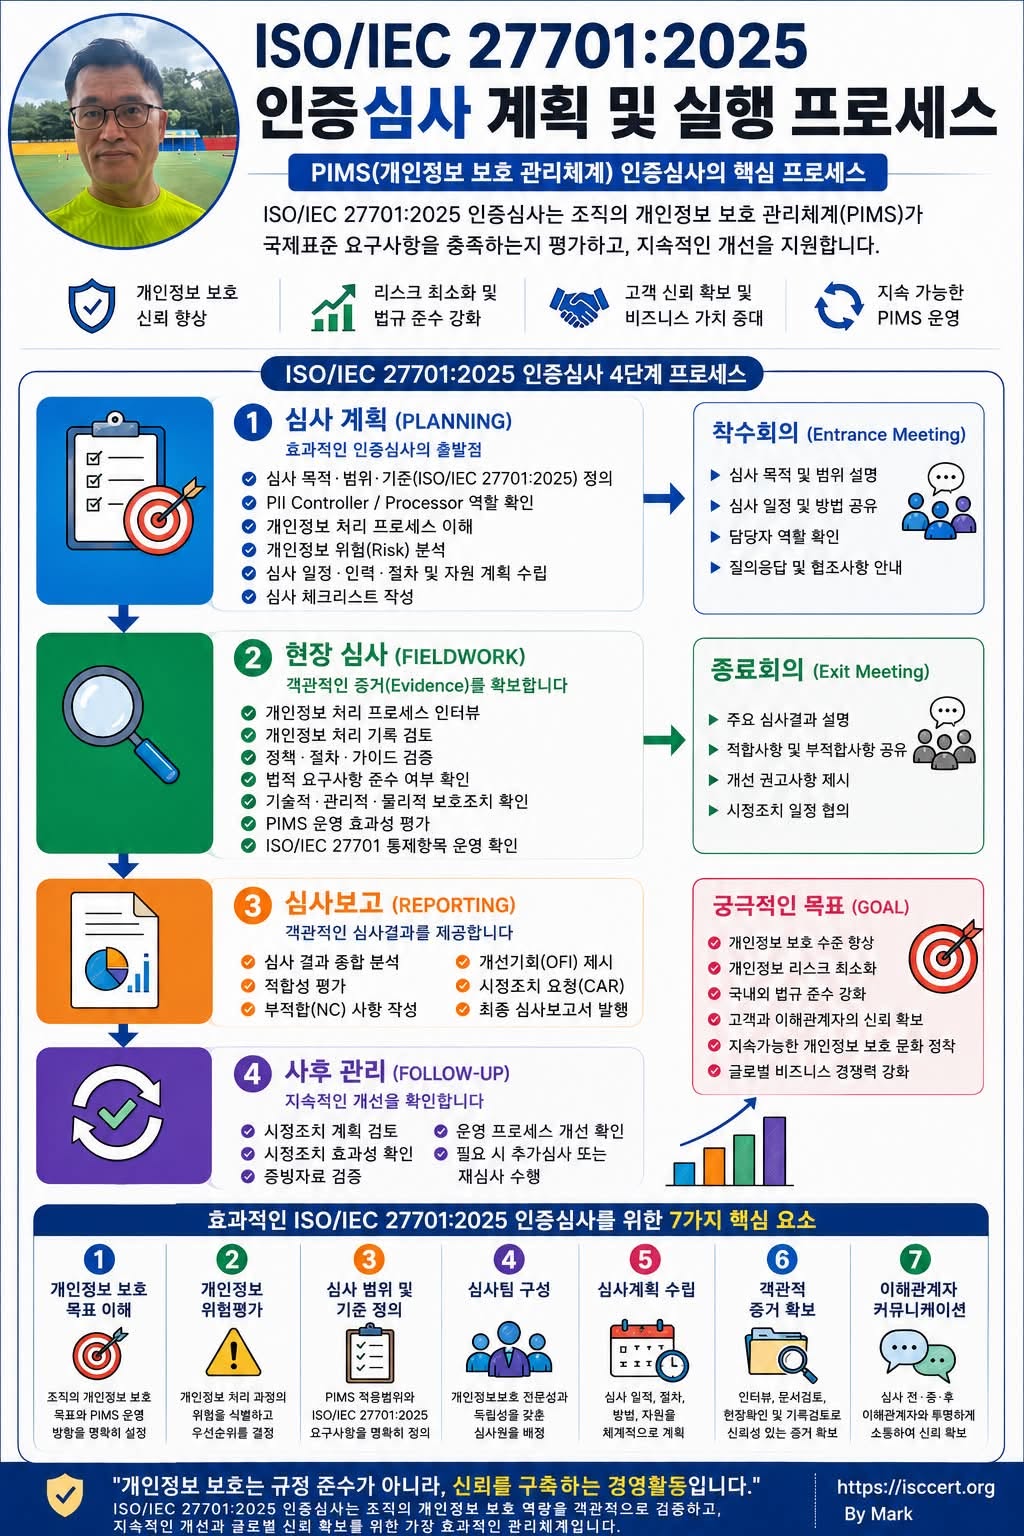
PIMS(개인정보 보호 관리체계) 인증심사의 핵심 프로세스
신뢰받는 개인정보 보호는 체계적인 인증심사에서 시작됩니다.
ISO/IEC 27701:2025 인증심사는 조직의 개인정보 보호 관리체계(PIMS)가
국제표준 요구사항을 충족하는지 객관적으로 평가하고,
지속적인 개선을 지원하는 활동입니다.
① 심사 계획 (PLANNING)
효과적인 인증심사의 출발점
심사 목적·범위·기준 정의
PII Controller / Processor 역할 확인
개인정보 처리 프로세스 이해
개인정보 위험(Risk) 분석
심사 일정·인력·절차 수립
심사 체크리스트 작성
착수회의 (Entrance Meeting)
• 심사 목적 및 범위 설명
• 심사 일정 및 방법 공유
• 담당자 역할 확인
• 질의응답 및 협조사항 안내
② 현장 심사 (FIELDWORK)
객관적인 증거(Evidence)를 확보합니다
개인정보 처리 프로세스 인터뷰
개인정보 처리 기록 검토
정책·절차·가이드 검증
법적 요구사항 준수 여부 확인
기술적·관리적·물리적 보호조치 확인
PIMS 운영 효과성 평가
ISO/IEC 27701 통제항목 운영 확인
종료회의 (Exit Meeting)
• 주요 심사결과 설명
• 적합사항 및 부적합사항 공유
• 개선 권고사항 제시
• 시정조치 일정 협의
③ 심사보고 (REPORTING)
객관적인 심사결과를 제공합니다
심사 결과 종합 분석
적합성 평가
부적합(NC) 사항 작성
개선기회(OFI) 제시
시정조치 요청(CAR)
최종 심사보고서 발행
④ 사후관리 (FOLLOW-UP)
지속적인 개선을 확인합니다
시정조치 계획 검토
시정조치 효과성 확인
증빙자료 검증
운영 프로세스 개선 확인
필요 시 추가심사 또는 재심사 수행
궁극적인 목표 (GOAL)
ISO/IEC 27701 인증의 목적은 인증서가 아닙니다.
개인정보 보호 수준 향상
개인정보 리스크 최소화
국내외 법규 준수 강화
고객과 이해관계자의 신뢰 확보
지속가능한 개인정보 보호 문화 정착
글로벌 비즈니스 경쟁력 강화
ISO/IEC 27701:2025 인증심사를 위한 7가지 핵심 요소
① 개인정보 보호 목표 이해
조직의 개인정보 보호 목표와 PIMS 운영방향을 명확히 설정합니다.
② 개인정보 위험평가
개인정보 처리 과정의 위험을 식별하고 우선순위를 결정합니다.
③ 심사 범위 및 기준 정의
PIMS 적용범위와 ISO/IEC 27701:2025 요구사항을 명확히 정의합니다.
④ 심사팀 구성
개인정보보호 전문성과 독립성을 갖춘 심사원을 배정합니다.
⑤ 심사계획 수립
심사 일정, 절차, 방법, 자원을 체계적으로 계획합니다.
⑥ 객관적 증거 확보
인터뷰, 문서검토, 현장확인 및 기록검토를 통해 신뢰성 있는 증거를 확보합니다.
⑦ 이해관계자 커뮤니케이션
심사 전·중·후 모든 이해관계자와 투명하게 소통하여 심사의 신뢰성을 확보합니다.
최종 메시지
“개인정보 보호는 규정 준수가 아니라 신뢰를 구축하는 경영활동입니다.”
ISO/IEC 27701:2025 인증심사는 조직의 개인정보 보호 역량을 객관적으로 검증하고, 지속적인 개선과 글로벌 신뢰 확보를 위한 가장 효과적인 관리체계입니다.
Footer
개인정보 보호는 신뢰의 시작이며, 신뢰는 경쟁력이 됩니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)