
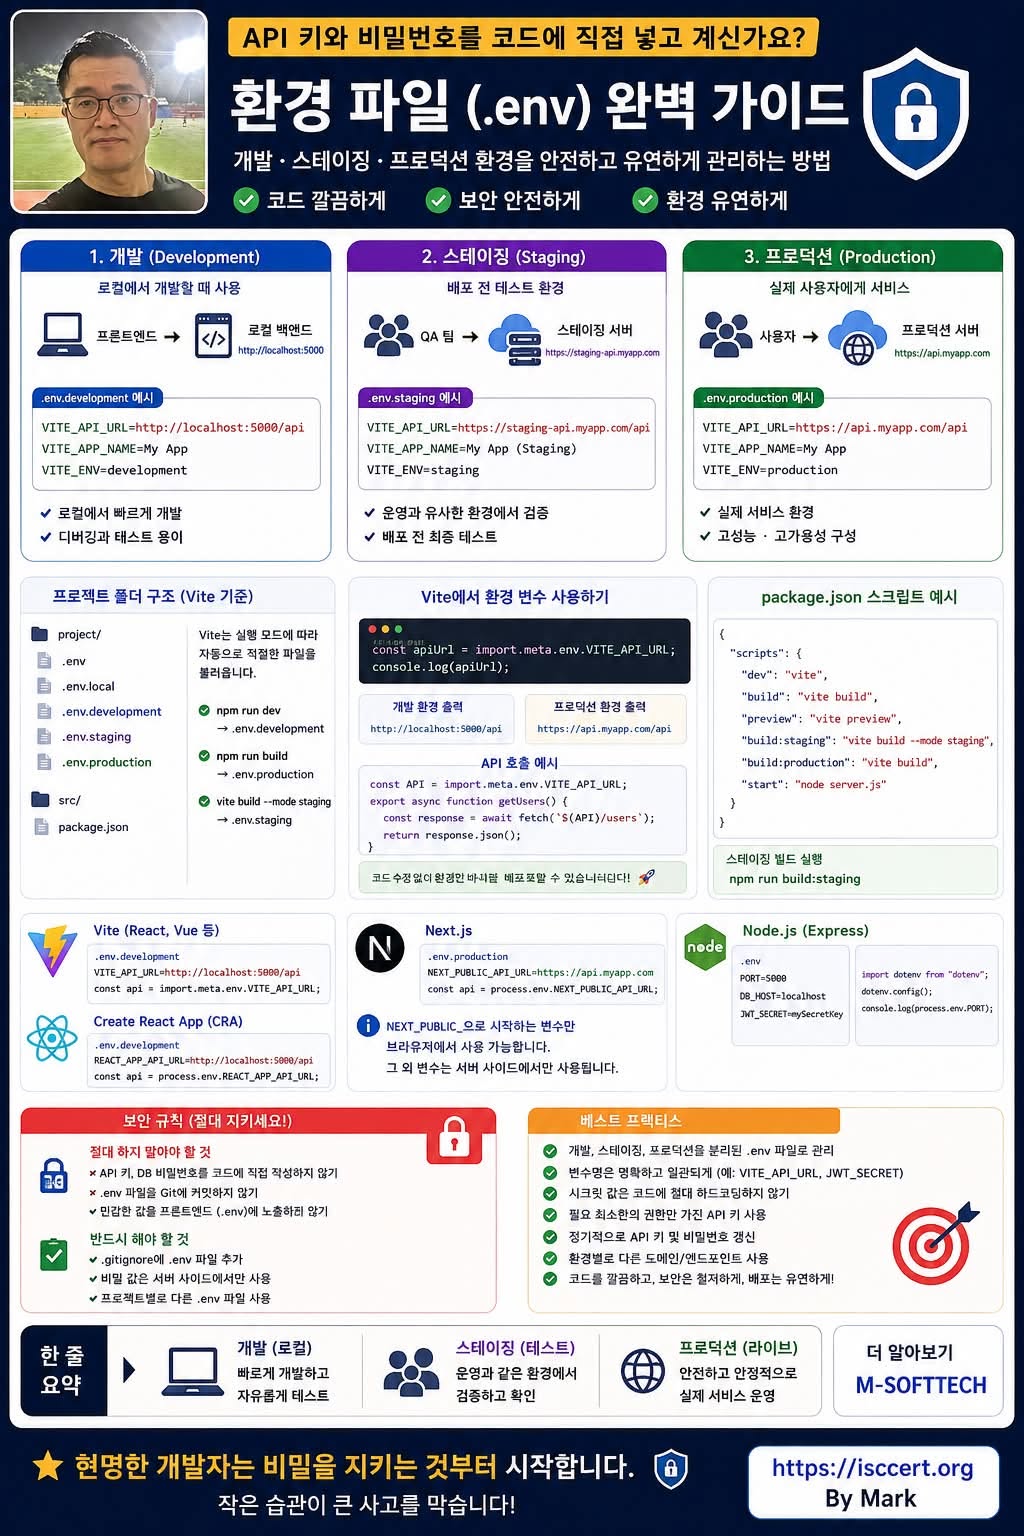
많은 개발자가 처음에는 이렇게 개발합니다.
const API_KEY = "sk-xxxxxxxxxxxxxxxx";
const DB_PASSWORD = "1234";
개발할 때는 편합니다.
하지만 GitHub에 한 번 잘못 올리는 순간,
API Key, 데이터베이스 비밀번호, 인증 토큰까지 모두 외부에 노출될 수 있습니다.
실제로 많은 보안 사고가 해킹 기술 때문이 아니라, Git 저장소에 노출된 비밀 정보(Secrets) 때문에 발생합니다.
그래서 모든 실무 개발자는 환경 파일(.env) 을 사용합니다.
.env 파일은
비밀번호나 API Key를 코드와 분리하여 관리하는 가장 기본적이면서도 중요한 보안 습관입니다.
덕분에
소스코드는 안전하게 공유하고
환경별 설정은 쉽게 변경하며
운영 서버에서도 동일한 코드를 사용할 수 있습니다.
.env 파일은 보통 3개의 환경으로 관리합니다.
1. Development (개발)
개발자가 자신의 PC에서 개발할 때 사용하는 환경입니다.
* 로컬 API 서버
* 테스트 데이터
* 빠른 디버깅
목적 : 빠른 개발과 테스트
2. Staging (스테이징)
실제 운영과 거의 동일한 환경에서
배포 전에 최종 검증을 수행합니다.
QA와 사용자 테스트가 이루어지는 단계입니다.
목적 : 배포 전 최종 확인
3. Production (운영)
실제 고객이 사용하는 서비스 환경입니다.
가장 높은 수준의 보안과 안정성이 요구됩니다.
목적 : 안정적인 서비스 운영
프로젝트 구조도 함께 관리하세요.
실무에서는 보통 다음과 같이 구성합니다.
.env
.env.local
.env.development
.env.staging
.env.production
환경만 변경하면
동일한 소스코드로
개발 → 테스트 → 운영까지 배포할 수 있습니다.
절대 GitHub에 올리면 안 되는 정보
다음 항목은 반드시 .env 파일 또는 비밀 관리 서비스에서 관리하세요.
API Key
JWT Secret
Database Password
AWS Access Key
SMTP Password
OAuth Client Secret
OpenAI / Claude API Key
Google Cloud Service Account Key
반드시 함께 설정하세요.
.gitignore
.env
.env.local
.env.*
Git이 .env 파일을 추적하지 않도록 설정하면
실수로 업로드되는 위험을 크게 줄일 수 있습니다.
실무에서 꼭 지켜야 할 Best Practice
API 키는 코드에 직접 작성하지 않는다.
환경별 .env 파일을 분리한다.
.env 파일은 Git 저장소에 커밋하지 않는다.
운영 환경에서는 최소 권한 원칙을 적용한다.
비밀 값은 주기적으로 교체(Rotation)한다.
CI/CD에서는 Secret Manager를 활용한다.
한 단계 더 안전하게
.env 파일도 만능은 아닙니다.
기업 환경에서는 다음과 같은 비밀 관리 서비스를 함께 사용하는 것이 권장됩니다.
* AWS Secrets Manager
* Google Secret Manager
* Azure Key Vault
* HashiCorp Vault
이러한 서비스를 사용하면
API 키를 암호화하여 저장하고,
접근 권한을 세밀하게 제어할 수 있습니다.
기억해야 할 한 문장
“코드는 GitHub에 올려도 되지만, 비밀(Secrets)은 절대 올리면 안 됩니다.”
.env 파일은 단순한 설정 파일이 아니라,
개발자의 가장 기본적인 보안 습관입니다.
작은 습관 하나가
큰 보안 사고를 예방하고,
안전한 소프트웨어를 만드는 첫걸음이 됩니다.
좋은 개발자는 코드를 잘 작성하는 사람을 넘어, 비밀 정보를 안전하게 관리하는 사람입니다.
#WebDevelopment #JavaScript #NodeJS #Python #PHP #DotEnv #환경변수 #GitHub #DevOps #Docker #AWS #GoogleCloud #Azure #보안 #API #SecureCoding #Backend #개발자 #Programming #ISMS #ISO27001 #ISO27701 #ByMark
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)