
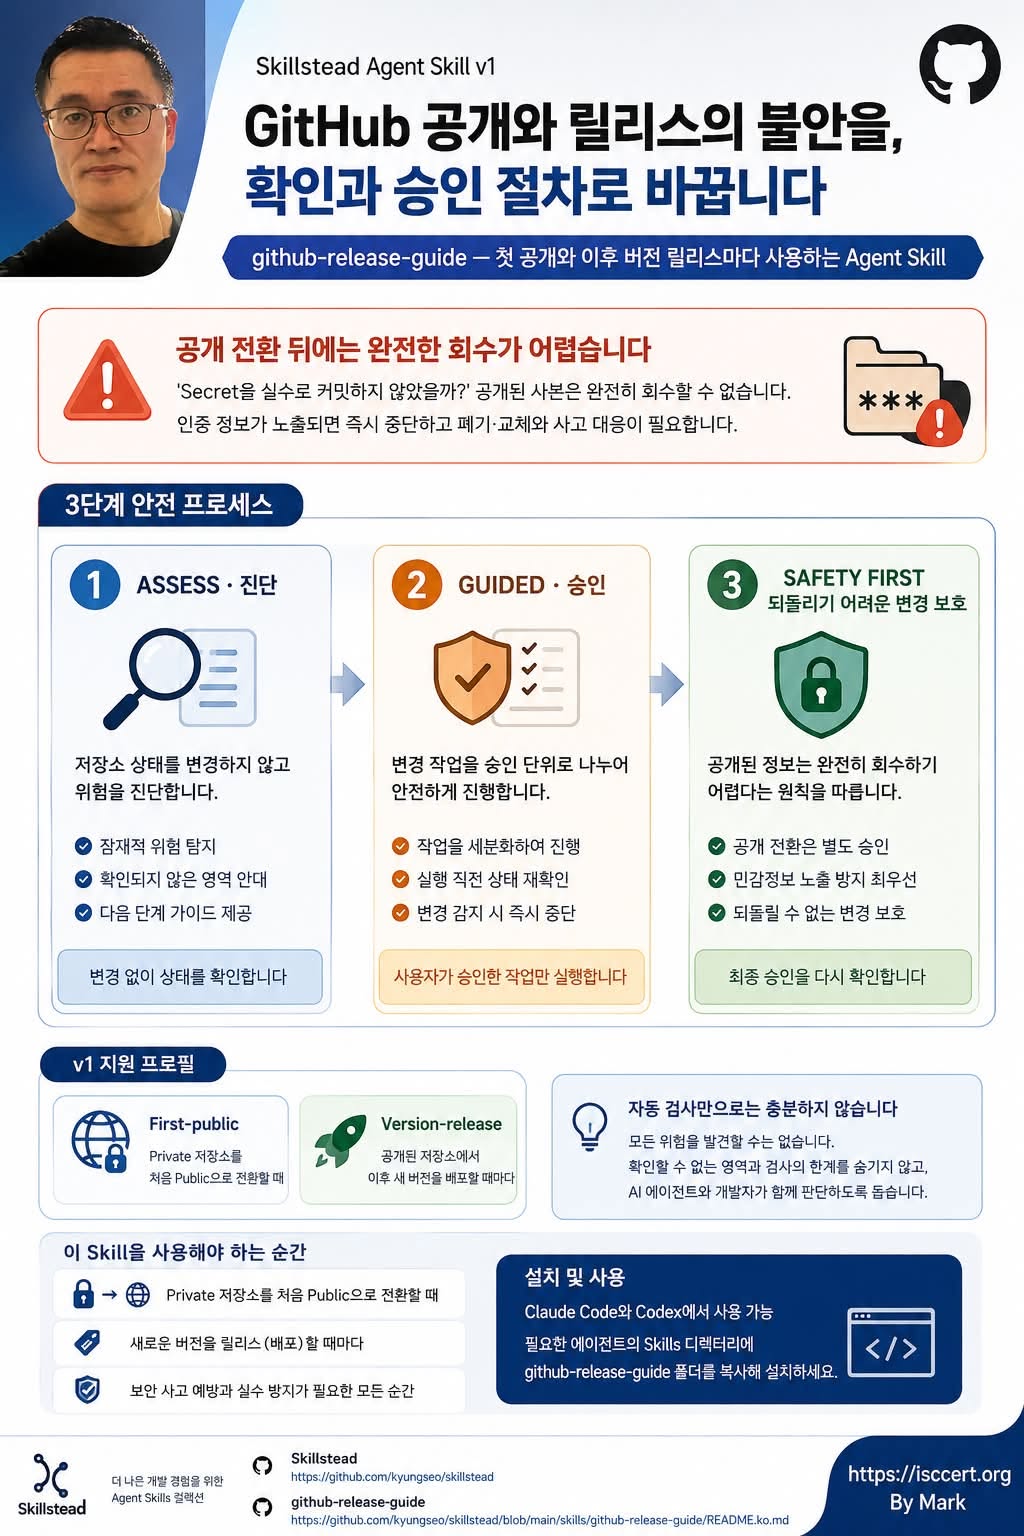
단 5분의 점검이 수개월의 피해를 막습니다.
GitHub 저장소를 처음 Public으로 전환하거나 새 버전을 릴리스하는 순간은
개발 프로젝트에서 가장 중요한 보안 체크포인트입니다.
한 번 공개된 정보는 다시 Private으로 변경하더라도 캐시, Fork, Clone 등을 통해 외부에 복제되었을 가능성이 있습니다. 특히
API Key, Password,
Token, SSH Key와 같은
인증 정보(Credential) 가 노출되었다면 단순히 커밋을 삭제하는 것으로는 해결되지 않습니다.
즉시 키를 폐기하고 재발급하는 등 보안 사고 대응(Incident Response) 이 필요합니다.
GitHub Release Guide가 해결하는 문제
github-release-guide는 GitHub 저장소를 공개하거나 릴리스할 때 발생할 수 있는 실수를 줄이기 위해 설계된 Agent Skill입니다.
AI가 무조건 실행하는 것이 아니라,
“확인 → 승인 → 실행 → 결과 검증”
절차를 거쳐 개발자가 최종 판단하도록 돕습니다.
1단계. Assess (안전 진단)
저장소는 변경하지 않고 현재 상태를 분석합니다.
Secret 및 민감정보 노출 여부 확인
공개 전 반드시 확인해야 할 위험 요소 진단
자동으로 확인할 수 없는 영역까지 안내
다음 단계 수행 방법 제시
먼저 진단하고, 나중에 변경합니다.
2단계. Guided (승인 기반 실행)
위험을 확인한 후에도 바로 실행하지 않습니다.
변경 내용을 사용자에게 먼저 보여주고,
승인한 작업만 하나씩 실행합니다.
또한 실행 직전 저장소 상태가 변경되었다면
작업을 즉시 중단하고 다시 확인합니다.
모든 중요한 변경은 반드시 사람의 승인을 거칩니다.
3단계. Safety First (되돌릴 수 없는 변경 보호)
GitHub Public 전환은 되돌리기 어려운 작업입니다.
그래서 공개 전환은 일반 변경과 분리하여
최종 확인을 한 번 더 요청합니다.
자동 검사는 강력한 도구이지만,
최종 책임은 개발자의 판단이라는 원칙을 유지합니다.
지원 프로필
First-public
Private 저장소를
처음 Public으로 공개할 때
Version-release
이미 공개된 저장소의
새 버전을 릴리스할 때마다
이런 개발자에게 추천합니다
GitHub를 처음 공개하는 개발자
오픈소스 프로젝트를 운영하는 팀
기업용 제품을 배포하는 개발팀
API Key, Token, Secret 관리가 중요한 프로젝트
Claude Code, Codex 기반 AI 개발 환경 사용자
핵심 메시지
“GitHub 저장소는 언제든 다시 Private로 변경할 수 있지만, 이미 공개된 정보는 완전히 되돌릴 수 없습니다.”
릴리스는 속도보다 안전이 우선입니다.
공개 전에 단 몇 분의 점검이 수개월의 복구 작업과 보안 사고를 예방할 수 있습니다.
Skillstead
https://github.com/kyungseo/skillstead
github-release-guide
https://github.com/.../github-release-guide/README.ko.md
#GitHub #OpenSource #DevSecOps #CyberSecurity #AIAgent #ClaudeCode #Codex #SoftwareEngineering #Git #Security #ISO27001 #ISMS #SecureCoding #ReleaseManagement #ISC #ISCCERT
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)