
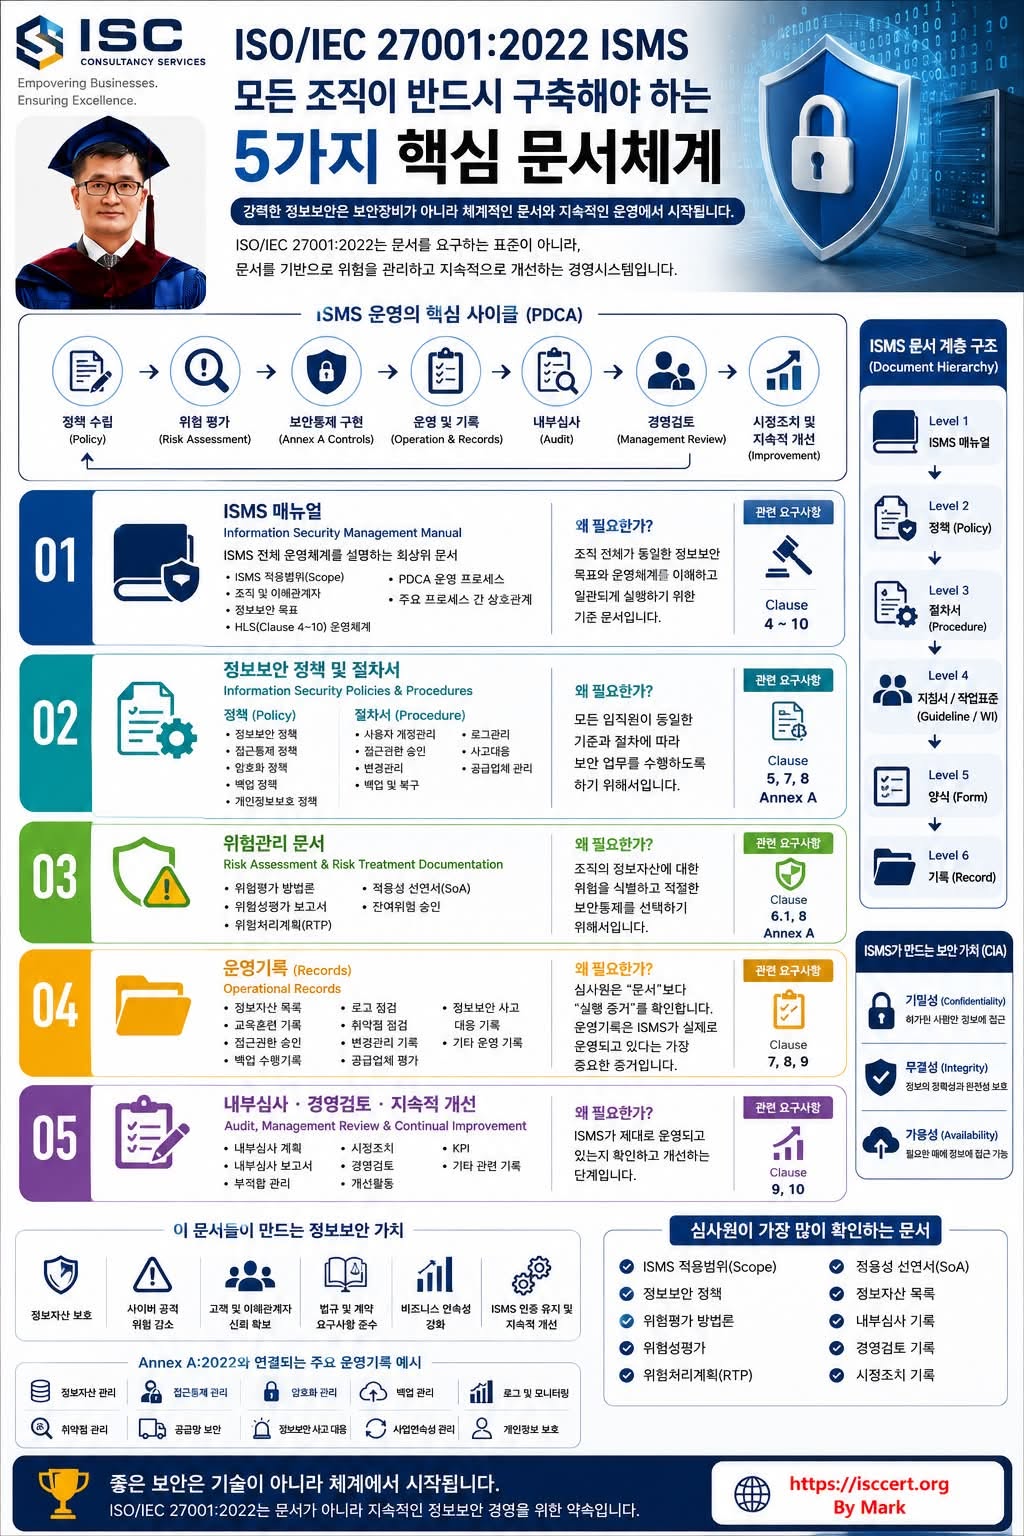
모든 조직이 반드시 구축해야 하는 5가지 핵심 문서체계
강력한 정보보안은 보안장비가 아니라 체계적인 문서와 지속적인 운영에서 시작됩니다.
ISO/IEC 27001:2022는 문서를 요구하는 표준이 아니라, 문서를 기반으로 위험을 관리하고 지속적으로 개선하는 경영시스템입니다.
① ISMS 매뉴얼
Information Security Management System Manual
ISMS 전체 운영체계를 설명하는 최상위 문서
주요 내용
ISMS 적용범위(Scope)
조직 및 이해관계자
정보보안 목표
HLS(Clause 4~10) 운영체계
PDCA 운영 프로세스
주요 프로세스 간 상호관계
왜 필요한가?
조직 전체가 동일한 정보보안 목표와 운영체계를 이해하고 일관되게 실행하기 위한 기준 문서입니다.
관련 요구사항
Clause 4 ~ 10
② 정보보안 정책 및 절차서
Information Security Policies & Procedures
보안 원칙과 업무 수행 방법을 정의하는 문서
정책(Policy)
정보보안 정책
접근통제 정책
암호화 정책
백업 정책
개인정보보호 정책
절차서(Procedure)
사용자 계정관리
접근권한 승인
변경관리
백업 및 복구
로그관리
사고대응
공급업체 관리
왜 필요한가?
모든 임직원이 동일한 기준과 절차에 따라 보안 업무를 수행하도록 하기 위해서입니다.
관련 요구사항
Clause 5
Clause 7
Clause 8
Annex A
③ 위험관리 문서
Risk Assessment & Risk Treatment Documentation
ISMS의 핵심 문서
주요 문서
위험평가 방법론
위험성평가 보고서
위험처리계획(RTP)
적용성 선언서(SoA)
잔여위험 승인
왜 필요한가?
조직의 정보자산에 대한 위험을 식별하고 적절한 보안통제를 선택하기 위해서입니다.
관련 요구사항
Clause 6.1
Clause 8
Annex A
④ 운영기록(Records)
Operational Records
ISMS를 실제 운영했다는 객관적인 증거
주요 기록
정보자산 목록
교육훈련 기록
접근권한 승인
백업 수행기록
로그 점검
취약점 점검
공급업체 평가
변경관리 기록
정보보안 사고 대응 기록
왜 필요한가?
심사원은 “문서”보다 “실행 증거”를 확인합니다.
운영기록은 ISMS가 실제로 운영되고 있다는 가장 중요한 증거입니다.
관련 요구사항
Clause 7
Clause 8
Clause 9
⑤ 내부심사 · 경영검토 · 지속적 개선
Audit, Management Review & Continual Improvement
ISMS가 제대로 운영되고 있는지를 확인하고 개선하는 단계
주요 문서
내부심사 계획
내부심사 보고서
부적합 관리
시정조치
경영검토
개선활동
KPI
왜 필요한가?
ISMS는 구축이 끝이 아니라 지속적인 개선을 통해 성숙도를 높여야 합니다.
관련 요구사항
Clause 9
Clause 10
ISMS 문서 계층(Hierarchy)
Level 1
ISMS Manual
│
▼
Information Security Policies
│
▼
Procedures
│
▼
Guidelines / Work Instructions
│
▼
Forms
│
▼
Records
이 문서들이 만드는 정보보안 가치
Confidentiality
기밀정보 보호
Integrity
데이터 위·변조 방지
Availability
서비스 연속성 확보
Compliance
법률 및 계약 요구사항 준수
Continual Improvement
지속적인 정보보안 수준 향상
심사원이 가장 많이 확인하는 문서
ISMS 적용범위(Scope)
정보보안 정책
위험평가 방법론
위험성평가
위험처리계획(RTP)
적용성 선언서(SoA)
정보자산 목록
내부심사
경영검토
시정조치
Annex A:2022와 연결되는 운영기록
* 정보자산 관리
* 접근통제 관리
* 암호화 관리
* 백업 관리
* 로그 및 모니터링
* 취약점 관리
* 공급망 보안
* 정보보안 사고 대응
* 사업연속성
* 개인정보 보호
ISMS 운영의 핵심 사이클
정책 수립(Policy)
위험 평가(Risk Assessment)
보안통제 구현(Annex A Controls)
운영 및 기록(Operation & Records)
내부심사(Audit)
경영검토(Management Review)
시정조치 및 지속적 개선(Improvement)
다음 위험평가 수행
인포그래픽 하단 문구
“정보보안은 문서를 작성하는 것이 아니라, 문서를 기반으로 위험을 관리하는 것입니다.”
“강력한 ISMS는 정책·위험관리·운영기록·심사·지속적 개선이 하나의 경영시스템으로 연결될 때 완성됩니다.”
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)