
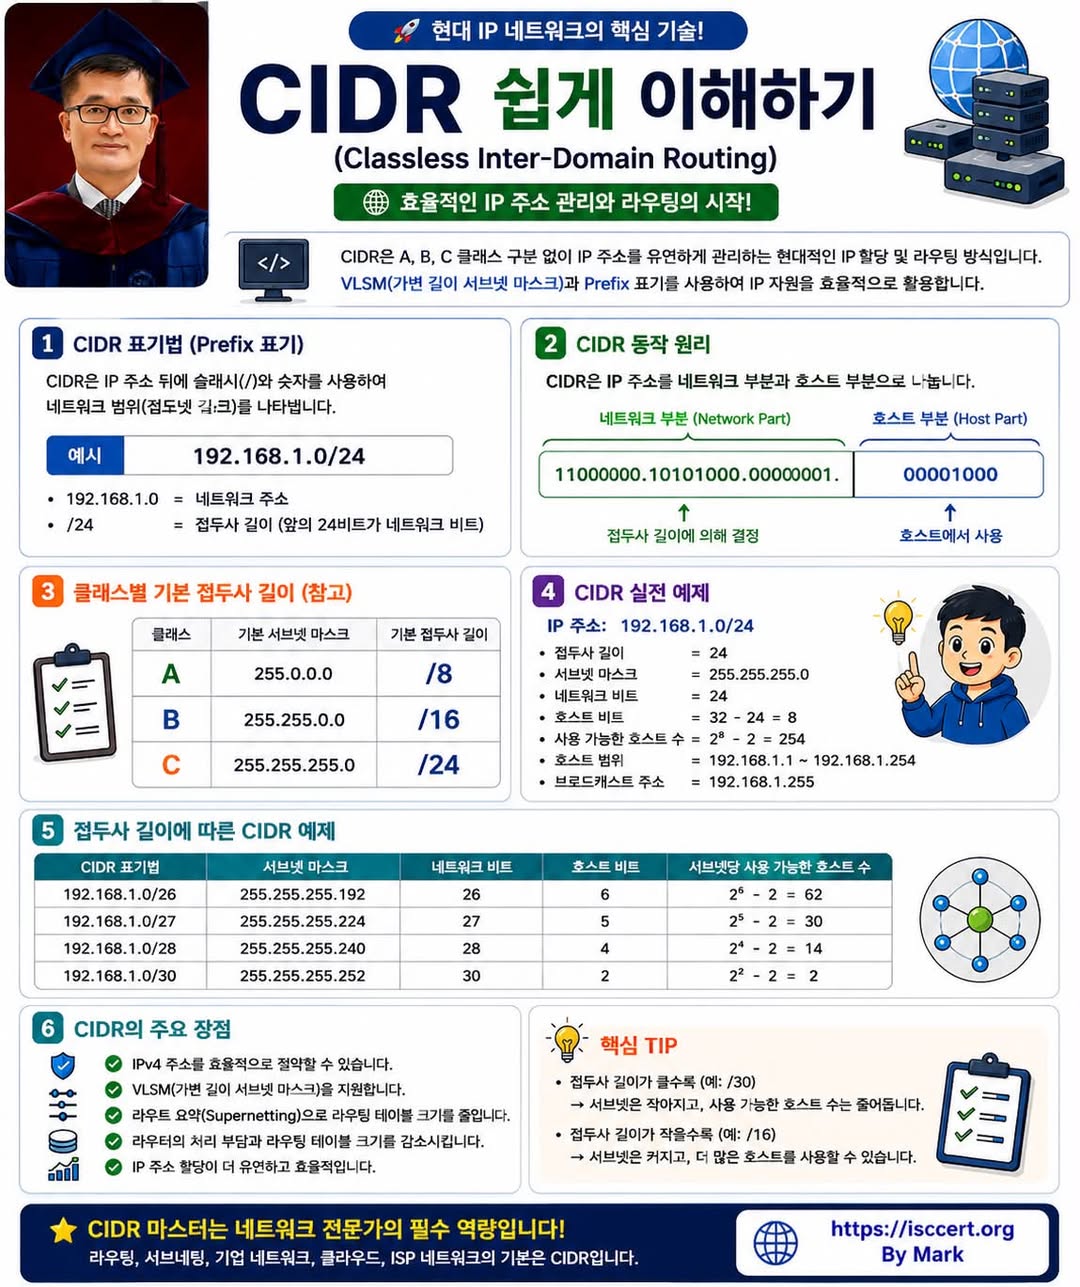
IP 주소를 더 효율적으로 사용하는 현대 네트워크의 핵심 기술
네트워크를 공부하다 보면 가장 많이 듣는 용어 중 하나가 바로 CIDR(Classless Inter-Domain Routing) 입니다.
처음에는 복잡해 보이지만, CIDR의 원리를 이해하면 서브넷팅(Subnetting), 라우팅(Routing), VLSM, 클라우드(AWS·Azure·GCP), Kubernetes, 기업 네트워크까지 훨씬 쉽게 이해할 수 있습니다.
오늘날 거의 모든 기업 네트워크와 클라우드 환경은 CIDR 기반으로 동작합니다.
CIDR란 무엇인가?
CIDR(Classless Inter-Domain Routing) 은 기존의 A, B, C 클래스 기반 IP 주소 체계를 개선하여, IP 주소를 더욱 효율적으로 할당하고 관리하기 위해 개발된 주소 체계입니다.
CIDR는 프리픽스(Prefix) 표기법과 가변 길이 서브넷 마스크(VLSM) 를 사용하여 필요한 만큼만 네트워크를 나누고, 남는 IP 주소의 낭비를 최소화합니다.
예를 들어,
192.168.1.0/24
에서 /24는 앞의 24비트가 네트워크 주소이고, 나머지 8비트는 호스트 주소라는 의미입니다.
CIDR 표기법 쉽게 이해하기
CIDR는 다음과 같은 형식으로 표현합니다.
IP주소 / Prefix Length
예를 들어
192.168.1.0/24
의 의미는 다음과 같습니다.
네트워크 주소 : 192.168.1.0
Prefix 길이 : 24비트
Host 비트 : 8비트
사용 가능한 Host 수 : 254개
즉,
”/24”는 네트워크를 어디까지 사용할 것인지 표시하는 기준선이라고 생각하면 이해하기 쉽습니다.
CIDR는 어떻게 동작할까요?
하나의 IP 주소는 크게 두 부분으로 구성됩니다.
Network Part
어떤 네트워크에 속하는지를 나타냅니다.
라우터는 이 부분을 이용하여 데이터를 목적지 네트워크로 전달합니다.
Host Part
해당 네트워크 안에서 각각의 장비(PC, 서버, 프린터 등)를 식별하는 주소입니다.
Prefix 길이가 길수록
Host가 사용할 수 있는 비트는 줄어들고
반대로 Prefix가 짧을수록
Host 주소는 더 많이 사용할 수 있습니다.
기본 Prefix 길이
네트워크를 처음 배우는 사람이라면 아래 Prefix는 반드시 기억해야 합니다.
Class A
기본 Prefix : /8
대규모 네트워크에 사용
Class B
기본 Prefix : /16
중규모 기업 네트워크
Class C
기본 Prefix : /24
가장 많이 사용하는 일반적인 네트워크
CIDR 계산 예제
예를 들어
192.168.1.0/24
이라면
서브넷 마스크
255.255.255.0
네트워크 비트
24비트
호스트 비트
8비트
사용 가능한 호스트
254개
호스트 범위
192.168.1.1 ~ 192.168.1.254
브로드캐스트 주소
192.168.1.255
Prefix 길이에 따른 차이
/26
사용 가능한 Host : 62개
작은 부서
VLAN
/27
Host : 30개
소규모 네트워크
/28
Host : 14개
서버망
DMZ
/30
Host : 2개
Router Router 연결
CIDR의 5가지 핵심 장점
IPv4 주소를 효율적으로 절약
필요한 만큼만 IP를 할당하여 주소 낭비를 최소화합니다.
VLSM 지원
네트워크 규모에 따라 서로 다른 크기의 서브넷을 자유롭게 설계할 수 있습니다.
라우팅 테이블 단순화
라우트 요약(Route Summarization, Supernetting)을 통해 라우터의 부담을 줄이고 처리 속도를 높입니다.
유연한 네트워크 설계
부서, 서비스, 서버, 클라우드 환경에 맞춰 필요한 크기의 네트워크를 구성할 수 있습니다.
클라우드 환경의 필수 기술
AWS VPC
Azure Virtual Network
Google Cloud VPC
Kubernetes Pod Network
모두 CIDR 기반으로 설계됩니다.
쉽게 기억하는 핵심 원리
Prefix가 길수록
예)
/30
작은 서브넷
Host 수 감소
네트워크 개수 증가
Prefix가 짧을수록
예)
/16
큰 서브넷
Host 수 증가
네트워크 개수 감소
실무에서 CIDR가 사용되는 곳
AWS VPC 설계
Azure Virtual Network
Google Cloud VPC
Kubernetes 클러스터
Docker Network
기업 사내망
ISP 인터넷 서비스
VPN 구축
데이터센터 네트워크
ISO/IEC 27001 관점에서 CIDR의 중요성
CIDR는 단순한 주소 관리 기술이 아니라 네트워크 분리(Network Segmentation) 와 접근 통제(Access Control) 를 구현하는 핵심 요소입니다.
적절한 CIDR 설계를 통해 다음과 같은 보안 효과를 얻을 수 있습니다.
* 네트워크 구간 분리로 중요 자산 보호
* 최소 권한 접근(Least Privilege) 구현
* 공격 확산(Lateral Movement) 방지
* 방화벽 정책을 더 세밀하게 적용
* Zero Trust 아키텍처 구현 기반 마련
이는 ISO/IEC 27001:2022의 네트워크 보안 및 접근 통제 요구사항을 실무적으로 지원하는 중요한 기반이 됩니다.
핵심 메시지
CIDR는 단순한 IP 표기법이 아니라, 현대 네트워크를 설계하고 운영하는 핵심 기술입니다.
라우팅, 서브넷팅, VLSM, 클라우드, Kubernetes, 기업 네트워크까지 모두 CIDR를 기반으로 동작합니다.
CIDR를 이해하면 네트워크 설계가 쉬워지고, IP 주소를 효율적으로 관리할 수 있으며, 더 안전하고 확장성 있는 인프라를 구축할 수 있습니다.
네트워크 엔지니어, 시스템 관리자, 클라우드 아키텍트, 정보보안 담당자라면 반드시 익혀야 할 필수 기술입니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)