
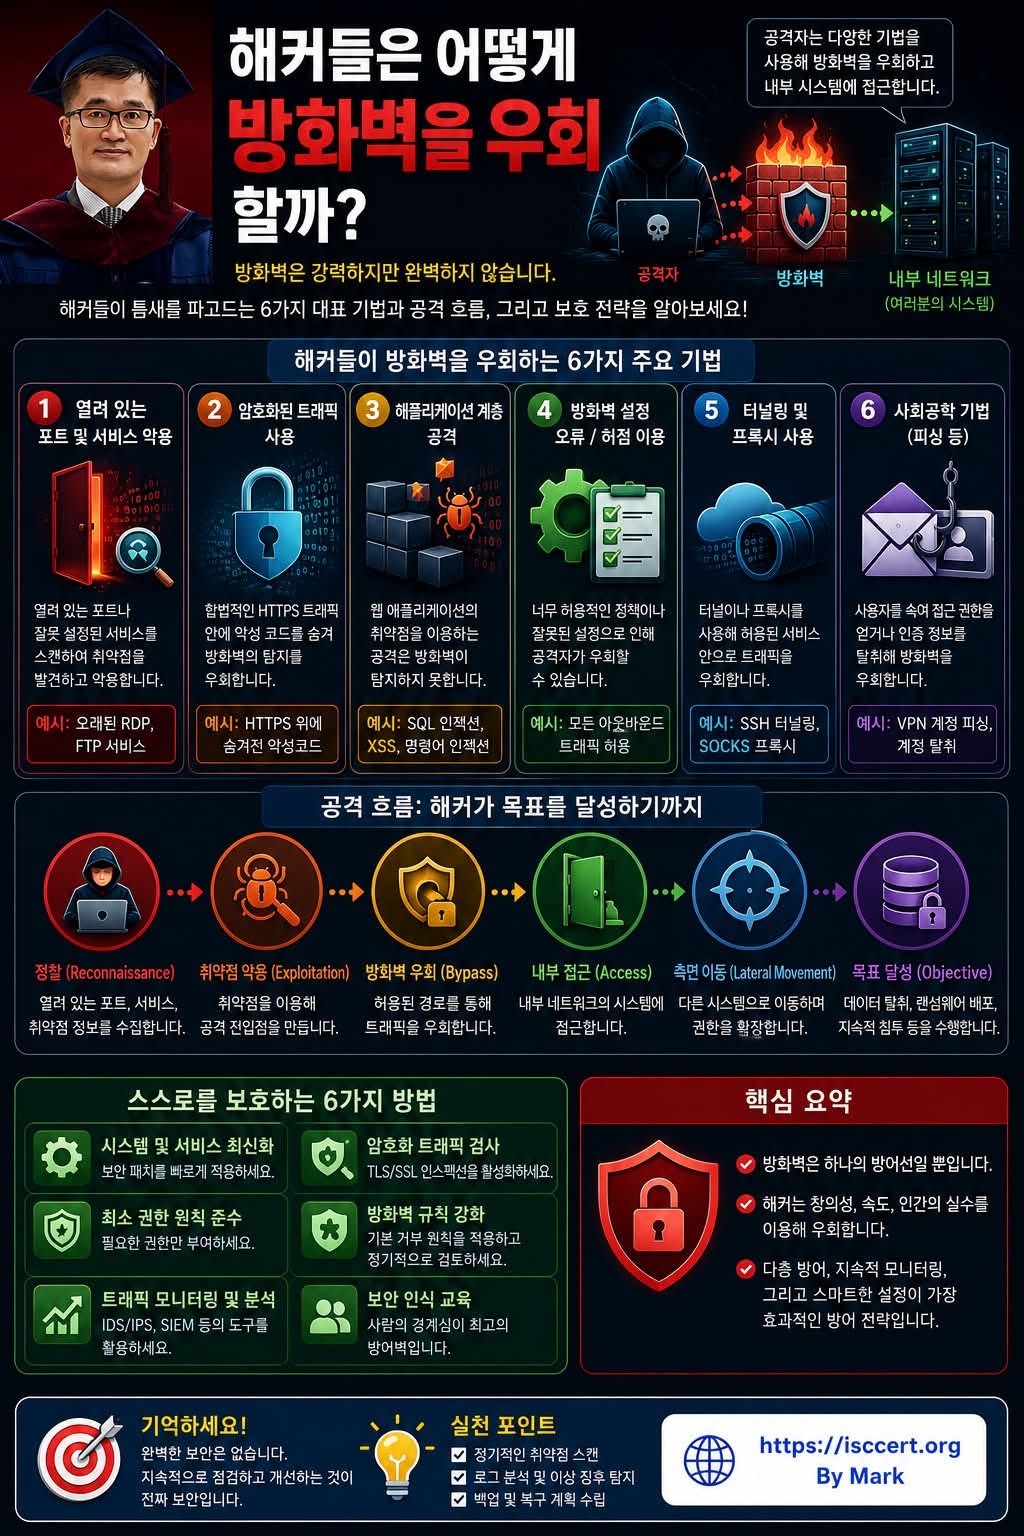
방화벽은 강력하지만, 완벽한 보안은 아닙니다!
많은 사람들이 “방화벽만 설치하면 해킹을 막을 수 있다.”고 생각합니다.
하지만 현실은 다릅니다.
최신 공격자는 방화벽을 정면으로 공격하기보다 사람, 애플리케이션, 암호화 트래픽, 잘못된 설정을 노려 우회합니다.
즉, 방화벽은 보안의 시작일 뿐이며, 다층 방어(Defense in Depth) 전략이 반드시 필요합니다.
해커가 방화벽을 우회하는 6가지 대표 기법
① 열린 포트(Open Port)와 취약한 서비스 공격
공격자는 먼저 시스템을 스캔하여
불필요하게 열린 포트
오래된 서비스
알려진 취약점(CVE)
을 찾아 공격을 시작합니다.
대표 사례
오래된 RDP(3389)
FTP(21)
Telnet(23)
SMB(445)
대응 방법
사용하지 않는 포트 차단
최신 보안 패치 적용
외부 노출 최소화
② 암호화된 HTTPS 트래픽 악용
HTTPS는 데이터를 보호하지만,
공격자는 이를 악용하여 악성코드를 암호화된 통신 안에 숨길 수 있습니다.
방화벽이 SSL/TLS 트래픽을 검사하지 않으면 위협을 탐지하기 어렵습니다.
대표 사례
HTTPS 기반 C2(Command & Control)
암호화된 악성코드 다운로드
대응 방법
SSL/TLS Inspection
Secure Web Gateway
EDR/XDR 연동
③ 웹 애플리케이션(Application Layer) 공격
네트워크는 안전해도
웹 애플리케이션의 취약점은 별개의 문제입니다.
공격자는 로그인 화면, 입력 폼, API 등을 통해 침입합니다.
대표 사례
SQL Injection
Cross-Site Scripting(XSS)
Command Injection
File Upload 취약점
대응 방법
WAF(Web Application Firewall)
입력값 검증(Input Validation)
보안 코딩(Secure Coding)
④ 방화벽 설정 오류(Misconfiguration) 악용
많은 보안 사고는 해킹보다
잘못된 설정 때문에 발생합니다.
대표 사례
Any → Any 허용
모든 아웃바운드 허용
테스트 정책 운영 유지
대응 방법
최소 권한 원칙(Least Privilege)
기본 차단(Default Deny)
정기적인 정책 리뷰
⑤ 터널링(Tunneling)과 프록시(Proxy) 이용
공격자는 정상 트래픽처럼 보이는 통신 경로를 이용해 방화벽을 우회합니다.
대표 사례
SSH Tunnel
SOCKS Proxy
VPN 악용
DNS Tunnel
대응 방법
이상 트래픽 탐지
DNS 보안
Proxy 사용 모니터링
⑥ 사회공학(Social Engineering)과 피싱
가장 강력한 공격 대상은 시스템이 아니라 사람입니다.
사용자가 직접 계정과 권한을 넘겨주면 방화벽도 이를 막을 수 없습니다.
대표 사례
피싱 메일
로그인 페이지 위조
문자(Smishing)
전화 사기(Vishing)
대응 방법
사용자 보안 교육
MFA(다중 인증)
이메일 보안 솔루션
공격 흐름(Attack Flow)
① 정찰(Reconnaissance)
공개 정보와 네트워크를 조사하여 공격 대상을 탐색합니다.
↓
② 취약점 탐색 및 악용(Exploitation)
발견한 취약점을 이용해 최초 침입 지점을 확보합니다.
↓
③ 방화벽 우회(Bypass)
허용된 서비스와 암호화된 통신을 이용해 방화벽을 우회합니다.
↓
④ 내부 시스템 접근(Initial Access)
내부 서버나 사용자 시스템에 접근하여 권한을 확보합니다.
↓
⑤ 내부 확산(Lateral Movement)
다른 서버와 계정으로 이동하며 권한을 확대합니다.
↓
⑥ 목표 달성(Objective)
중요 데이터 탈취
랜섬웨어 배포
계정 장악
장기 잠복(Persistence)
방화벽보다 중요한 8가지 보안 전략
시스템을 항상 최신 상태로 유지
보안 패치를 즉시 적용하여 알려진 취약점을 제거합니다.
최소 권한 원칙(Least Privilege)
사용자와 시스템에는 필요한 권한만 부여합니다.
네트워크 모니터링
IDS, IPS, SIEM, NDR 등을 활용하여 이상 행위를 실시간 탐지합니다.
암호화 트래픽 검사
SSL/TLS Inspection을 통해 HTTPS 내부의 위협도 분석합니다.
방화벽 정책 정기 점검
허용 정책은 최소화하고, 불필요한 규칙은 제거합니다.
사용자 보안 인식 교육
정기적인 피싱 훈련과 보안 교육으로 사람을 통한 침해를 예방합니다.
다단계 인증(MFA) 적용
비밀번호만으로는 충분하지 않습니다. MFA는 계정 탈취 위험을 크게 줄여줍니다.
Zero Trust 보안 모델 도입
“아무도 기본적으로 신뢰하지 않는다(Never Trust, Always Verify).”
모든 사용자와 기기를 지속적으로 검증합니다.
ISO/IEC 27001 · 27701 · 42001 관점에서의 대응
ISO/IEC 27001:2022 (정보보안)
* 방화벽 및 네트워크 보안 정책 수립
* 접근통제 및 최소 권한 적용
* 취약점 관리 및 보안 패치
* 로그 모니터링과 사고 대응
ISO/IEC 27701 (개인정보보호)
* 개인정보 접근 통제
* 개인정보 암호화
* 개인정보 유출 탐지 및 대응
* 개인정보 처리 로그 관리
ISO/IEC 42001 (AI 경영시스템)
* AI 기반 이상행위 탐지
* AI 모델 보안 및 무결성 관리
* AI 활용 보안 자동화
* AI 위험평가 및 지속적 개선
핵심 메시지
방화벽은 보안의 종착점이 아니라 첫 번째 방어선입니다.
최신 공격자는 취약한 설정, 암호화된 트래픽, 웹 애플리케이션, 그리고 사람의 실수를 이용해 방화벽을 우회합니다.
가장 강력한 보안은 방화벽 + 최소 권한 + 다중 인증(MFA) + 지속적인 모니터링 + 사용자 보안 교육 + Zero Trust를 함께 운영하는 다층 방어(Defense in Depth) 전략입니다.
기억하세요.
완벽한 보안 제품은 없습니다. 꾸준한 관리와 지속적인 개선이 최고의 보안입니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)