
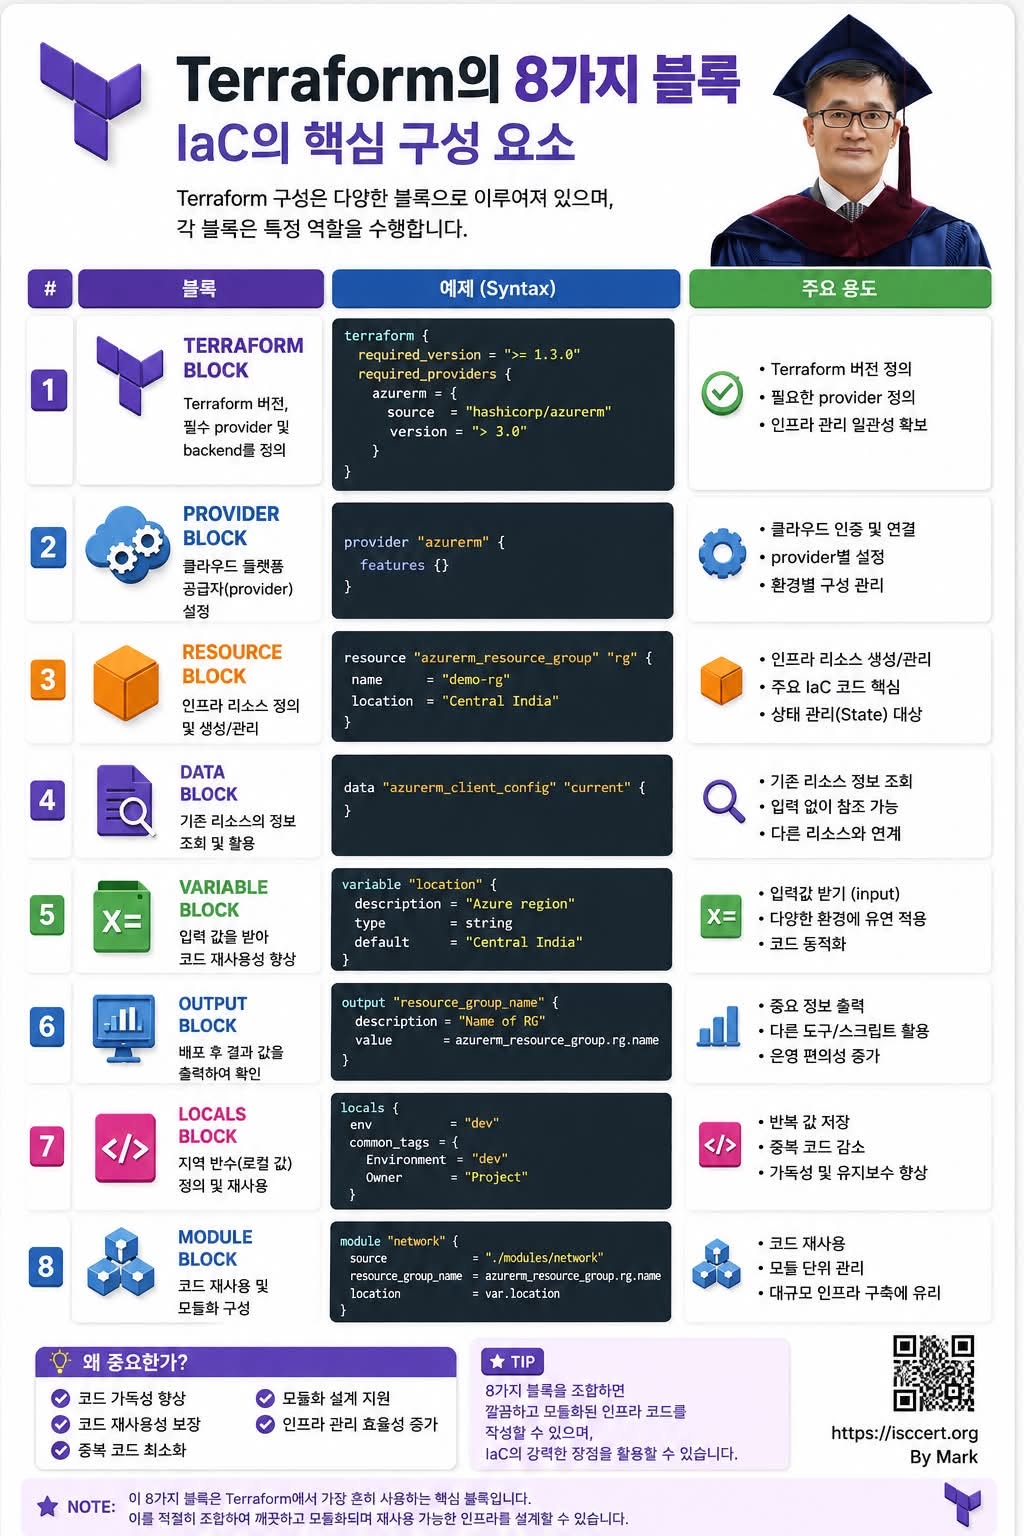
Infrastructure as Code(IaC)를 완성하는 핵심 구성 요소
Terraform은 단순히 클라우드 리소스를 생성하는 도구가 아닙니다. 인프라를 코드(Infrastructure as Code, IaC)로 설계·배포·관리할 수 있도록 다양한 블록(Block)을 제공합니다.
각 블록의 역할을 이해하면 가독성이 뛰어나고, 재사용 가능하며, 유지보수가 쉬운 인프라 코드를 작성할 수 있습니다.
① Terraform Block
프로젝트의 기본 환경 설정
Terraform 버전, Provider, Backend 등을 정의하여 프로젝트의 실행 환경을 결정합니다.
주요 역할
* Terraform 버전 관리
* Provider 버전 지정
* Backend(State) 설정
* 협업 환경의 일관성 유지
② Provider Block
클라우드 서비스 연결
AWS, Azure, Google Cloud 등 원하는 클라우드 플랫폼과 Terraform을 연결합니다.
주요 역할
* 클라우드 인증
* Provider 설정
* Region 및 환경 구성
* API 연결 관리
③ Resource Block
실제 인프라 생성
Terraform에서 가장 중요한 블록으로, 서버·스토리지·네트워크 등의 리소스를 생성하고 관리합니다.
생성 가능한 예
* EC2
* S3
* VPC
* Azure VM
* Load Balancer
* Database
④ Data Block
기존 리소스 조회
이미 운영 중인 클라우드 리소스를 읽어와 새로운 리소스와 연동할 수 있습니다.
활용 예
* 기존 VPC 조회
* Subnet 정보 가져오기
* Security Group 참조
* IAM 정보 활용
⑤ Variable Block
입력값(Parameter) 관리
환경마다 달라지는 값을 변수로 관리하여 하나의 코드로 여러 환경을 구축할 수 있습니다.
예)
* 개발(DEV)
* 테스트(TEST)
* 운영(PROD)
⑥ Output Block
배포 결과 출력
Terraform 실행 후 필요한 정보를 화면에 출력하거나 다른 시스템에서 사용할 수 있도록 제공합니다.
대표 출력값
* Public IP
* DNS 주소
* VPC ID
* Database Endpoint
⑦ Locals Block
반복 코드 최소화
공통으로 사용하는 값을 한 번만 정의하여 여러 곳에서 재사용합니다.
장점
* 코드 중복 제거
* 유지보수 향상
* 가독성 증가
⑧ Module Block
재사용 가능한 인프라 설계
Terraform 코드를 모듈화하여 여러 프로젝트에서 동일한 인프라를 쉽게 사용할 수 있습니다.
대표 사례
* VPC 모듈
* EKS 모듈
* IAM 모듈
* Kubernetes 모듈
왜 Terraform Block이 중요한가?
Terraform의 다양한 블록을 적절히 활용하면 다음과 같은 효과를 얻을 수 있습니다.
코드의 가독성 향상
반복 작업 최소화(DRY 원칙)
코드 재사용성 극대화
유지보수 비용 절감
모듈 기반 아키텍처 구현
팀 협업 효율성 향상
DevOps 및 GitOps 환경 구축 용이
대규모 클라우드 인프라 자동화 지원
실무 활용 예시
AWS, Azure, GCP 인프라 자동 구축
Kubernetes(EKS, AKS, GKE) 배포
VPC 및 네트워크 자동 구성
EC2·VM 생성 자동화
Database(RDS, Azure SQL) 구축
CI/CD 파이프라인 연동
DevOps 및 GitOps 환경 구현
멀티 클라우드 인프라 관리
핵심 정리
Terraform은 단순한 스크립트가 아니라 Infrastructure as Code(IaC)의 표준 플랫폼입니다.
8가지 블록을 올바르게 조합하면 코드의 품질과 생산성이 크게 향상되며, 확장 가능하고 안정적인 클라우드 인프라를 구축할 수 있습니다.
“좋은 Terraform 코드는 리소스를 만드는 것이 아니라, 재사용 가능한 인프라 아키텍처를 설계하는 것에서 시작됩니다.”
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)