
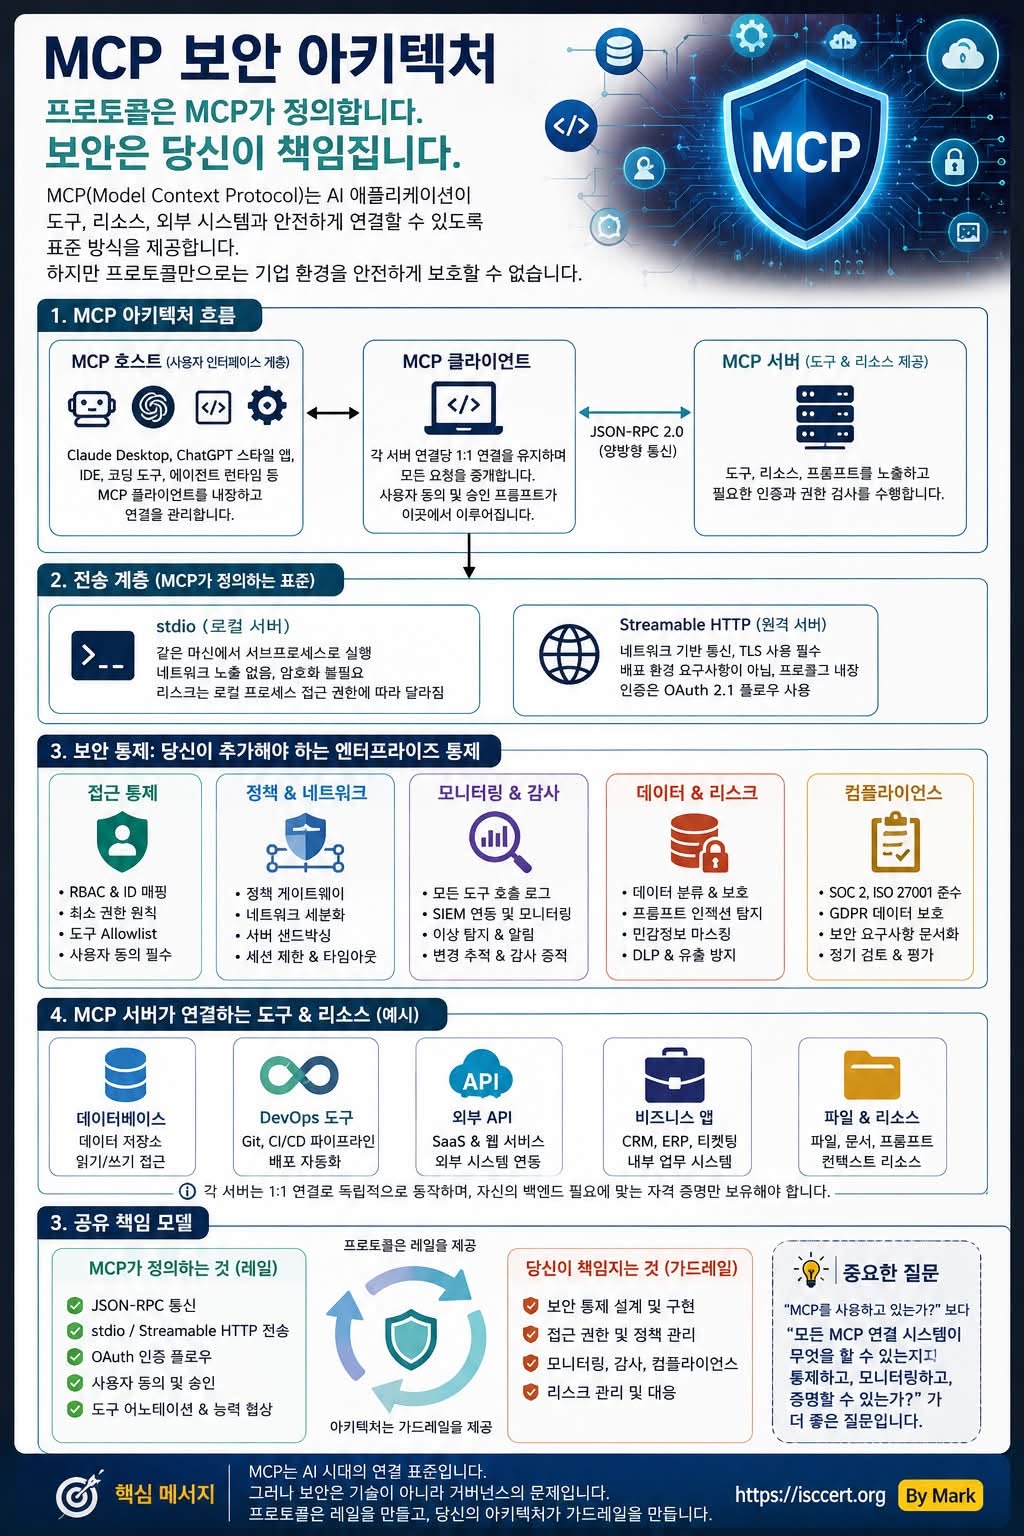
AI 에이전트가 기업의 데이터베이스, ERP, CRM, DevOps, SaaS와 직접 연결되는 시대가 시작되었습니다.
많은 기업이 MCP(Model Context Protocol)를 도입하면 보안까지 자동으로 해결될 것이라고 생각하지만, 이는 가장 흔한 오해입니다.
MCP는 AI와 시스템을 연결하는 표준(Protocol)을 정의할 뿐이며, 기업의 보안 정책(Security)은 여전히 조직이 직접 설계하고 운영해야 합니다.
즉,
MCP는 연결을 책임지고, 기업은 보안을 책임집니다.
MCP가 제공하는 것
MCP는 AI가 다양한 시스템과 안전하게 통신하기 위한 표준 기능을 제공합니다.
JSON-RPC 기반 통신
stdio 및 Streamable HTTP 연결 방식
OAuth 2.1 인증 흐름
사용자 승인(Consent) 절차
Tool Annotation(도구 특성 정의)
Capability Negotiation(기능 협상)
하지만 이것만으로는 기업 보안이 완성되지 않습니다.
기업이 반드시 추가해야 하는 보안
실제 엔터프라이즈 환경에서는 다음과 같은 보안 통제가 반드시 함께 구축되어야 합니다.
RBAC 기반 접근 권한 관리
최소 권한(Least Privilege) 적용
Tool Allowlist 및 정책 게이트웨이
네트워크 분리(Network Segmentation)
MCP Server Sandbox 운영
감사 로그(Audit Log) 및 추적성 확보
SIEM 기반 실시간 모니터링
Prompt Injection 탐지 및 차단
데이터 암호화와 DLP(Data Loss Prevention)
결국 MCP는 연결을 제공하지만, 보안 통제는 기업이 구현해야 합니다.
MCP에서 가장 중요한 것은 ‘도구 호출’입니다
AI가 MCP를 통해 수행하는 Tool Call은 단순한 API 호출이 아닙니다.
하나의 Tool Call은 동시에
데이터 조회 이벤트
권한 승인 과정
업무 프로세스 실행
시스템 변경 작업
개인정보 처리
규제 준수 대상
이 될 수 있습니다.
따라서 모든 Tool Call은 누가(Who), 언제(When), 무엇을(What), 왜(Why), 어떤 결과를(Result) 수행했는지 추적 가능해야 합니다.
ISO/IEC 27001 · 27701 · 42001 관점에서 본 MCP
MCP 환경은 AI 시스템이 아니라 기업의 정보보안 관리체계(ISMS) 안에서 운영되어야 합니다.
ISO/IEC 27001
정보보호 정책, 접근통제, 로그관리, 위험관리
ISO/IEC 27701
개인정보 처리, 최소수집, 데이터 흐름 관리
ISO/IEC 42001
AI 거버넌스, AI 위험관리, AI 의사결정의 투명성 및 책임성
즉,
MCP는 AI 연결 표준이고, ISO는 AI 운영 표준이라고 이해하면 가장 쉽습니다.
기억해야 할 핵심 메시지
많은 기업이 묻습니다.
“우리도 MCP를 사용하고 있나요?”
하지만 더 중요한 질문은 이것입니다.
“MCP를 통해 연결된 모든 AI가 무엇을 할 수 있는지 통제하고, 실시간으로 모니터링하며, 감사 시 증명할 수 있는가?”
AI 시대의 경쟁력은 더 많은 AI를 연결하는 것이 아니라,
더 안전하게 통제하고, 더 투명하게 관리하며, 더 신뢰할 수 있게 운영하는 것에서 결정됩니다.
MCP는 ’레일(Rail)’을 제공합니다.
보안 거버넌스는 ’가드레일(Guardrail)’을 구축합니다.
AI 보안의 핵심은 연결(Connection) 이 아니라 통제(Control) 이며, 통제의 궁극적인 목표는 신뢰(Trust) 입니다.
#️⃣ #MCP #AI보안 #ModelContextProtocol #AIAgent #AgenticAI #CyberSecurity #ISO27001 #ISO27701 #ISO42001 #SOC2 #AI거버넌스 #정보보안 #RAG #LLM #EnterpriseAI #ISMS #AIEngineering #https://isccert.org
Q1
MCP 보안 아키텍처를 ISO/IEC 27001:2022 Annex A(93개 통제)와 매핑한 표를 만들어줄 수 있나요?
Q2
기업에서 MCP Server를 구축할 때 적용해야 하는 보안 아키텍처(Zero Trust + RBAC + SIEM)를 인포그래픽 형태로 설계해줄 수 있나요?
Q3
Claude Code, ChatGPT, Cursor, VS Code, MCP Server를 포함한 엔터프라이즈 AI 아키텍처를 ISO/IEC 42001 관점으로 한 장의 한국어 인포그래픽으로 구성해줄 수 있나요?
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)