
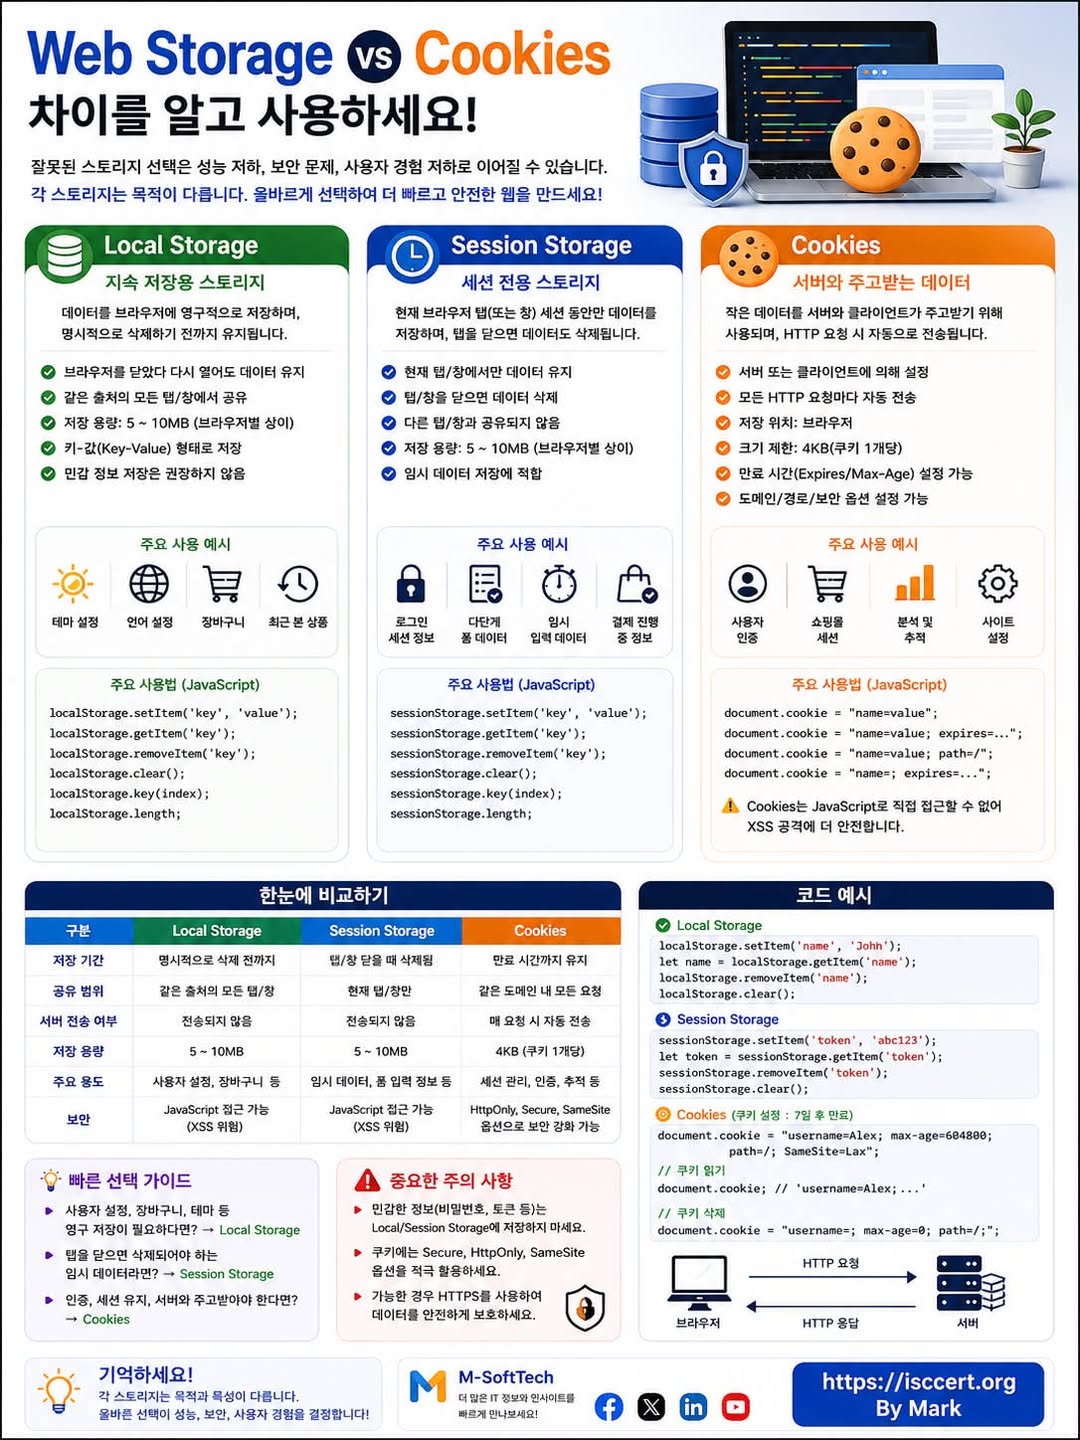
웹 애플리케이션을 개발할 때 데이터를 어디에 저장할지에 따라 성능, 보안, 사용자 경험(UX) 이 크게 달라집니다.
Local Storage, Session Storage, Cookies는 모두 브라우저에 데이터를 저장하지만 목적과 동작 방식은 완전히 다릅니다.
Local Storage
브라우저에 데이터를 영구적으로 저장하는 공간입니다.
브라우저를 종료해도 데이터 유지
사용자 설정(다크모드, 언어), 장바구니, 최근 본 상품 저장에 적합
서버로 자동 전송되지 않아 네트워크 부담이 적음
단, 비밀번호·JWT·API Key 같은 민감한 정보 저장은 권장되지 않습니다.
Session Storage
현재 브라우저 탭(Session) 에서만 유지되는 임시 저장 공간입니다.
탭을 닫으면 자동 삭제
다른 탭과 데이터 공유되지 않음
로그인 중 입력 데이터, 임시 폼 정보 저장에 적합
새로고침은 유지되지만 새로운 탭에서는 사용할 수 없습니다.
Cookies
브라우저와 서버가 자동으로 주고받는 작은 데이터입니다.
로그인 인증(Session ID) 관리
사용자 인증 및 권한 유지
사용자 설정 저장
HTTP 요청마다 서버로 자동 전송
특히 HttpOnly, Secure, SameSite 옵션을 적용하면 보안을 크게 강화할 수 있습니다.
어떤 저장소를 선택해야 할까요?
Local Storage
* 다크모드
* 언어 설정
* 최근 본 상품
* 장바구니
Session Storage
* 로그인 진행 중 정보
* 다단계 입력(Form)
* 임시 데이터
* 결제 진행 상태
Cookies
* 로그인 인증
* 세션 관리
* 사용자 식별
* 보안 토큰 관리
반드시 기억해야 할 보안 포인트
LocalStorage와 SessionStorage는 JavaScript에서 접근 가능합니다.
→ XSS 공격에 취약할 수 있습니다.
인증 토큰은 가능하면 HttpOnly Cookie를 사용하는 것이 더욱 안전합니다.
모든 웹 서비스는 HTTPS를 적용해야 합니다.
Cookies에는 Secure / HttpOnly / SameSite 옵션을 적극 활용하세요.
프론트엔드 개발자가 반드시 알아야 하는 이유
좋은 웹 개발자는 단순히 데이터를 저장하는 것이 아니라,
언제 저장할지
어디에 저장할지
얼마나 유지할지
얼마나 안전하게 보호할지
까지 함께 설계합니다.
작은 저장소 선택 하나가 웹 서비스의 성능, 보안, 사용자 경험을 결정하는 중요한 요소가 됩니다.
웹 개발의 기본이자 실무에서 가장 많이 사용하는 기술인 만큼, Web Storage와 Cookies의 차이를 정확히 이해하는 것이 프론트엔드 개발자의 핵심 역량입니다.
여러분은 로그인 인증에 JWT(LocalStorage) 를 사용하시나요, 아니면 HttpOnly Cookie를 사용하시나요?
실무에서 사용하는 방식과 그 이유를 댓글로 함께 공유해 주세요!
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)