
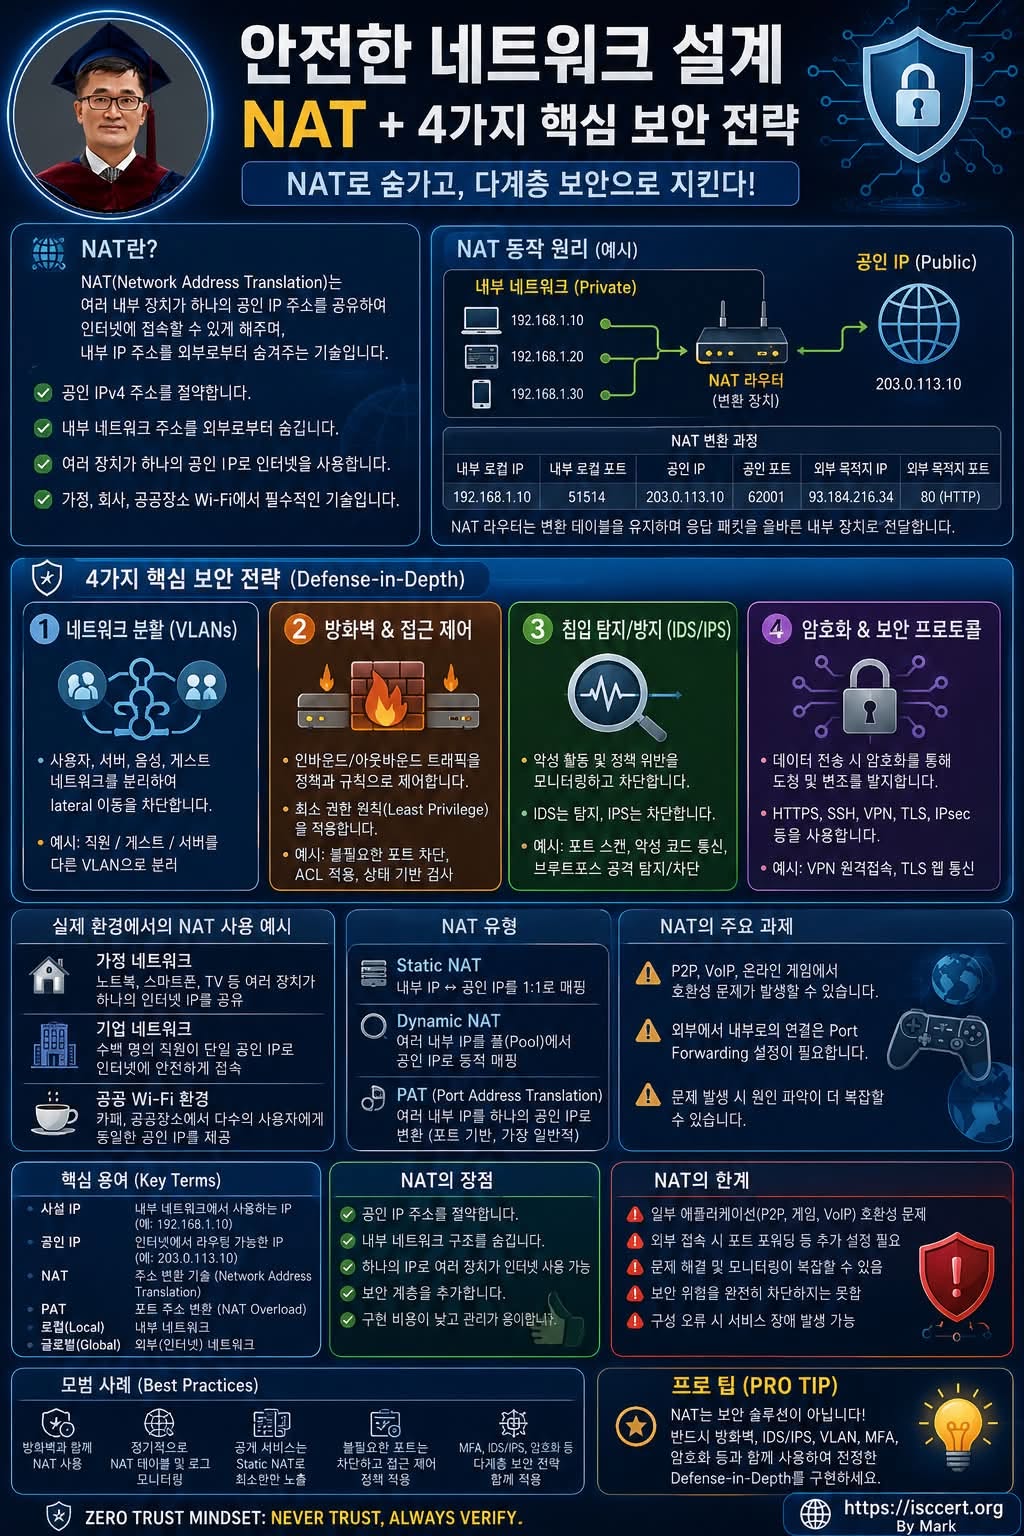
우리가 집에서 사용하는 공유기 하나로 스마트폰, 노트북, TV 등 여러 기기가 동시에 인터넷을 사용할 수 있는 이유는 NAT(Network Address Translation) 기술 덕분입니다. NAT는 하나의 공인 IP 주소를 여러 장치가 공유하도록 하여 IPv4 주소를 절약하고, 내부 IP 주소를 외부에 직접 노출하지 않아 기본적인 보안 효과도 제공합니다.
하지만 NAT만으로는 완전한 보안이 되지 않습니다.
사이버 공격은 방화벽 하나만으로 막을 수 없듯이, NAT 역시 보안을 강화하는 보조 기술일 뿐입니다. 랜섬웨어, 피싱, 내부 침입, 계정 탈취 등 다양한 위협에 대응하려면 여러 보안 계층을 함께 적용하는 Defense-in-Depth(다계층 보안) 전략이 반드시 필요합니다.
안전한 네트워크를 위한 4가지 핵심 보안 전략
① 네트워크 분리(VLAN)
* 사용자, 서버, IoT, 게스트망을 논리적으로 분리
* 공격자의 내부 확산(Lateral Movement) 차단
* 장애 및 보안 사고 영향 범위 최소화
② 방화벽(Firewall) 및 접근통제(ACL)
* 불필요한 포트와 서비스 차단
* 최소 권한 원칙(Least Privilege) 적용
* 허가된 사용자와 서비스만 접근 허용
③ IDS/IPS(침입 탐지·방지 시스템)
* 비정상 트래픽과 공격 패턴 실시간 탐지
* 악성코드, 브루트포스, 포트 스캔 등 자동 차단
* 보안 이벤트 분석 및 대응 지원
④ 암호화 및 안전한 프로토콜
* HTTPS, SSH, TLS, VPN, IPsec 등을 사용하여 데이터 보호
* 전송 중(Transmission)과 저장 시(Storage) 데이터 암호화
* 기밀성(Confidentiality)과 무결성(Integrity) 보장
NAT가 활용되는 대표적인 사례
가정 : 여러 기기가 하나의 공인 IP를 공유하여 인터넷 사용
기업 : 수백~수천 명의 직원이 NAT를 통해 안전하게 인터넷 접속
공공 Wi-Fi : 카페, 공항, 호텔 등에서 다수의 사용자가 동시에 이용
클라우드 환경(AWS, Azure, GCP) : NAT Gateway를 이용해 Private Subnet 서버가 안전하게 인터넷에 접근
NAT의 한계
NAT는 내부 주소를 숨겨주지만 다음과 같은 한계가 있습니다.
* 온라인 게임, VoIP 등 일부 서비스의 연결 문제
* 외부 접속 시 Port Forwarding 설정 필요
* 장애 발생 시 네트워크 분석과 문제 해결이 복잡
* 악성코드나 내부 공격을 직접 차단하지는 못함
즉,
NAT ≠ 보안 솔루션
이라는 점을 반드시 기억해야 합니다.
보안 전문가(Pro Tip)
강력한 네트워크 보안은 단일 장비가 아니라 여러 보안 계층의 조합에서 시작됩니다.
다음 기술을 함께 적용하면 더욱 안전한 환경을 구축할 수 있습니다.
NAT
차세대 방화벽(NGFW)
VLAN 네트워크 분리
IDS/IPS
MFA(다중 인증)
VPN 및 TLS 암호화
EDR/XDR
SIEM 로그 모니터링
Zero Trust Architecture
ISO 국제표준과의 연계
이러한 보안 설계는 다음 국제표준의 핵심 요구사항과도 밀접하게 연결됩니다.
ISO/IEC 27001:2022
* A.8.20 네트워크 보안(Network Security)
* A.8.21 네트워크 서비스 보안(Security of Network Services)
* A.8.22 네트워크 분리(Segregation of Networks)
ISO/IEC 27701:2019
* 개인정보 전송 및 접근통제 강화
* 개인정보 처리 시스템의 안전한 네트워크 보호
ISO/IEC 42001:2023
* AI 시스템 운영환경의 보안
* AI 데이터 및 모델 보호
* AI 서비스의 안전한 네트워크 아키텍처 구축
핵심 메시지
“NAT는 내부 네트워크를 숨기는 기술이고, Defense-in-Depth는 조직 전체를 보호하는 전략입니다. 진정한 사이버 보안은 여러 보안 계층이 함께 작동할 때 완성됩니다.”
Zero Trust 원칙
Never Trust, Always Verify
(절대 신뢰하지 말고, 항상 검증하라.)
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)