
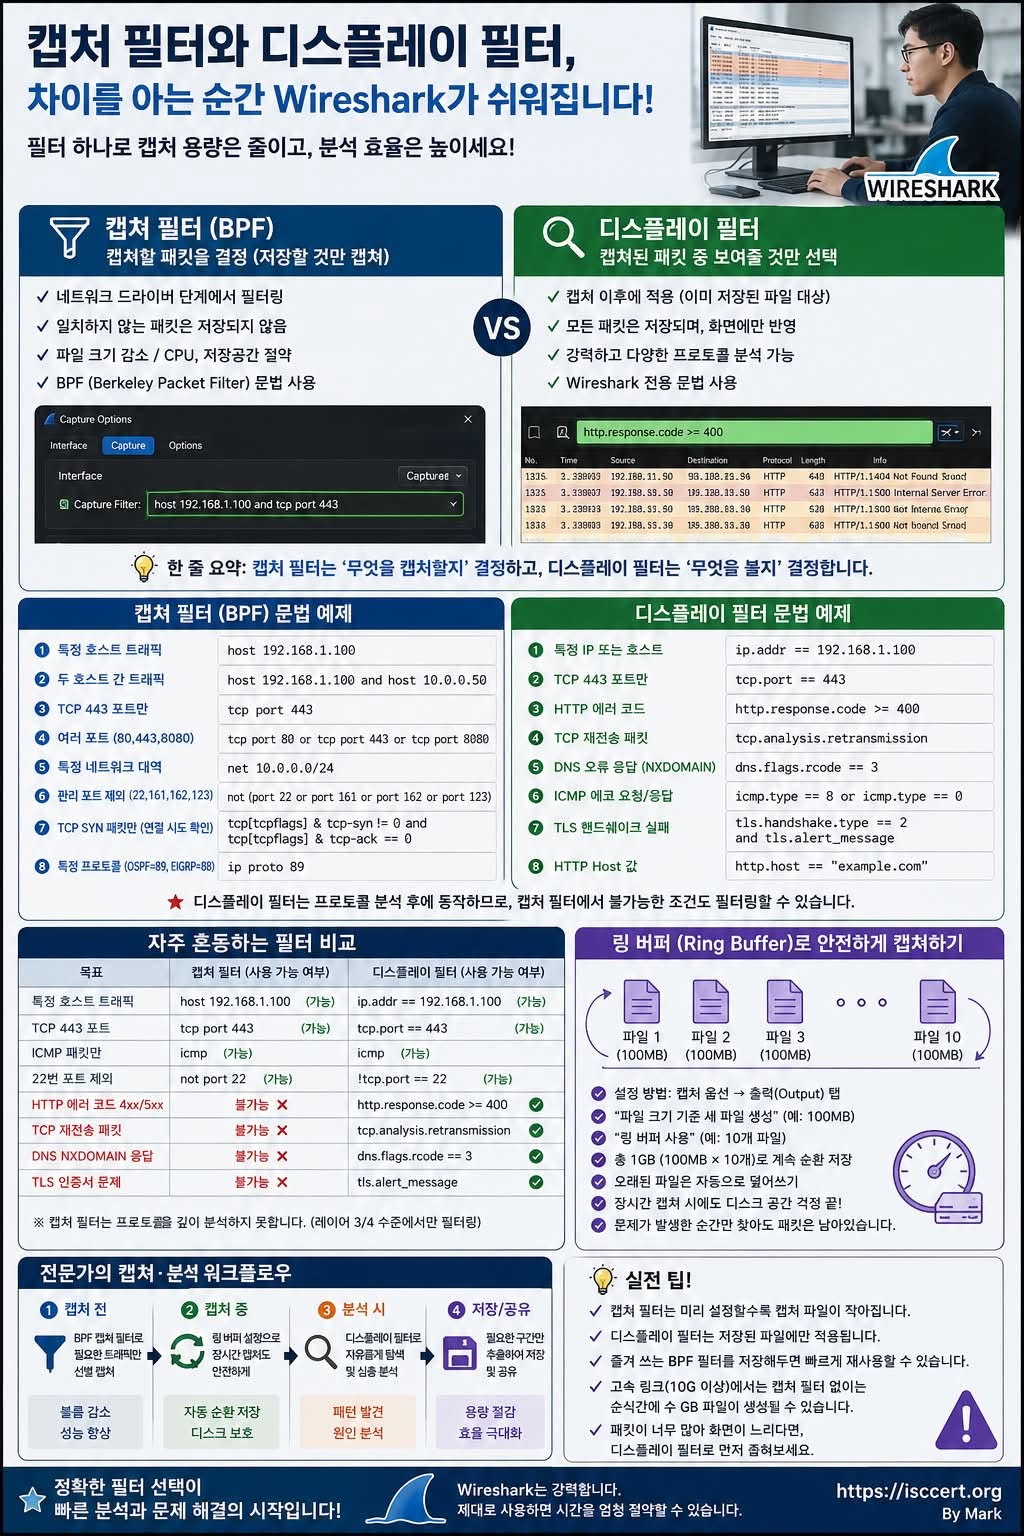
Wireshark를 처음 사용하는 사람들이 가장 많이 하는 실수는 캡처 필터(Capture Filter)와 디스플레이 필터(Display Filter)를 같은 기능으로 생각하는 것입니다.
예를 들어 Display Filter 문법을 Capture Filter 입력창에 입력한 뒤 동작하지 않는다고 판단하여 필터 없이 캡처를 시작하면, 몇 분 만에 수 GB의 PCAP 파일이 생성되는 경우도 흔합니다.
두 필터는 이름은 비슷하지만 적용 시점과 목적이 완전히 다릅니다.
Capture Filter는 “무엇을 저장할 것인가”를 결정합니다.
Capture Filter(BPF)는 패킷을 저장하기 전에 동작합니다.
즉, 조건에 맞는 패킷만 캡처하므로
저장 공간 절약
CPU 사용량 감소
고속 네트워크에서도 안정적인 캡처
불필요한 패킷 제거
라는 장점이 있습니다.
예를 들어 HTTPS만 분석하려면
tcp port 443
하나만 설정해도 나머지 트래픽은 아예 저장되지 않습니다.
즉,
Capture Filter는 “저장할 데이터를 줄이는 기술”입니다.
Display Filter는 “무엇을 볼 것인가”를 결정합니다.
Display Filter는 이미 저장된 PCAP 파일을 분석할 때 사용하는 기능입니다.
모든 패킷은 그대로 저장되어 있지만,
필요한 패킷만 화면에 표시합니다.
예를 들어
http.response.code >= 400
을 입력하면
같은 HTTP 오류만 즉시 찾아볼 수 있습니다.
또한
* TCP 재전송(Retransmission)
* DNS 오류
* TLS Handshake
* SSL 인증 실패
* HTTP 오류 코드
처럼 프로토콜을 깊이 분석해야 가능한 필터는 Display Filter에서만 사용할 수 있습니다.
가장 많이 하는 실수
많은 초보자가
http.response.code >= 400
같은 Display Filter를
Capture Filter 창에 입력합니다.
하지만 Capture Filter는
HTTP를 해석하지 않습니다.
따라서 이러한 조건은
절대로 사용할 수 없습니다.
Capture Filter는
IP
TCP
UDP
Port
MAC
Network
등 네트워크 계층(L2~L4) 정보만 필터링할 수 있습니다.
언제 어떤 필터를 사용해야 할까요?
Capture Filter를 사용할 때
* 대용량 트래픽 캡처
* 서버 장애 분석
* 특정 포트만 저장
* 특정 서버만 캡처
* 저장 공간 절약
* 장시간 모니터링
Display Filter를 사용할 때
* HTTP 오류 분석
* DNS 장애 분석
* TCP 재전송 확인
* TLS Handshake 분석
* 프로토콜 디버깅
* 특정 패킷 검색
장시간 캡처에는 Ring Buffer가 필수입니다.
운영 환경에서는 하루 종일 캡처해야 하는 경우도 많습니다.
이때 Ring Buffer를 사용하면
예를 들어
10개 파일 × 100MB
처럼 설정하여
최대 1GB만 유지하면서
오래된 파일은 자동으로 덮어쓰기 때문에
디스크 부족 방지
장시간 모니터링 가능
장애 발생 직전의 패킷 자동 보존
이라는 큰 장점이 있습니다.
실무에서 가장 많이 사용하는 분석 순서
① Capture Filter로 필요한 트래픽만 저장합니다.
↓
② Ring Buffer를 활성화하여 장시간 캡처합니다.
↓
③ 장애가 발생하면 캡처를 중지합니다.
↓
④ Display Filter를 이용해 원하는 패킷만 분석합니다.
↓
⑤ TCP 재전송, HTTP 오류, DNS 응답, TLS 문제 등을 단계적으로 확인합니다.
이러한 절차를 따르면 대용량 네트워크에서도 빠르고 효율적으로 원인을 찾아낼 수 있습니다.
핵심 포인트
Capture Filter(BPF)는 캡처 전에 적용되며 저장할 패킷을 결정합니다.
Display Filter는 캡처 후 적용되며 분석할 패킷을 선택합니다.
HTTP, TLS, DNS와 같은 응용 계층(L7) 분석은 Display Filter에서만 가능합니다.
대용량 네트워크에서는 Capture Filter + Ring Buffer + Display Filter를 함께 사용하는 것이 가장 효율적인 운영 방법입니다.
한 줄 정리
Capture Filter는 저장 공간을 줄이고, Display Filter는 분석 시간을 줄입니다.
두 기능을 올바르게 활용하면 Wireshark는 단순한 패킷 캡처 도구를 넘어, 강력한 네트워크 장애 분석과 보안 포렌식 도구가 됩니다.
By Mark | Network Security · Wireshark · Packet Analysis · ISO/IEC 27001 Lead Auditor
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)