
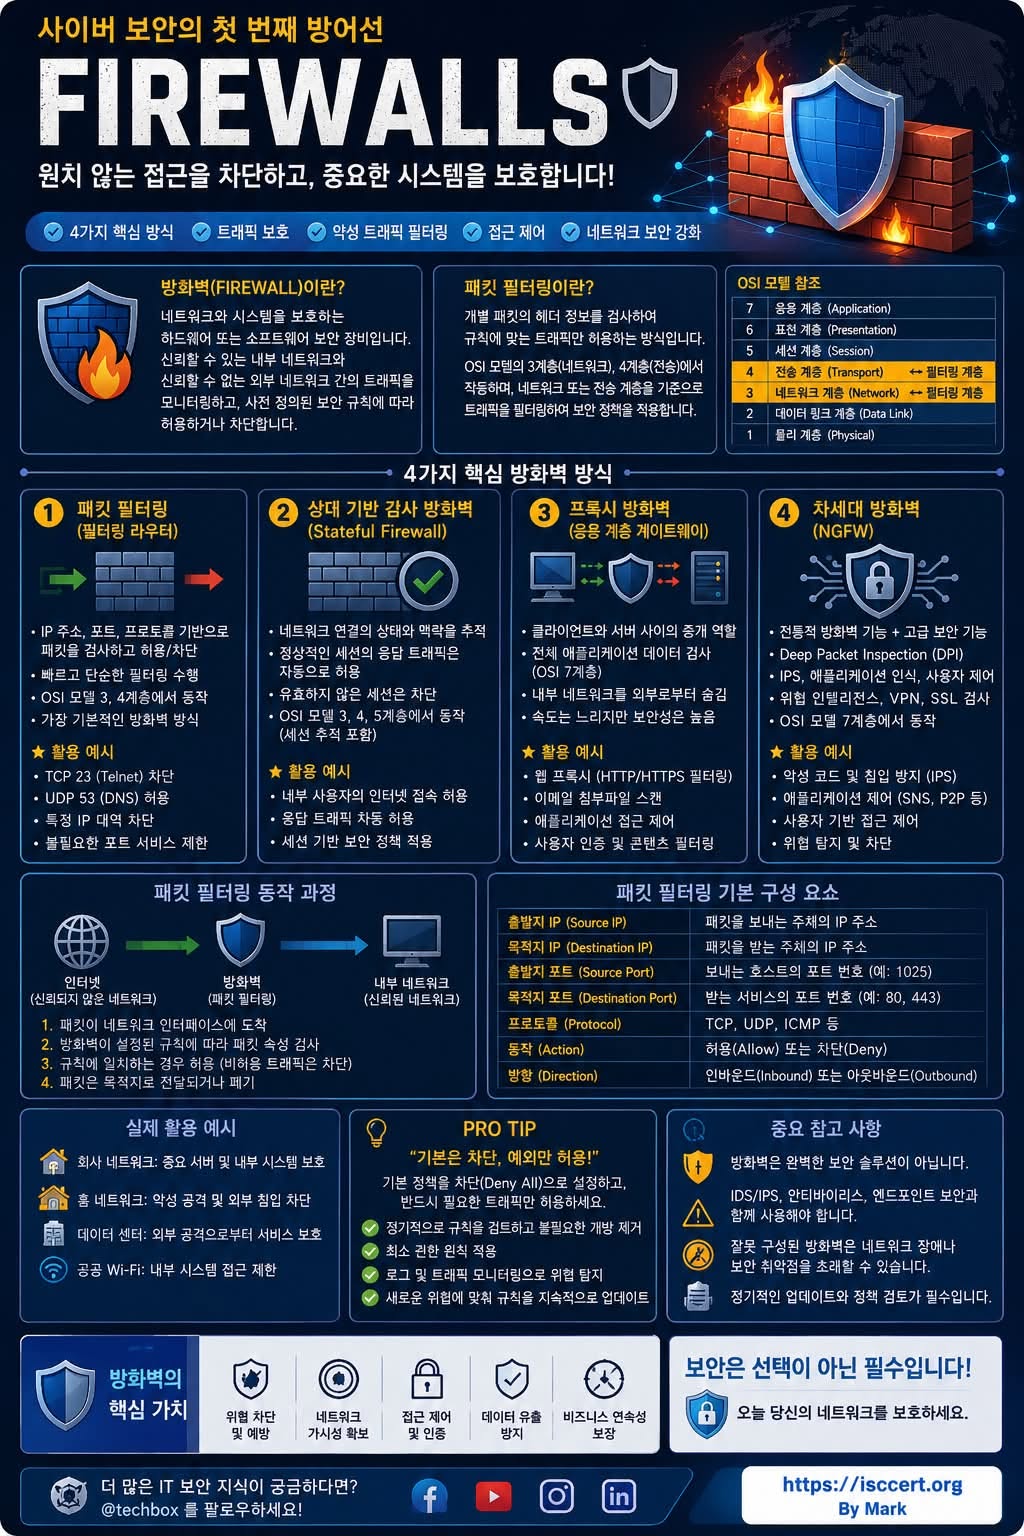
인터넷에 연결된 모든 시스템은 외부 공격에 항상 노출되어 있습니다.
방화벽(Firewall)은 이러한 위협으로부터 네트워크와 서버를 보호하는 가장 기본적이면서도 중요한 보안 장비입니다.
하지만 방화벽은 단순히 “허용” 또는 “차단”만 하는 장비가 아닙니다.
트래픽을 분석하고, 사용자와 애플리케이션을 식별하며, 악성 공격을 탐지하는 등 다양한 기능을 수행하는 지능형 보안 시스템으로 발전하고 있습니다.
방화벽(Firewall)이란?
방화벽은 신뢰할 수 있는 내부 네트워크와 신뢰할 수 없는 외부 네트워크 사이를 보호하는 보안 장치입니다.
사전에 정의된 보안 정책에 따라 네트워크 트래픽을 분석하여
허용(Allow)
차단(Deny)
모니터링(Monitoring)
을 수행합니다.
쉽게 말하면,
“출입문에서 출입증을 확인하는 보안 경비원”과 같은 역할을 합니다.
4가지 핵심 방화벽 방식
① 패킷 필터링(Packet Filtering)
가장 기본적인 방화벽 방식입니다.
다음 정보를 기준으로 트래픽을 허용하거나 차단합니다.
출발지 IP
목적지 IP
포트 번호
프로토콜(TCP, UDP 등)
장점
* 빠른 처리 속도
* 리소스 사용이 적음
단점
* 패킷의 내용은 확인하지 못함
* 지능형 공격 탐지에 한계
② 상태 기반 검사(Stateful Inspection)
현재 가장 널리 사용되는 방식입니다.
패킷 하나만 보는 것이 아니라
연결(Session)의 상태까지 함께 분석합니다.
예를 들어
사용자가 웹사이트에 접속하면
응답 패킷은 정상적인 세션으로 판단하여 자동으로 허용합니다.
하지만
외부에서 갑자기 들어오는 연결은 차단합니다.
③ 프록시(Application Proxy Firewall)
클라이언트와 서버 사이에서
중개자(Proxy) 역할을 수행합니다.
외부 사용자는 내부 서버에 직접 접근하지 못하고
반드시 프록시 서버를 거쳐야 합니다.
대표적인 예
* HTTP Proxy
* HTTPS Proxy
* 메일 보안 게이트웨이
보안성이 높지만
처리 속도는 다소 느릴 수 있습니다.
④ 차세대 방화벽(NGFW)
현대 기업에서 가장 많이 사용하는 방식입니다.
기존 방화벽 기능에
DPI(Deep Packet Inspection)
IPS(침입방지)
애플리케이션 제어
사용자 기반 정책
SSL/TLS 트래픽 검사
위협 인텔리전스
등을 통합한 지능형 보안 플랫폼입니다.
오늘날 대부분의 기업 보안은 NGFW를 중심으로 운영됩니다.
실제 활용 사례
기업 네트워크
* 중요 서버 보호
* 악성 사이트 차단
* 직원 인터넷 사용 정책 적용
가정 네트워크
* 외부 해킹 차단
* IoT 기기 보호
* 자녀 인터넷 사용 관리
클라우드 환경(AWS·Azure·GCP)
* VPC 보안
* Security Group
* Network ACL
* WAF(Web Application Firewall)
금융기관·공공기관
* 개인정보 보호
* 금융 거래 보안
* 국가 기반시설 보호
보안 전문가의 핵심 원칙
가장 중요한 방화벽 운영 원칙은
“기본은 모두 차단(Deny All), 필요한 것만 허용(Allow by Exception)”
입니다.
즉,
기본 정책은 모든 접근을 차단하고
업무에 반드시 필요한 서비스만 최소한으로 허용하는 것이 가장 안전합니다.
이를 최소 권한 원칙(Principle of Least Privilege) 이라고 합니다.
방화벽만으로는 충분하지 않습니다
방화벽은 매우 중요한 보안 장비이지만,
혼자서 모든 공격을 막을 수는 없습니다.
효과적인 보안을 위해서는 함께 운영해야 합니다.
IDS / IPS
엔드포인트 보안(EDR)
SIEM 로그 분석
MFA(다중 인증)
패치 관리
실시간 모니터링
이처럼 여러 보안 기술을 함께 적용하는 다계층 보안(Defense in Depth) 전략이 필수입니다.
핵심 메시지
오늘날 방화벽은 단순히 네트워크를 차단하는 장비가 아니라,
사용자, 애플리케이션, 위협 정보를 종합적으로 분석하여 조직의 핵심 자산을 보호하는 지능형 보안 플랫폼입니다.
특히 Zero Trust 보안 모델에서는 방화벽이 네트워크 경계뿐 아니라 내부 접근까지 통제하는 핵심 역할을 수행합니다.
한 줄 요약
“방화벽은 네트워크의 문을 지키는 경비원이 아니라, 모든 연결을 검증하고 위협을 차단하는 지능형 보안 관제 시스템입니다.”
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)