
오늘날 사이버 공격은 대기업만의 문제가 아닙니다. 중소기업, 공공기관, 병원, 학교는 물론 개인도 언제든 공격 대상이 될 수 있습니다.
대부분의 보안 사고는 매우 복잡한 해킹 기술보다 사람의 실수, 오래된 소프트웨어, 취약한 비밀번호에서 시작됩니다.
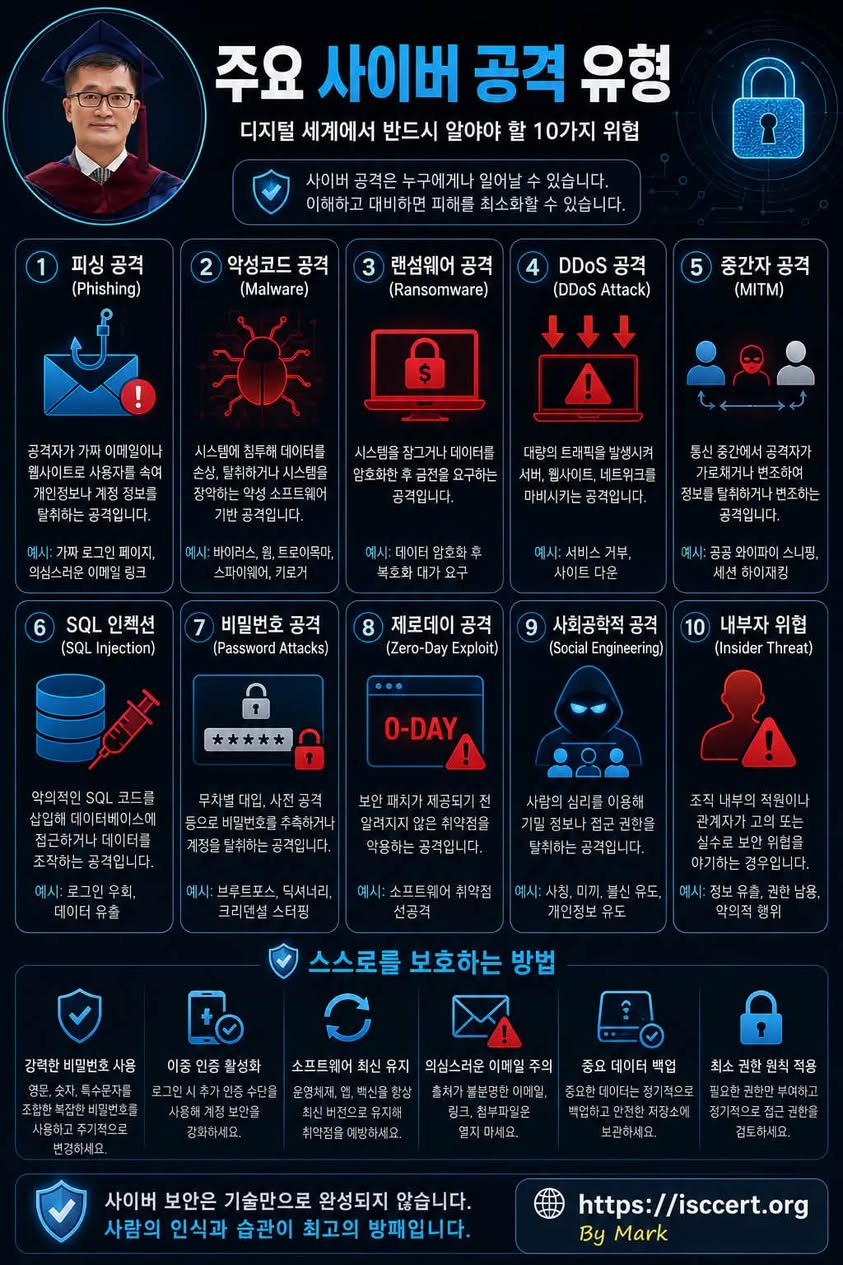
이번 인포그래픽은 반드시 알아야 할 대표적인 10가지 사이버 공격 유형과 효과적인 대응 방법을 한눈에 정리했습니다.
반드시 알아야 할 주요 사이버 공격
1. 피싱(Phishing)
가짜 이메일이나 웹사이트로 사용자를 속여 계정 정보와 개인정보를 탈취하는 공격입니다.
2. 악성코드(Malware)
바이러스, 웜, 트로이목마, 스파이웨어 등 시스템을 감염시키는 모든 악성 프로그램입니다.
3. 랜섬웨어(Ransomware)
파일을 암호화한 뒤 복구를 조건으로 금전을 요구하는 공격으로, 최근 가장 큰 피해를 일으키는 유형입니다.
4. DDoS 공격
대량의 트래픽을 발생시켜 서버와 서비스를 마비시키는 서비스 거부 공격입니다.
5. 중간자 공격(MITM)
통신 중간에서 데이터를 가로채거나 변조하여 중요한 정보를 탈취하는 공격입니다.
6. SQL 인젝션(SQL Injection)
웹 애플리케이션의 취약점을 이용해 데이터베이스를 조회하거나 조작하는 대표적인 웹 해킹 기법입니다.
7. 비밀번호 공격
무차별 대입, 사전 공격, 크리덴셜 스터핑 등을 이용해 계정을 탈취합니다.
8. 제로데이(Zero-Day) 공격
보안 패치가 나오기 전에 알려지지 않은 취약점을 악용하는 매우 위험한 공격입니다.
9. 사회공학(Social Engineering)
기술보다 사람의 심리를 이용하여 기밀정보를 빼내는 공격입니다.
10. 내부자 위협(Insider Threat)
조직 내부 구성원의 실수나 고의적인 행위로 인해 발생하는 보안 사고입니다.
사이버 공격을 예방하는 6가지 핵심 수칙
강력하고 서로 다른 비밀번호 사용
다중 인증(MFA) 활성화
운영체제와 소프트웨어 최신 업데이트 유지
의심스러운 이메일·링크·첨부파일 열지 않기
중요 데이터는 정기적으로 백업하기
최소 권한 원칙(Least Privilege) 적용하기
ISO/IEC 27001 관점에서 본 핵심 포인트
정보보호는 단순히 보안 솔루션을 도입하는 것으로 끝나지 않습니다.
다음 요소가 함께 운영되어야 효과적인 보안 체계를 구축할 수 있습니다.
정보보호 정책 수립
위험 평가(Risk Assessment)
접근통제 및 계정관리
보안 인식 교육
로그 모니터링 및 사고 대응
공급망(Security Supply Chain) 보안
정기적인 내부심사 및 지속적 개선(PDCA)
기억해야 할 한 문장
“최고의 방화벽은 사람의 보안 의식이며, 최고의 백신은 꾸준한 보안 습관입니다.”
기술만으로는 모든 공격을 막을 수 없습니다. 사람·프로세스·기술(People, Process, Technology) 이 조화를 이루는 보안 체계가 조직을 안전하게 지키는 가장 강력한 방패입니다.
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)