
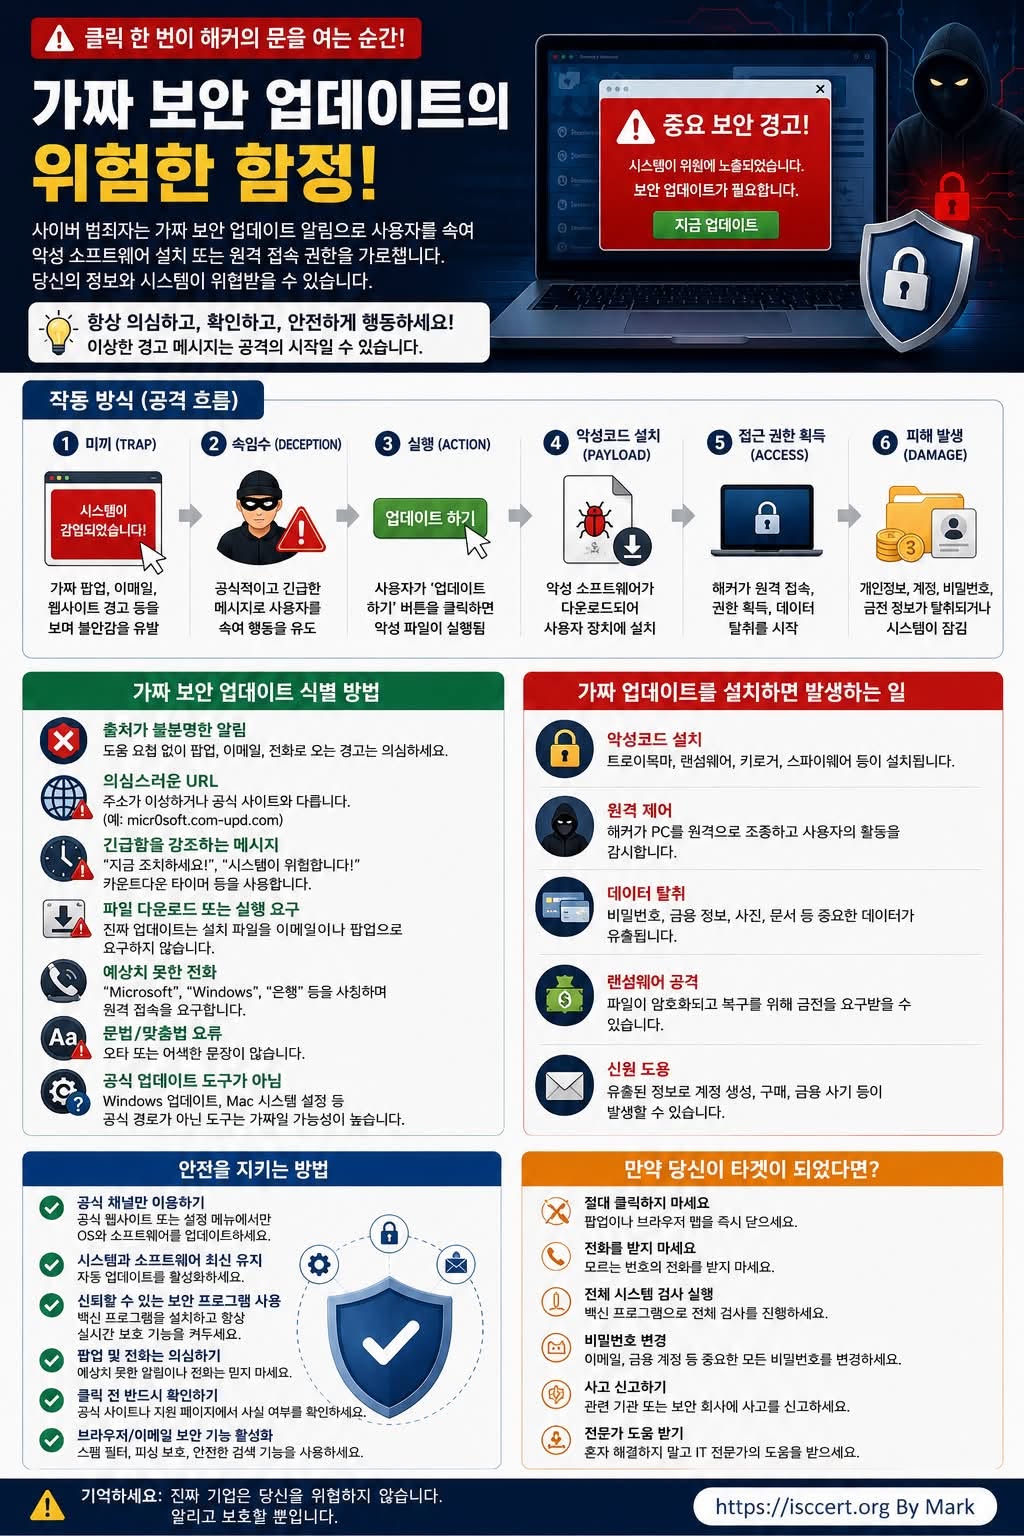
컴퓨터를 사용하다 보면 갑자기 나타나는 “긴급 보안 업데이트”, “시스템이 감염되었습니다!”, “즉시 업데이트하세요!”와 같은 경고창을 본 적이 있으신가요?
이 가운데 상당수는 정상적인 보안 알림이 아니라 사용자를 속이기 위한 사이버 공격(가짜 보안 업데이트)입니다.
단 한 번의 클릭만으로 악성코드가 설치되고, 개인정보와 금융정보가 유출되거나 랜섬웨어 감염으로 이어질 수 있습니다.
가짜 보안 업데이트는 어떻게 작동할까요?
① 가짜 경고 표시
* “PC가 바이러스에 감염되었습니다.”
* “보안 업데이트가 필요합니다.”
* “시스템이 위험합니다.”
사용자의 불안감을 자극하는 팝업을 띄웁니다.
↓
② 긴급한 상황처럼 속이기
* 지금 업데이트하지 않으면 위험
* 카운트다운 표시
* 빨간 경고창
* 경고음 재생
사용자가 생각할 시간을 주지 않습니다.
↓
③ 업데이트 버튼 클릭 유도
사용자는 정상적인 Windows 또는 macOS 업데이트라고 믿고 버튼을 클릭합니다.
↓
④ 악성코드 설치
실제로는
트로이목마
랜섬웨어
키로거
스파이웨어
원격제어 프로그램(RAT)
등이 설치됩니다.
↓
⑤ 해커가 시스템 장악
공격자는
* 컴퓨터 원격 제어
* 파일 열람
* 계정 탈취
* 카메라·마이크 접근
* 기업 내부망 침투
등을 시도할 수 있습니다.
↓
⑥ 심각한 피해 발생
* 개인정보 유출
* 계정 탈취
* 금융 피해
* 랜섬웨어 감염
* 기업 정보 유출
* 신원 도용
까지 이어질 수 있습니다.
가짜 보안 업데이트를 구별하는 방법
다음과 같은 특징이 있다면 반드시 의심하세요.
출처를 알 수 없는 팝업
공식 사이트가 아닌 URL
“지금 바로 클릭”
“5분 안에 업데이트”
“당신의 PC가 감염되었습니다”
처럼 공포심을 유발하는 문구
이메일이나 팝업으로 설치파일 다운로드 요구
Microsoft, Apple, 은행 등을 사칭하는 전화
맞춤법 오류나 어색한 번역
Windows Update 또는 macOS 시스템 업데이트가 아닌 별도 프로그램 설치 요구
클릭하면 발생할 수 있는 피해
악성코드 설치
트로이목마, 랜섬웨어, 스파이웨어, 키로거 등이 설치됩니다.
원격 해킹
공격자가 내 PC를 직접 조작할 수 있습니다.
개인정보 유출
비밀번호, 주민등록번호, 사진, 문서, 금융정보 등이 탈취될 수 있습니다.
랜섬웨어 감염
파일이 암호화되고 복구 비용을 요구받을 수 있습니다.
신원 도용
탈취한 개인정보로 금융사기, 계정 생성, 온라인 범죄에 악용될 수 있습니다.
안전하게 보호하는 6가지 방법
운영체제와 프로그램은 공식 업데이트 기능만 사용하세요.
Windows Update, macOS Software Update를 항상 최신 상태로 유지하세요.
신뢰할 수 있는 백신을 설치하고 실시간 감시를 활성화하세요.
갑작스러운 팝업과 전화는 무조건 의심하세요.
클릭하기 전에 반드시 공식 홈페이지에서 확인하세요.
브라우저의 피싱 방지 기능과 이메일 스팸 차단 기능을 활성화하세요.
이미 클릭했다면 즉시 이렇게 대응하세요!
팝업을 즉시 종료합니다.
인터넷 연결을 잠시 차단합니다.
전체 악성코드 검사를 실행합니다.
이메일, 금융, 업무 계정 비밀번호를 모두 변경합니다.
회사 PC라면 즉시 IT 보안 담당자에게 신고합니다.
금융정보를 입력했다면 카드사 및 금융기관에 즉시 연락합니다.
기억하세요!
진짜 보안 업데이트는 사용자를 겁주지 않습니다.
공식 업데이트는 운영체제의 업데이트 메뉴나 제조사의 공식 웹사이트를 통해 제공됩니다.
반대로 “긴급”, “즉시”, “감염”, “위험”과 같은 표현으로 공포심을 조성하며 클릭을 유도하는 팝업은 대부분 피싱 또는 악성코드 공격일 가능성이 높습니다.
보안의 첫 번째 원칙은 ‘의심하는 습관’입니다.
클릭하기 전에 한 번 더 확인하는 10초가 소중한 개인정보와 자산을 지키는 가장 강력한 보안입니다. #사이버보안 #정보보호 #보안업데이트 #피싱 #랜섬웨어 #악성코드 #CyberSecurity #ISO27001 #ISO27701 #AI보안 #ISMS #정보보안 #해킹예방 #isccert #IGC인증원
— 이춘곤(Mark) · ISC.studio · ISC출판 도서 안내
이 글은 저자의 Facebook에 처음 게시한 글입니다. Facebook 원문 보기

💬 댓글 (0)